Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/samhaxr/takeover-v1
脆弱性分析ウェブセキュリティサブドメイン列挙DNS分析
GitHubsamhaxr/takeover-v1

TakeOver-v1

Takeoverスクリプトは、すべてのサブドメインのCNAMEレコードを一度に抽出します。TakeOverは研究者の時間を節約し、サブドメイン乗っ取りの脆弱性を見つける可能性を高めます。

リポジトリを見る
10026553年前Kitploit レビュー済み
共有

TakeOver-v1

サブドメイン乗っ取りとは?

サブドメイン乗っ取りは、サブドメインが削除された、または使用されていない外部サービスを指している場合に発生する脆弱性の一種です。これらの外部サービスの一般的な例としては、Github、Heroku、Gitlab、Tumblrなどがあります。このシナリオでは、元の所有者が削除されたサービスを指すDNSエントリを削除しなかった場合、攻撃者はこの脆弱性を悪用し、サブドメイン名を含むCNAMEファイルを追加することでサブドメインを乗っ取ることができます。このタイプの脆弱性は重大なセキュリティ上の影響を与える可能性があり、悪用を防ぐために注意深い対応が必要です。

サブドメインのCNAMEレコードを確認するコマンドは次のとおりです。

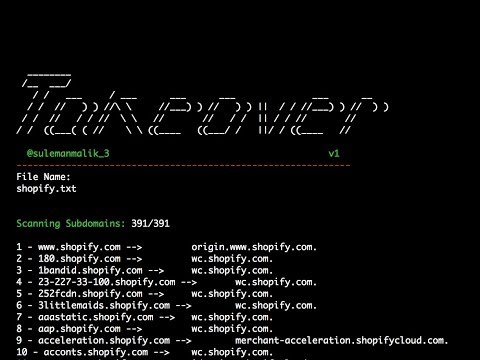
$dig CNAME apt.shopify.com --> apt.shopify.com.s3-website-us-east-1.amazonaws.com.

Takeoverスクリプトはバグ報奨金ハンターにどのように役立つか?

多数のサブドメインの管理とセキュリティ確保は、組織にとって困難な課題となる可能性があります。サブドメインの潜在的なセキュリティリスクを効果的に監視するためには、各ドメインのCNAMEレコードを確認するプロセスを自動化できるツールを持つことが重要です。このスクリプトはファイル名を入力として受け取り、入力ファイル内の各ドメインのCNAMEレコードを表示する出力を生成する一連のアクションを実行します。このアプローチにより、セキュリティ専門家は多数のサブドメインを容易に管理および監視でき、潜在的な脆弱性をより効率的に特定するのに役立ちます。

サブドメインが乗っ取りに対して脆弱かどうかを認識するには?

サービスが削除された場合、DNSエントリが残っているときに残される可能性のあるフィンガープリントを分析することが重要です。場合によっては、脆弱なサブドメインに攻撃者がアクセスすると、"There isn't a Github Pages site here." のようなエラーメッセージが表示されることがあります。これらのエラーメッセージを注意深く調べることで、セキュリティ専門家はドメインまたはサブドメイン内に存在する可能性のある潜在的な脆弱性に関する貴重な洞察を得て、これらのリスクを軽減するための対策を講じることができます。この種の分析は、不適切に構成された、または放棄されたサービスから生じる可能性のあるセキュリティ問題を特定し対処するために不可欠です。

代替テキスト

セキュリティ研究者の@edoverflowがすべてのサービスとそのフィンガープリントをリストアップしています。詳細は https://github.com/EdOverflow/can-i-take-over-xyz をご覧ください。

Youtube

Takeover-v1

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







