悪意のあるパッケージ、脆弱性、危険な CI ワークフローを本番環境に到達する前に検出します。
[!NOTE] このブランチはアルファ版の vet v2 です。vet v1 は
mainにあり、 最新リリースとして維持されています。v2.0.0 リリースノートでは、各 v1 コマンドとフラグを v2 に対応付けています。
依存関係、GitHub Actions ワークフロー、AI エージェントの設定は、あなたが書いていないコードを実行します。vet はそれらの中にあるリスクを見つけ出します。
vet はアカウントを必要とせず、ソースコードを送信しません。
brew install --cask safedep/tap/vet@edge
vet scan
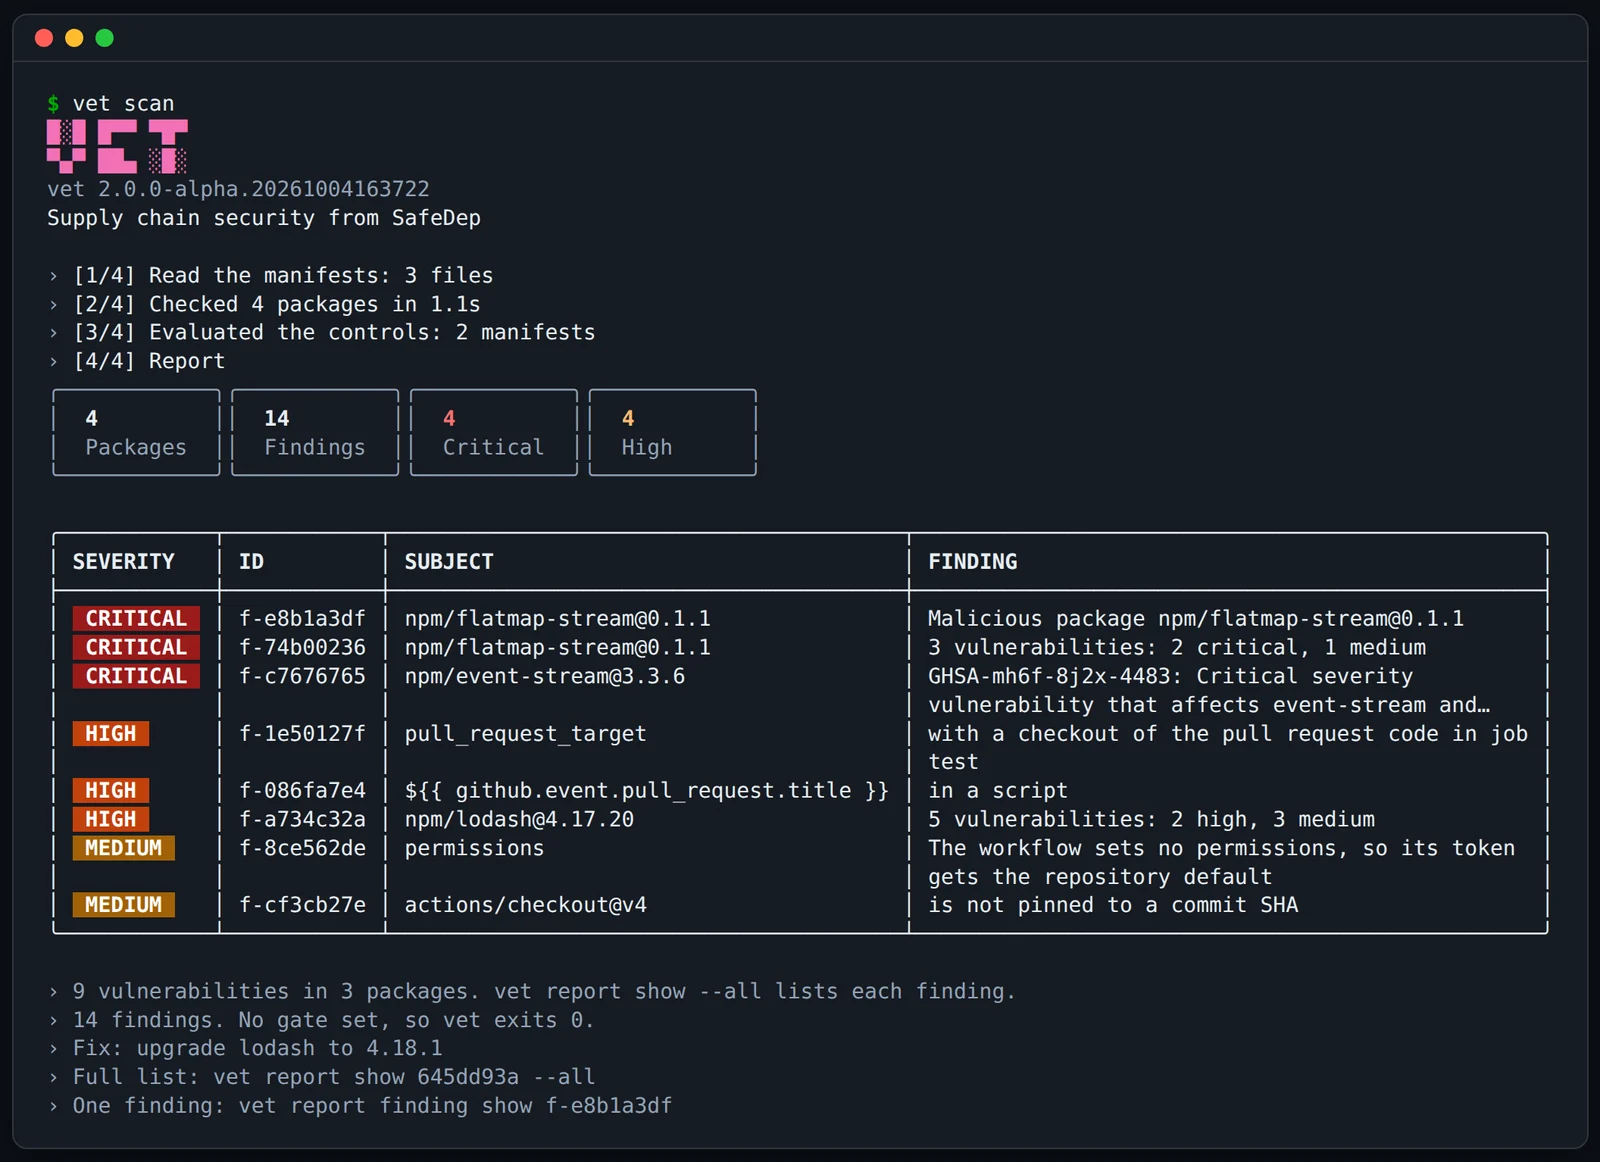
vet scan --fail-on high                         # exit 1 on a high or critical finding
vet scan --base-ref origin/main --fail-on high  # report only what a pull request changes
vet report show --report sarif=vet.sarif        # write SARIF from the saved scan, with no new scan
| チャネル | コマンド |
|---|---|
| Homebrew | brew install --cask safedep/tap/vet@edge |
| mise | mise use -g 'github:safedep/vet[prerelease=true]@2' |
| Go | go install github.com/safedep/vet/v2/cmd/vet@latest |
| コンテナ | docker run --rm -v "$PWD:/src" -w /src ghcr.io/safedep/vet:v2-latest scan |
mise はリリースの公開から1日後にインストールを行います。最新ビルド用のコマンド、リリースバイナリ、ビルドの証明については install.md を参照してください。
| 対象 | 例 |
|---|---|
| ディレクトリ(デフォルト) | vet scan、vet scan ./service |
| git リポジトリ | vet scan https://github.com/safedep/vet |
| コンテナイメージ | vet scan oci://alpine:3.20、vet scan image.tar |
| SBOM(CycloneDX または SPDX) | vet scan sbom.cdx.json |
| 単一パッケージ | vet scan pkg:npm/[email protected] |
| このマシン上のツール | vet endpoint audit |
vet は npm、PyPI、Go、Maven、Gradle、Cargo、RubyGems、NuGet、Packagist、Pub などのロックファイルとマニフェストを読み取ります。また、対象の GitHub Actions ワークフローと AI エージェント設定も読み取ります。これらのインストールや実行は行いません。コントロールがこのデータを検出結果に変換します。詳細は controls.md を参照してください。
ポリシーはスキャンを失敗させる条件を決定します。このファイルを vet-policy.yml として保存してください:
version: 2
rules:
  - id: no-malware
    description: A malicious or suspicious package fails the build.
    when: finding.family == "malware"
    action: fail
  - id: no-workflow-injection
    when: finding.control_id in ["dangerous-trigger", "template-injection"]
    action: fail
  - id: no-critical-vulnerability
    when: finding.control_id == "vulnerability" && finding.severity == "critical"
    action: fail
  - id: new-dependency-age
    description: A pull request cannot add a version that is less than 14 days old.
    when: package.change == "ADDED" && has(package.days_since_publish) && package.days_since_publish < 14
    action: fail
suppressions:
  - purl: pkg:npm/[email protected]
    reason: The upgrade to 4.18.1 is in pull request 42.
    expires: 2026-12-31
最後のスキャンで、新しいスキャンを実行せずにテストします。次に、それをプルリクエストに適用します:
vet report show last --policy vet-policy.yml
vet scan --base-ref origin/main --policy vet-policy.yml
有効期限が過ぎると、抑制はその検出結果を隠さなくなります。ルールのフィールド、その他のルール、そしてポリシーを自動で作成する Agent Skillについては、 policy.mdをお読みください。
vet ci initでリポジトリに追加できます。--base-refは、変更によって追加されたパッケージとワークフローのみを報告します。vet endpoint auditは、開発者マシン上のAIツール、MCPサーバー、エディタ拡張機能、
グローバルnpmパッケージを一覧表示し、マルウェアをチェックします。| ページ | 参照目的 |
|---|---|
| インストール | すべてのチャネルとリリースの検証方法 |
| コマンド | すべてのコマンド、そのフラグと終了コード |
| コントロール | コントロールとそのオプション |
| ポリシー | ルール、抑制、ゲート |
| 出力 | レポート形式、保存されたスキャン、設定 |
| CIとAIエージェント | GitHub Actions、GitLab、Bitbucket、エージェントモード |
| インベントリ | コード使用状況、AIと暗号、xBOMとCBOM |
vetは各パッケージの識別情報(エコシステム、名前、バージョン)をSafeDepに送信し、そのデータを取得します。vetはソースコードやファイルの内容を送信しません。
認証情報がある場合、vet endpoint auditはマシンのインベントリもSafeDep Cloudに送信します。これには
AIツール、MCPサーバー、スキル、拡張機能、それらの設定パス、各ホーム
ディレクトリのユーザー名が含まれます。macOSとLinuxでは、vetは各ホームディレクトリのuidも送信します。MCPサーバーのレコードには、そのコマンド、引数、既知のシークレットを伏せたURL、およびその変数とヘッダーの名前が含まれますが、値は決して含まれません。
plugins.cloud-inventory.enabled: falseでこれを無効にできます。
vetはクラウドでも動作します。SafeDep Cloudはお客様のリポジトリ上でvetを実行し、
管理するインフラは不要です。認証情報がある場合、vet endpoint auditは各マシンのAIツール、MCPサーバー、
拡張機能をSafeDep Cloudに送信します。