Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Parth — 発見的脆弱パラメータスキャナー | Kitploit
ツール/GitHubGitHub/s0md3v/parth
偵察脆弱性分析情報収集ウェブセキュリティペネトレーションテスト
GitHubs0md3v/parth

Parth

発見的脆弱パラメータスキャナー

リポジトリを見る
60294324年前Kitploit レビュー済み
共有


Parth
Parth

ヒューリスティック脆弱パラメータスキャナ

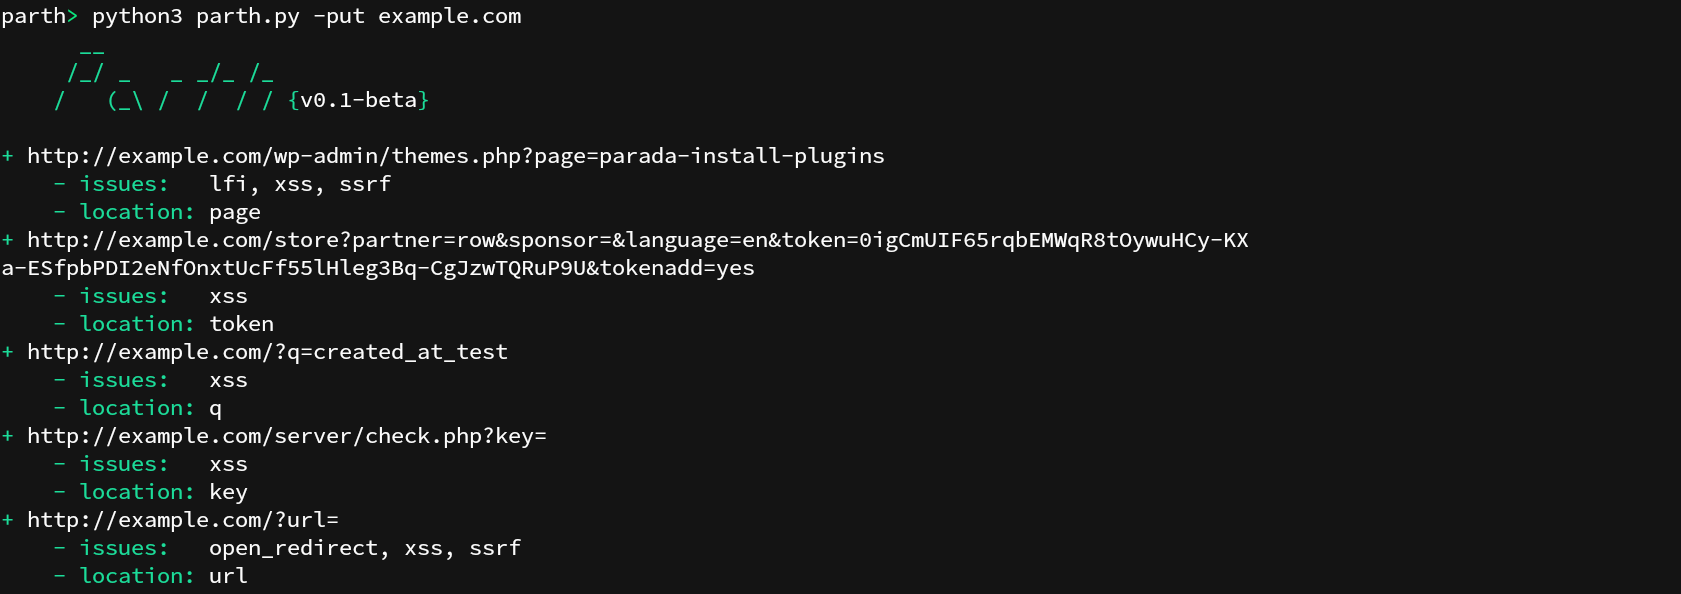
demo

紹介

一部のHTTPパラメータ名は、他の機能よりも特定の機能と関連性が高いものです。例えば、パラメータ?url=は通常、値としてURLを含むため、ファイルインクルージョン、オープンリダイレクト、SSRF攻撃の標的になりがちです。Parthは、Burpの履歴、URLのリスト、または自身で発見したURLを調べ、そのようなパラメータ名とそれらに一般的に関連するリスクを見つけることができます。Parthは、テスト対象のコンポーネントの優先順位付けを支援することで、Webセキュリティテストを補助するように設計されています。

使用方法

インストール: pip3 install parth

ファイルからターゲットをインポート

このオプションは、Burp Suiteの履歴、改行区切りのテキストファイル、またはHTTPリクエストのテキストファイルの3つのインポート形式すべてで動作します。

parth -i example.history

標準入力からターゲットをインポート

cat urls | parth

標準入力からターゲットをインポートする場合、オプション--pipeが利用可能です。特定の脆弱性に対して脆弱なURLを出力するために使用できます。

cat urls | parth --pipe xss

サポートされる脆弱性: lfi, ssrf, sqli, xss, open_redirect, rce

ドメインのURLを検索

このオプションは、CommonCrawl、Open Threat Exchange、Waybackmachineを使用して、ターゲットドメインのURLを見つけます。

parth -t example.com

重複するパラメータ名を無視

すべてのURLにわたって同じパラメータ名は無視されます。

parth -ut example.com

パラメータ名を保存

このオプションは、後で使用するために、見つかったすべてのパラメータ名をファイルparams-{target}.txtに書き込みます。

parth -pt example.com

JSON出力

次のコマンドは、結果を指定されたファイルにJSONオブジェクトとして保存します。

parth -t example.com -o example.json

クレジット

パラメータ名とそれらに関連するリスクのデータベースは、主にコミュニティの様々な人々(@Jhaddixなど)の公開成果から作成されています。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







