ローカル環境で意図的に脆弱性を仕込んだラボです。ガイド付きワークショップとCTFチャレンジを通じて、Docker化されたGitサーバーに対するGit pushオプションのRCE、安全でないデシリアライゼーション、重複キーのパース、設定オーバーライドを練習できます。



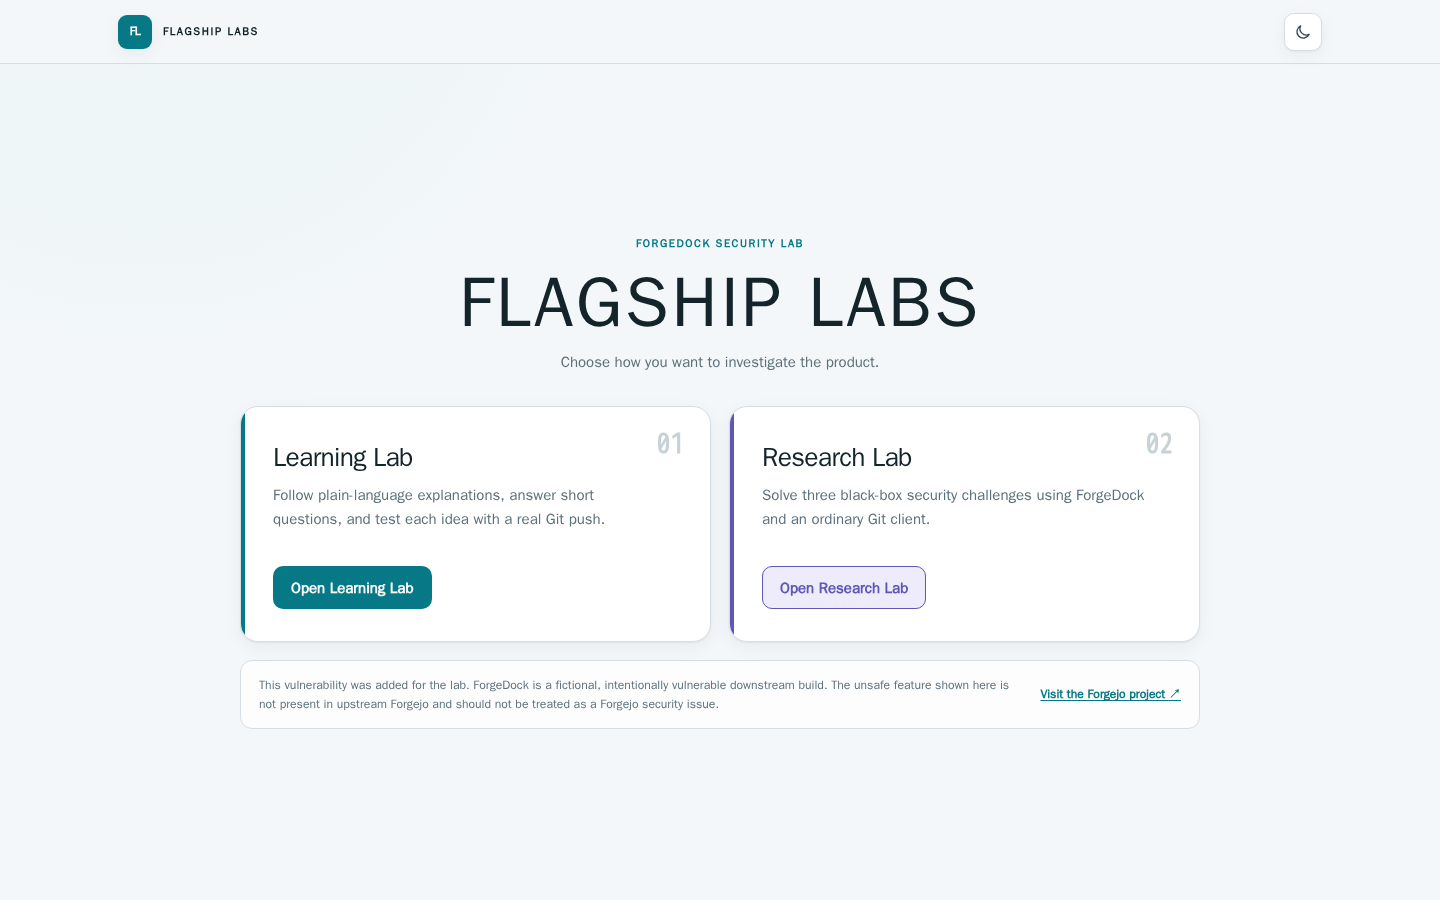
CVE-2026-3854 の背後にある公開文書化された脆弱性の概念に着想を得た、ローカルの Learning Lab および Research Lab です。どちらの体験も、架空の Git サーバーである ForgeDock に対して実際に認証済みの Git プッシュを行う形で進みます。Research Lab も同様です。
[!CAUTION] このプロジェクトは意図的に脆弱です。ローカルでのみ実行してください。そのポートをパブリックまたは共有ネットワークに公開しないでください。本番環境では決して使用しないでください。
[!NOTE] このリポジトリは読み取り専用の教育用リファレンスとして公開されています。公開 issue、プルリクエスト、機能リクエスト、サポートリクエストは受け付けていません。意図しないセキュリティ境界の侵害は、SECURITY.md に記載されている方法で非公開で報告してください。
プッシュオプション、安全でないシリアライゼーション、重複キーのパース、設定の上書き、および制約付き実行チェーンを教えるガイド付きワークショップです。レッスンでは、短い説明と、実行中のラボに対する安全な実験を組み合わせています。
3 つの連続した Challenge カード、任意のヒント、バックエンドで生成されるフラグを備えた CTF 形式の体験です。通常の UI では、ソース、トレース、シリアライザーの出力、実行ゲートの出力、ガイド付きウォークスルーは公開されません。
git clone https://github.com/royaleybovich/CVE-2026-3854-lab.git
cd CVE-2026-3854-lab
docker compose up -d --build
フラグや認証情報の設定は不要です。ワンショットの初期化処理が、初回起動時に独立したコンパクトで人間が読める証明値とランダムなサービス認証情報をプライベートな Docker ボリューム内に作成します。make up は同等の便利コマンドです。オプションの .env は、デフォルトを上書きする場合や明示的な値を Docker の外に保持する場合にのみ必要です。
| サービス | ローカル URL |
|---|---|
| Flagship | http://localhost:8080 |
| ForgeDock | http://localhost:3000 |
| Web Terminal | http://localhost:7681 |
使い捨てのラボアカウントは次のとおりです:
Username: devuser
Password: devpass
これらの公開認証情報は、ローカルの使い捨てラボ内にのみ存在します。他の場所では再利用しないでください。
docker compose)リリース準備確認はApple Silicon (arm64) で検証済みです。他のオペレーティングシステムおよびCPUアーキテクチャは、クリーンクローンでのチェックが記録されるまで検証済みとはみなしません。
make up                 # build and start; private lab state is generated automatically
make logs               # follow service logs
make reset              # delete lab repositories/progress and rebuild
make down               # stop the lab without deleting Docker volumes
make test               # run unit and live integration tests
make reset は Docker ボリュームを削除します。これにはラボのリポジトリ、ランタイムの進行状況、proof の値、内部認証情報が含まれます。次回の起動時に、新しいプライベートな値が自動的に生成されます。
公開されるポートは 127.0.0.1 にバインドされます。Redis、フック実行エンジン、および内部処理サービスは公開されません。実行エンジンは Docker ソケットやホストファイルシステムのマウントを持たず、Linux ケイパビリティを破棄し、読み取り専用ファイルシステムを使用し、シェルコマンドや呼び出し元が制御する環境を受け付けず、ラボが所有する正確な proof 実行ファイルのみを呼び出すことができます。これらの制御は演習を制約するものであり、公開しても安全になるわけではありません。
Browser / Git client
        ↓
Flagship portal / ForgeDock
        ↓
Internal processing network
        ↓
Constrained executor
システム概要、push-option の処理、脅威モデル、ローカルデプロイガイドを参照してください。
ForgeDock は、CVE-2026-3854 の背後にある公開文書化された脆弱性の概念を、意図的に簡素化し、安全に制約を加えて再構築したものです。GitHub の独自実装を再現するものではありません。フィールド名、サービス境界、および実行時の挙動は、実際の GitHub および GitHub Enterprise Server の実装とは異なります。
意図的に脆弱な挙動は、このラボのために下流で追加されたものであり、上流の Forgejo の脆弱性ではありません。ForgeDock は GitHub ではなく、本プロジェクトは GitHub、Forgejo、Wiz、または引用された研究者と提携しておらず、承認も受けていません。
これらのクレジットは出典と依存関係を示すものであり、協力、承認、または推奨を意味するものではありません。
Flagship が作成したソフトウェアおよびカリキュラムは、ファイルに別の互換ライセンスが明記されている場合を除き、GPL-3.0-or-later の下でライセンスされています。LICENSE、NOTICE.md、Forgejo の由来、TRADEMARKS.mdを参照してください。既存のサードパーティライセンスおよび通知は引き続き有効です。








