
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-48208 — このリポジトリには、CVE-2024-48208のPoC開発に関するすべての作業と、単純なOOB(Out-of-bound)読み取りがどのようにしてjailエスケープやアクセス制御の破壊につながるかが含まれています。 | Kitploit
ツール/GitHubGitHub/rohilchaudhry/cve-2024-48208
特権昇格脆弱性分析エクスプロイトペネトレーションテストレッドチーミングバイナリエクスプロイト
GitHubrohilchaudhry/cve-2024-48208

CVE-2024-48208

このリポジトリには、CVE-2024-48208のPoC開発に関するすべての作業と、単純なOOB(Out-of-bound)読み取りがどのようにしてjailエスケープやアクセス制御の破壊につながるかが含まれています。

リポジトリを見る
71432年前未レビュー
共有

CVE-2024-48208

このリポジトリには、単純なOOB(Out-of-bound)読み取りがどのようにしてジャイル脱獄やアクセス制御の破綻を引き起こすかに関するPoC開発のすべての作業が含まれています。

脆弱性について

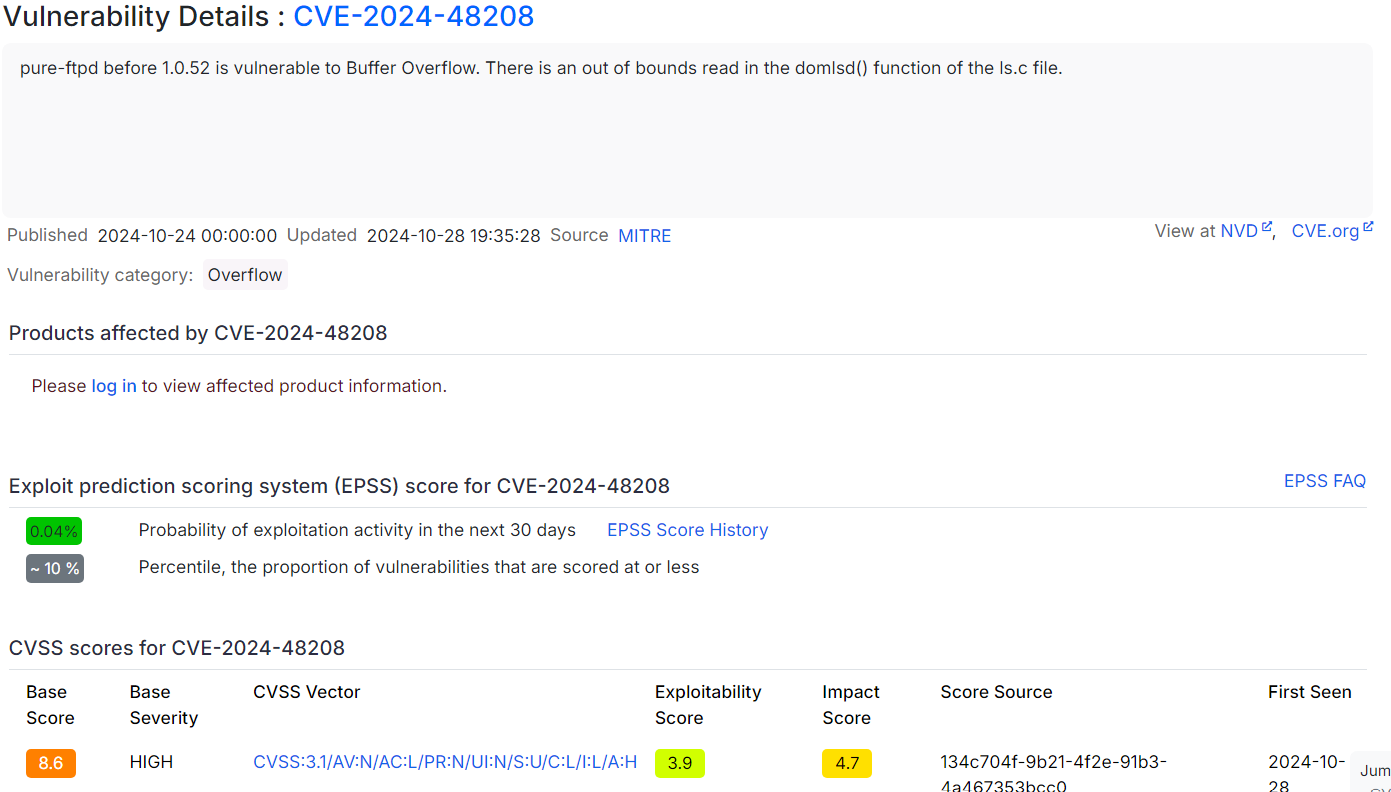
元のCVE説明は以下の通りです: alt text

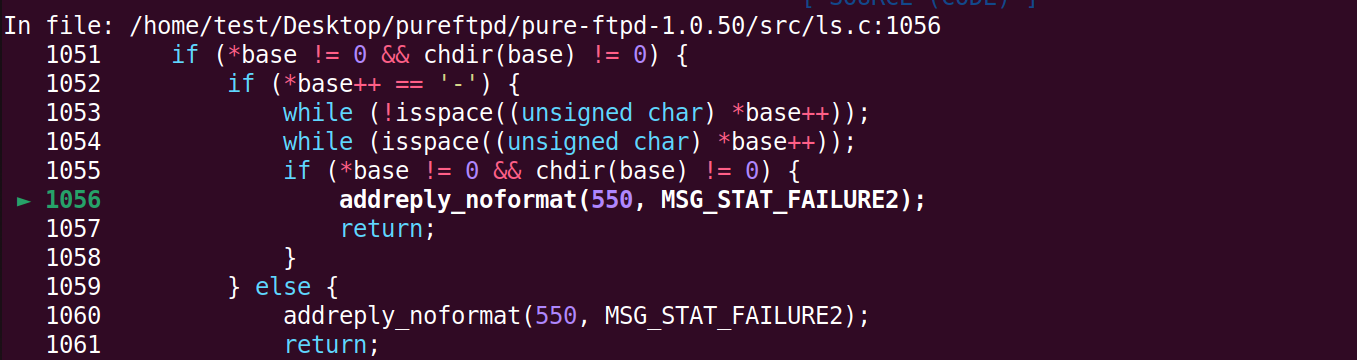
公式リポジトリのGitHub PRは、ls.c ファイル内の domlsd() 関数がOOB読み取りの脆弱性に対してどのように脆弱であるかを詳しく説明しています。これは、基本ポインタの未チェックのインクリメントによるもので、ポインタが cmd バッファの外側のバッファを指すことになり、行番号 1053 と 1054 に示されています。
alt text

OOBを悪用したジャイル脱獄/アクセス制御の破綻:

GDBでバッファをデバッグしているときに、OOB読み取りによってユーザーが replybuf と呼ばれる領域に到達することを発見しました。

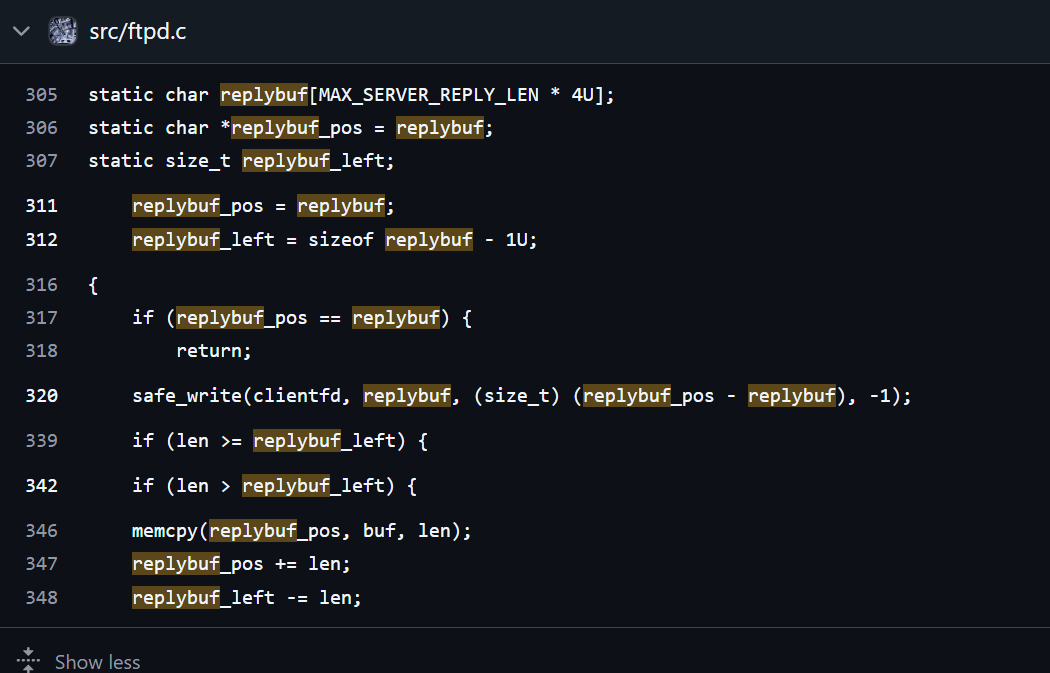
さらに分析を進めると、replybuf はサーバーがクライアントに提供した応答で埋められるバッファであることがわかりました。replybuf は、以下のようにファイル ftpd.c で定義されています: alt text
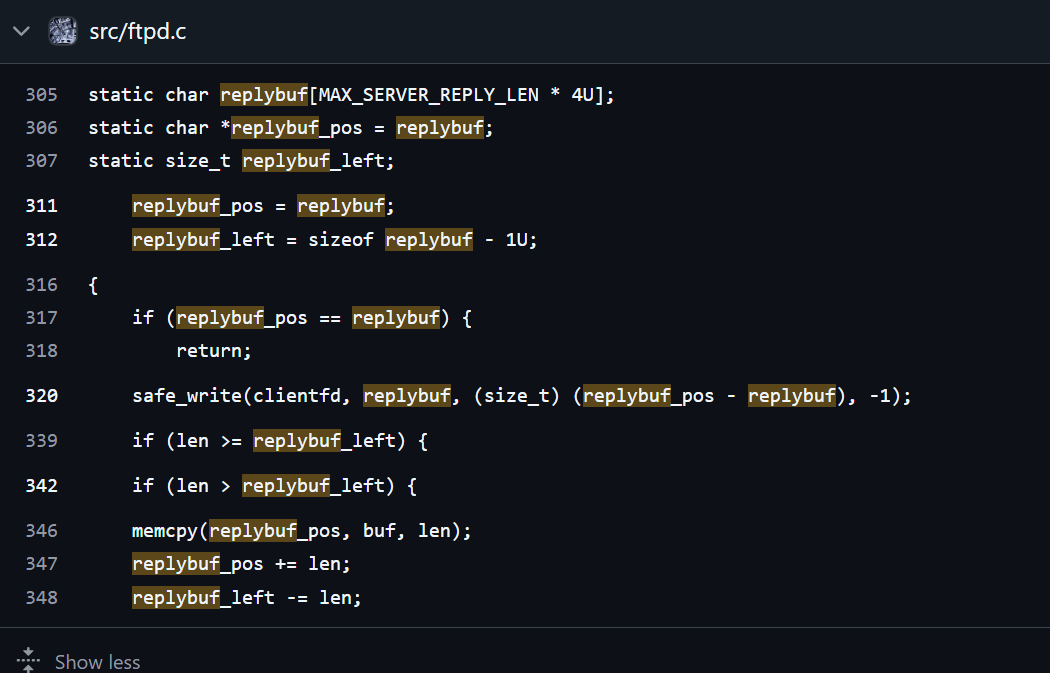
まとめると、以下のようになります:

  1. OOB読み取りにより、base が replybuf の一部を指します。
  2. replybuf にはクライアントに提供された応答が含まれます。

さて、元のGitHub PRでは、CVEの作成者は、ls.c:1055 の次の条件が真を返した場合に何が起こるかを考慮・実証していません。 alt text

私たちはこれについて考え始めましたが、攻撃者が chdir(base) を真に返させることができれば、domlsd() 関数はファイルのリスト表示を続行することがわかりました。

チームは、VMsetup.txt で提供されている、システム管理者が制限された環境をセットアップするシナリオを検討し、以下のように動作するエクスプロイトを構築することにしました。

  1. 制限されたユーザーは、脆弱なFTPサーバーに接続し、自分の資格情報でログインします。

     nc <server-ip> <ftp-port>
     USER <username>
     PASS <password> 
    
  2. その後、ユーザーはEPSVモードに入ります。

     EPSV
    
  3. ユーザーは返されたポート番号をメモします。リスト結果を読み取るためにそのポートに接続する必要があるからです。

  4. ユーザーは、ファイルをリスト表示したいディレクトリを指すリンクファイルを作成できます(最後に受信した応答に応じて容易に自動化できるバッファオフセットに依存します)。

  5. ユーザーは、悪意のあるコマンドを送信します(選択したオフセットに依存します)。

     MLSD -........<more than 4096 to overflow the cmd buffer>
    
  6. その後、ユーザーは先ほど記録したポート番号への別の接続を確立し、リストを読み取ります。

私たちは、同じ手順を実行する自動化エクスプロイトスクリプト pure.py を開発しました。これは、テスト用に開発してきた他のスクリプトを基にしており、dev_files ディレクトリにあります。

セットアップオプション

脆弱性を再現するには、VMsetup.txt にある仮想マシンセットアップのステップバイステップガイドに従ってください。

脆弱なインスタンスのDockerコンテナを作成するには、Dockersetup.txt を参照してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    350
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    292

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →