 rabobank-cdc/dettect
戦術、手法、および戦闘脅威を検出

最新バージョン: 2.2.0
DeTT&CT を使い始めるには、次のいずれかのリソースを確認してください:
ビデオ
DeTT&CT は、ブルーチームが ATT&CK を使用してデータログソースの品質、可視性カバレッジ、検知カバレッジ、脅威アクターの行動をスコアリングおよび比較することを支援することを目的としています。これらはすべて、さまざまな方法で、組織を標的とした攻撃に対する耐性を高めるのに役立ちます。DeTT&CT フレームワークは、Python ツール(DeTT&CT CLI)、YAML 管理ファイル、DeTT&CT Editor(YAML 管理ファイルの作成・編集用)、および検知、データソース、可視性のためのスコアリングテーブルで構成されています。
DeTT&CT は、ATT&CK のドメインである Enterprise、ICS、Mobile に対して以下の機能を提供します:
色付きの可視化は、MITRE の ATT&CK™ Navigator を使用して作成されています。DeTT&CT によって作成されたレイヤーファイルについては、Navigator へのこの URL を使用することをお勧めします。これにより、レイヤーファイル内のメタデータに黄色の下線が付かなくなります: https://mitre-attack.github.io/attack-navigator/#comment_underline=false&metadata_underline=false
このプロジェクトは、Marcus Bakker(Twitter: @Bakk3rM)と Ruben Bouman(Twitter: @rubinatorz)によって開発および保守されています。お気軽にお問い合わせください。DM も受け付けています。DeTT&CT の使い方に関する質問は、GitHub issue を作成してお問い合わせいただけると幸いです。そこに質問と回答を残すことは、同様の質問や課題を持つ他の人々にとって非常に有益です。
貢献を歓迎します!コードでの貢献も、今後の開発や使いやすさの改善などのアイデアも歓迎します。
以下の組織が、DeTT&CT の開発を時間的または金銭的に支援しています。
Rabobank - オランダの多国籍銀行および金融サービス企業。食品と農業関連ビジネスが Rabobank の主要な国際的焦点です。
DeTT&CT の重要な部分は、私たちが Rabobank で契約社員として働いていた時期に開発されました。
Cyber Security Sharing & Analytics (CSSA) - 2014年11月にドイツの大手7社によって、サイバーセキュリティの課題に積極的かつ迅速かつ効果的に対処するための同盟として設立されました。現在、CSSA には13の会員企業があります。
CSSA の金銭的スポンサーシップにより、DeTT&CT に ATT&CK ICS のサポートを追加しました。
オランダ国家警察。オランダ国家警察の金銭的スポンサーシップにより、DeTT&CT に ATT&CK Mobile のサポートを追加しました。
他者の成果が DeTT&CT 内の一部の機能に影響を与えました:
DeTT&CT YAML ファイルのための Python ライブラリ。
Dettectinator は、SOC 自動化ツールに組み込むことを目的として構築されています。Python ライブラリとして組み込むことも、コマンドラインから使用することもできます。
Dettectinator は、SIEM または EDR から検知を読み取り、DeTT&CT YAML ファイルを作成・更新するプラグインを提供します。これにより、ATT&CK Navigator で ATT&CK 検知カバレッジを可視化できます。
詳細は Github で確認できます: Dettectinator。
YAML ファイルは、スコアと関連プロパティの管理に使用されます。これらはすべて、JSON レイヤーファイルを ATT&CK Navigator に読み込むことで可視化できます(一部の種類のスコアとプロパティは Excel にエクスポートすることもできます)。
以下に、データソースを ATT&CK にマッピングする例を示します。これにより、可視性カバレッジの大まかな概要が得られます:
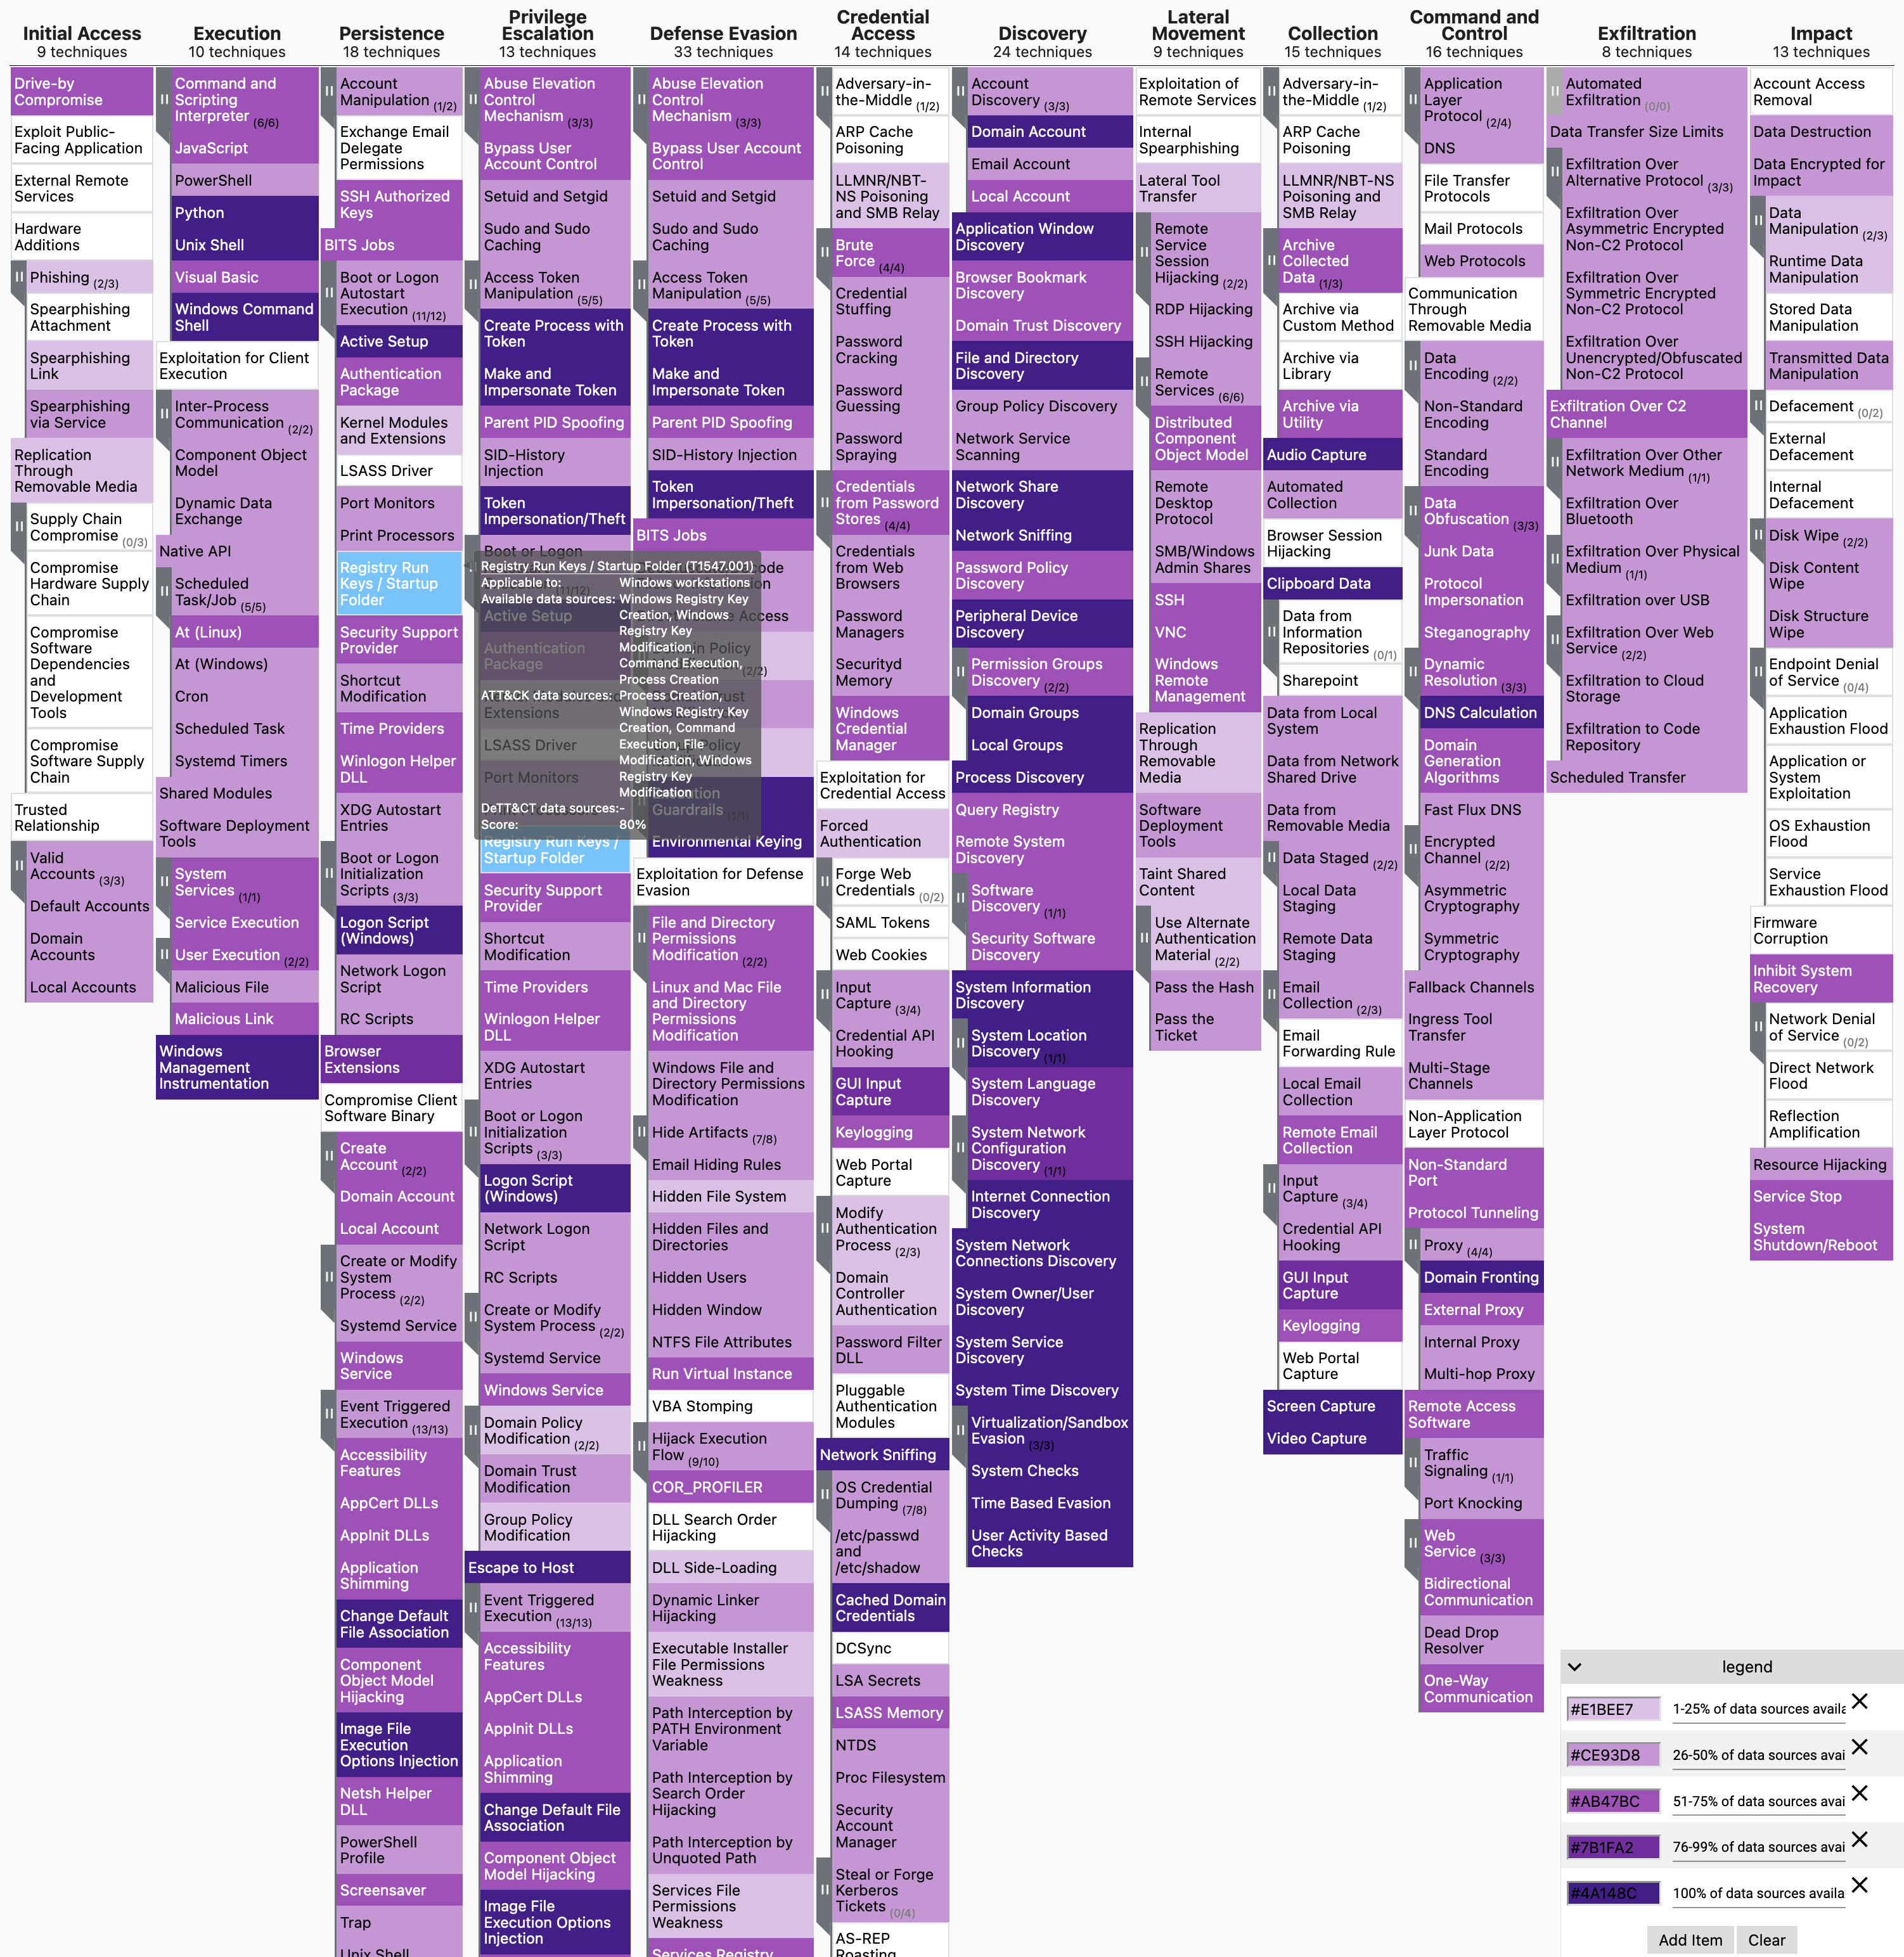
python dettect.py generic -ds コマンドを使用すると、ATT&CK 内のどのデータソースが最も多くのテクニックをカバーしているかを判断できます。これは、たとえば、どのデータソースが多くの可視性を提供し、したがって SIEM(のような)ソリューションで利用できる良い候補であるかを特定する際の指針として役立ちます。
