
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
SAP_CVE-2020-6287_find_mandate — Checkerは、作成されたアカウントを確認したり、そのmandatを見つけるのに役立ちます | Kitploit

ツール/GitHubGitHub/qmakake/sap_cve-2020-6287_find_mandate
脆弱性スキャナーエクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubqmakake/sap_cve-2020-6287_find_mandate

SAP_CVE-2020-6287_find_mandate

Checkerは、作成されたアカウントを確認したり、そのmandatを見つけるのに役立ちます

リポジトリを見る
93年前未レビュー
共有

SAP_CVE-2020-6287_find_mandate

作成されたアカウントを確認したり、そのマンデートを見つけるためのチェッカーです。

このスクリプトを使用すると、エクスプロイトRECON.pyを使用した際にアカウントが作成されたかどうかを確認したり、作成されたアカウントのマンデートを見つけることができます。

Exploit:

https://github.com/chipik/SAP_RECON

Quick start:

chmod +x

./checker_CVE-2020-6287.sh <start mndt> <stop mndt> <ip> <port> <login> <password>

    - <start mndt> : first value of mandate for iterate (000-999) useful for me 000,001,002,003,004,005,006,007,008,009,066,100,150,200,500,520
    - <stop mndt> : last value for iterate
    - <ip> : IP address of vulnerable host
    - <port> : endpoint of vulnerable service
    - <login> : login created with RECON.py
    - <password> : password created with RECON.py

便利なワンライナー:

for i in {000,001,002,003,004,005,006,007,008,009,066,100,150,200,500,520}; do ./checker_CVE-2020-6287.sh ${i} ${i} <ip> <port> <login> <password>;done
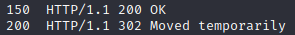
スクリーンショット

最初の値はマンデートです。コード302はユーザーが存在することを示します。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    354
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





