
 provos/ironcurtain
自律型AIエージェントのためのセキュア*ランタイム。平易な英語の憲法からポリシーを生成。(*https://ironcurtain.dev)

# IronCurtain
[](https://github.com/provos/ironcurtain/actions/workflows/ci.yml)
[](https://www.npmjs.com/package/@provos/ironcurtain)
[](LICENSE)
[](https://ironcurtain.dev)
**自律型AIエージェントのためのセキュア\*なランタイム。セキュリティポリシーは人間が読める憲法から導出されます。**
_\*誰かが「セキュア」と書いたら、すぐに疑うべきです。[セキュアとはどういう意味か?](https://ironcurtain.dev)_
> [!WARNING]
> **研究用プロトタイプ。** IronCurtainは、AIエージェントを真に有用なほど安全にする方法を探る初期段階の研究プロジェクトです。API、設定フォーマット、アーキテクチャは変更される可能性があります。コントリビューションとフィードバックを歓迎します。
## デモ
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/42102/cf5f5cc847e63acad65eccf1c7fb33bacd782a5d592249cfea60e5f32830ac07.gif" alt="IronCurtain muxデモ:コマンドモードからの信頼済み入力により、git cloneとgit pushの自動承認が可能になる" width="800">
</p>
エージェントはリポジトリのクローンと変更のプッシュを求められます。`git_clone`と`git_push`はどちらもポリシーエンジンによってエスカレーションされますが、自動承認機能がそれらを自動的に承認します。コマンドモード(Ctrl-A)からのユーザーの信頼済み入力が明確な意図を示していたため、手動の`/approve`は不要でした。
## 課題
自律型AIエージェントは、ファイルの管理、gitコマンドの実行、メッセージの送信、APIとのやり取りをあなたに代わって行えます。しかし今日のエージェントフレームワークは、エージェントにユーザーと同じ権限、すなわちファイルシステム、認証情報、ネットワークへの完全なアクセスを与えています。セキュリティ研究者はこれを**アンビエント権限**と呼んでおり、単一のプロンプトインジェクションや複数ターンにわたるドリフトによって、エージェントがファイルを削除したり、データを窃取したり、悪意のあるコードをプッシュしたりする可能性があります。
一般的な対応は、エージェントを狭いサンドボックスに制限する(有用性を損なう)か、すべての操作についてユーザーに承認を求める(自律性を損なう)かのいずれかです。どちらも満足のいくものではありません。
## アプローチ
IronCurtainは別の道を取ります:**セキュリティの意図を平易な英語で表現し、システムに強制方法を判断させる。**
あなたは**憲法**を書きます。これはエージェントが何を許可され、何を許可されないかを記述した短い文書です。IronCurtainはLLMパイプラインを用いてこれを決定論的なセキュリティポリシーにコンパイルし、コンパイルされたルールを生成されたテストシナリオに対して検証し、実行時にすべてのツール呼び出しに対してポリシーを強制します。その結果、自然言語で定義した境界の中で自律的に動作できるエージェントが得られます。
主要なアイデア:
- **エージェントは信頼されない。** IronCurtainは、LLMがプロンプトインジェクションやドリフトによって侵害される可能性があると想定します。セキュリティはモデルが「善良である」ことに依存しません。
- **英語で入力し、強制で出力する。** あなたは意図(「承認なしの破壊的なgit操作は禁止」)を書き、システムはそれを決定論的なルールにコンパイルし、実行時にはそれ以上のLLMの関与なしに強制します。
- **セマンティックな介在。** エージェントに生のシステムアクセスを与える代わりに、すべてのやり取りは[MCP](https://modelcontextprotocol.io/)サーバー(ファイルシステム、gitなど)を経由します。すべてのツール呼び出しはポリシーエンジンを通過し、**許可**、**拒否**、または承認のためにユーザーへ**エスカレーション**できます。
- **多層防御。** エージェントのコードは、ホストへの直接アクセスを持たないV8アイソレート内で実行されます。外部への唯一の経路は意味的に重要なMCPツール呼び出しであり、そのすべてがポリシーに対して検査されます。
## アーキテクチャ
IronCurtainは、異なる信頼モデルを持つ2つのセッションモードをサポートします:
- **ビルトインエージェント(コードモード)** — IronCurtain独自のLLMエージェントが、V8サンドボックス内で実行されるTypeScriptスニペットを記述します。IronCurtainはエージェント、サンドボックス、ポリシーエンジンを制御します。すべてのツール呼び出しは構造化されたMCPリクエストとしてサンドボックスを出て、ポリシーエンジン(許可/拒否/エスカレーション)を通過し、その後でのみ実際のMCPサーバーに到達します。
- **Docker エージェントモード** — 外部エージェント(Claude Code、Goose、Codex)が、パブリックネットワークへ直接アクセスできないコンテナ内で動作します。IronCurtain は外部への影響を仲介します。LLM API 呼び出しは TLS 終端 MITM プロキシ(ホスト許可リスト、偽キーから実キーへの差し替え)を経由し、MCP ツール呼び出しは同じポリシーエンジンを経由し、サポート対象のパッケージインストールは検証付きパッケージプロキシを経由します。
オプトインの[ネストされた Docker](https://github.com/provos/ironcurtain/blob/master/CONFIG.md#nested-docker-workloads) は、ホストの Docker ソケットを公開することなく、開発者セッションにプライベートで一時的なデーモンを提供します。実装済みのプロファイルは、macOS 上の Apple Container と Docker Desktop、および amd64 上の WSL2 + Docker Desktop をカバーします。その `offline`、`images`、`packages` モードは、ローカルイメージの使用、仲介されたパブリックイメージのプル、サポート対象のパッケージビルドを分離します。ネイティブ Linux Engine はネストには許可されません。前提条件と制限については設定リファレンスを参照してください。
どちらのモードでも、エージェントは**信頼されていません**。セキュリティはモデルが指示に従うことに依存せず、境界で強制されます。
図解付きの完全なアーキテクチャ、レイヤーごとの信頼分析、macOS プラットフォームに関する注記については、[SANDBOXING.md](https://github.com/provos/ironcurtain/blob/master/SANDBOXING.md) を参照してください。
## クイックスタート
### 前提条件
- Node.js 24 または 26 — IronCurtain がテストする偶数番号のメジャーライン。どちらもビルド済みの `isolated-vm` バイナリをインストールします。Node 25 はサポート対象外であり、テストされていません。
- Docker — 必須ではありませんが、最強の分離を提供する Docker エージェントモードには**強く推奨**されます。macOS 26+(Apple silicon)では、[Apple `container`](https://github.com/apple/container) が代替バックエンドとして機能します(コンテナごとに VM。そのサービスが実行中の場合に自動的に使用されます — `ironcurtain config` の `containerRuntime` を参照)
- 少なくとも 1 つの LLM プロバイダー(Anthropic、Google、または OpenAI)の API キー
### インストール
**グローバル CLI ツールとして(エンドユーザー向け):**
```bash
npm install -g @provos/ironcurtain
```
**ソースから(開発版):**
```bash
git clone https://github.com/provos/ironcurtain.git
cd ironcurtain
npm install
```
### 初回セットアップ
**1. API キーを設定します:**
```bash
export ANTHROPIC_API_KEY=sk-ant-...
```
プロジェクトルートの `.env` ファイルにキーを配置することもできます(`dotenv` 経由で自動的に読み込まれます)。または、`ironcurtain config` を使って `~/.ironcurtain/config.json` に追加することもできます。環境変数は設定ファイルの値より優先されます。サポートされているのは `ANTHROPIC_API_KEY`、`GOOGLE_GENERATIVE_AI_API_KEY`、`OPENAI_API_KEY` です。
**2. 初回起動ウィザードを実行する**(推奨される mux パスを使用する前に明示的に実行してください。初回の非 mux の `ironcurtain start` でも自動的に実行されます):
```bash
ironcurtain setup
```
GitHub トークンの設定、Web 検索プロバイダー、モデル選択、その他の設定を順を追って案内します。選択内容を含む `~/.ironcurtain/config.json` を作成します。
## IronCurtain の実行
IronCurtain には、開発者体験を重視したデフォルトポリシーが付属しています。読み取り専用の操作は許可され、変更操作(書き込み、プッシュ、PR 作成)は人間の承認を求めてエスカレーションされます。セットアップ後すぐに使い始めることができます。
### ターミナルマルチプレクサ(推奨)
IronCurtain を使用するための推奨方法です。IronCurtain がポリシーエンジンを介してすべてのツール呼び出しを仲介しながら、エージェントのインタラクティブ TUI(Claude Code または Goose)の全機能を単一のターミナルで利用できます。
```bash
ironcurtain mux
```
**主な機能:**
- **フルエージェントTUI** — エージェントはネットワークアクセスのないDockerコンテナ内のPTYで実行されます。ローカルで実行している場合とまったく同じように操作できます。
- **インラインでのエスカレーション処理** — ツール呼び出しに承認が必要な場合、エスカレーションピッカーがビューポートにオーバーレイ表示され、単一キー操作(承認/拒否/ホワイトリストにはa/d/w)が可能です。`/approve+ N` を使用すると、そのセッションの残りの間、ドメインまたはパスをホワイトリストに登録できます。
- **信頼済みユーザー入力** — コマンドモード(Ctrl-A)で入力されたテキストは、コンテナに入る前にホスト側でキャプチャされます。これにより、自動承認機能が利用できる検証済みの意図シグナルが生成されます。たとえば、「push my changes to origin」と入力すると、後続の `git_push` エスカレーションが自動承認されます。
- **タブ管理** — 複数の同時セッションを起動し(`/new`)、それらを切り替え(`/tab N`、Alt-1..9)、閉じることができます(`/close`)。複数のmuxインスタンスを並行して実行できます。
入力モード、信頼済み入力のセキュリティモデル、エスカレーションワークフロー、キーボードリファレンスを含む完全なウォークスルーについては、[DEVELOPER_GUIDE.md](https://github.com/provos/ironcurtain/blob/master/DEVELOPER_GUIDE.md) を参照してください。
### 非muxセッション
迅速な単発タスク、スクリプト、またはローカルの組み込みエージェントを明示的に使用したい場合は、`ironcurtain start` を使用してください。通常のインタラクティブなDockerエージェント作業には、`ironcurtain mux` を使用してください。
```bash
ironcurtain start "Summarize the files in ./src" # Single-shot mode
ironcurtain start -w ./my-project "Fix the tests" # Single-shot workspace mode
ironcurtain start --agent builtin # Local builtin REPL, no Docker
ironcurtain start --persona my-assistant "Check my email" # Use a persona
```
### その他の実行モード
IronCurtainはセッション再開(`--resume <session-id>`)、レガシーな生PTY/デバッグモード、モバイル承認用のSignalメッセージングトランスポート、スケジュールされたcronジョブ用のデーモンモードもサポートしています。デーモンにはブラウザベースの監視とエスカレーション処理のためのオプションの[web UI](https://github.com/provos/ironcurtain/blob/master/DAEMON.md#web-ui)(`--web-ui`)があります。詳細は[RUNNING_MODES.md](https://github.com/provos/ironcurtain/blob/master/RUNNING_MODES.md)を参照してください。
### マルチエージェントワークフロー
IronCurtainは構造化されたワークフローを通じて複数のAIエージェントをオーケストレーションします。同梱の**脆弱性発見**ワークフローは、階層化されたハーネスパイプライン(Tier 1 分離関数 → Tier 2 マルチコンポーネント → Tier 3 フルビルド)とlibFuzzer/AFL++のカバレッジゲーティング、仮説駆動型の`discover`/`triage`状態、そして最終的な人間によるレポートレビューゲートを通じて、ネイティブコードのメモリ安全性および論理バグを探索します。**設計・コーディング**ワークフローは計画/設計/実装/レビューのサイクルを実行し、こちらも人間によるゲートを備えています。各エージェントは役割固有のポリシー境界を持つ独自のDockerコンテナ内で実行され、エンジンは状態遷移、アーティファクトの受け渡し、クラッシュ再開チェックポイントを自動的に管理します。オープンソースで、完全にあなたのマシン上で動作し、憲法ベースのポリシーエンジンを通じてエージェントごとのセキュリティポリシーを適用し、あらゆるDockerコンテナ化されたエージェントと連携します。コーディングタスクにおけるAmazon KiroやGoogle Julesと同等の範囲を持ちながら、ファーストクラスのセキュリティと拡張可能なワークフロー定義フォーマットを備えています。
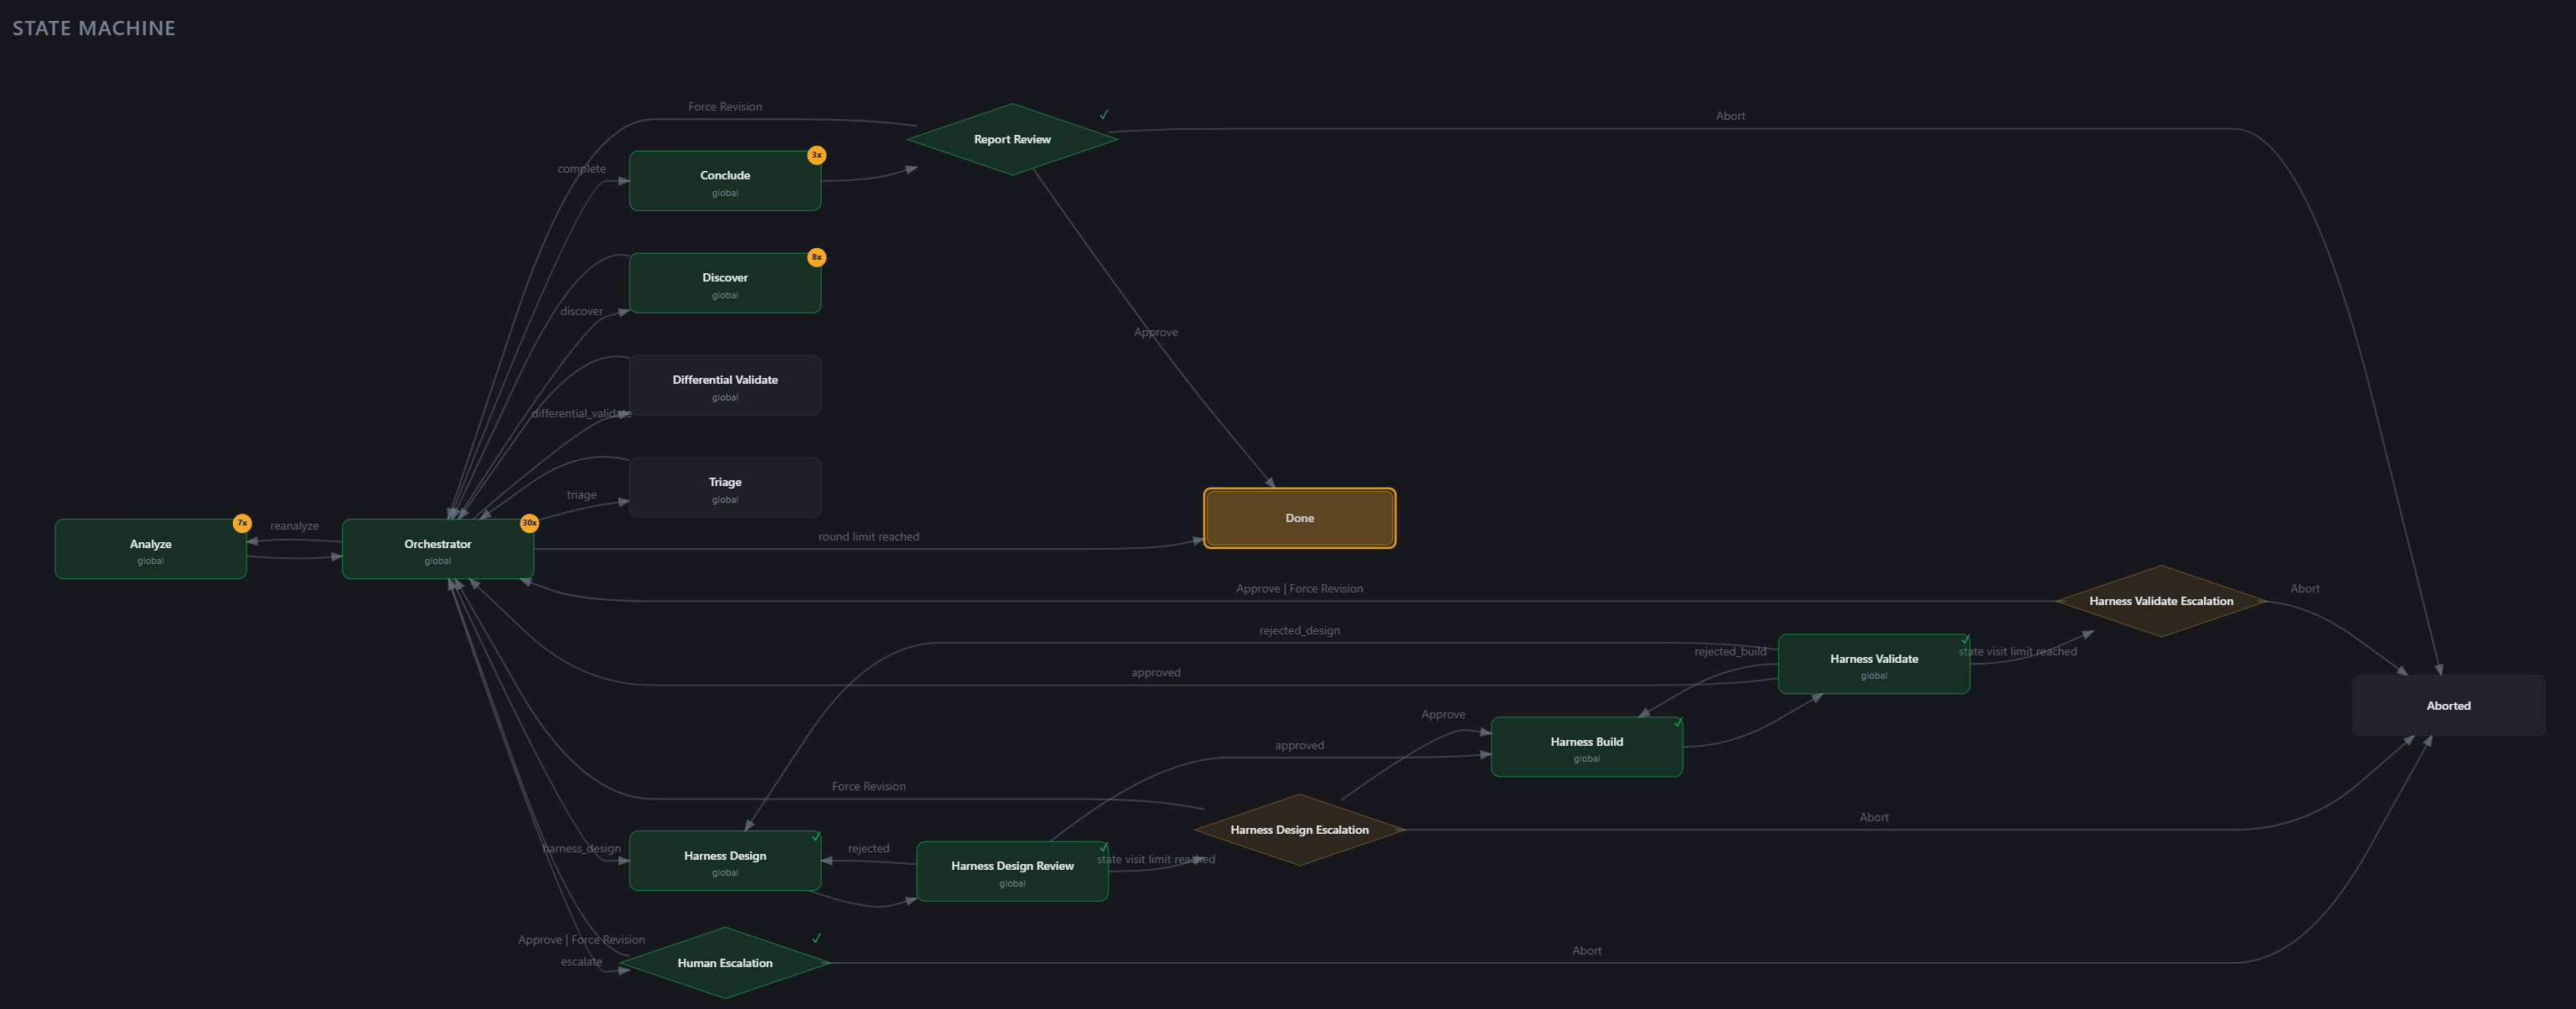
**web UIはワークフロー実行のための想定インターフェースです。** デーモンを起動し、表示されたURLを開き、Workflowsページから実行を操作します。上記の状態機械グラフはライブで表示され、エージェントメッセージのタイムラインはMarkdownレンダリング付きでストリーミングされ、ゲートレビューにはワークスペース+アーティファクトブラウザが含まれ、過去の実行は一覧に保持されます。
```bash
ironcurtain daemon --web-ui
```
CLI アクセスはスクリプト作成、自動化、デバッグに利用できます:
```bash
ironcurtain workflow start vuln-discovery \
"Find memory-safety bugs in libical" --workspace ~/src/libical
ironcurtain workflow start design-and-code \
"Build a REST API with authentication"
```
詳細なドキュメントについては [WORKFLOWS.md](https://github.com/provos/ironcurtain/blob/master/WORKFLOWS.md) を参照してください。
## ポリシーのカスタマイズ
デフォルトのポリシーは一般的な開発に適していますが、ワークフローに合わせて調整できます:
**1. 憲章をカスタマイズする**(任意ですが推奨):
```bash
ironcurtain customize-policy
```
ワークフローに合わせた憲法を生成する LLM 支援の対話。`~/.ironcurtain/constitution-user.md` に保存されます。このファイルを直接編集することもできます。
**2. ポリシーをコンパイルする:**
```bash
ironcurtain compile-policy
```
あなたの憲法を決定論的ルールに変換し、テストシナリオを生成して検証します。コンパイルされた成果物は `~/.ironcurtain/generated/` に出力されます。
### ペルソナ
ペルソナは名前付きのポリシープロファイルです。それぞれが憲法、コンパイル済みポリシー、永続ワークスペース、セマンティックメモリをまとめたものです。異なる役割やアクセスレベルでエージェントを実行するために使用します。
```bash
ironcurtain persona create my-assistant # Create a persona
ironcurtain persona compile my-assistant # Compile its policy
ironcurtain start --persona my-assistant "Check my calendar"
```
mux モードでは、`/new my-assistant` を実行するとそのペルソナを使用するタブが生成されます。ペルソナは cron ジョブに割り当てることもできます。スケジュールされたジョブの設定については [DAEMON.md](https://github.com/provos/ironcurtain/blob/master/DAEMON.md) を参照してください。
ペルソナは [web UI](https://github.com/provos/ironcurtain/blob/master/DAEMON.md#persona-policy-management) からも管理できます — 閲覧、作成、constitution の編集、そしてライブ進捗付きでのポリシーのコンパイルが可能です。ポリシーはセキュリティ境界であるため、web UI の変更操作は、デーモンが `--allow-policy-mutation` 付きで起動されていない限り読み取り専用です(デフォルトではオフ)。
### スキル
`~/.ironcurtain/skills/<name>/` の下に SKILL.md パッケージを配置すると、目的に特化したガイダンス(ヘルパースクリプト、決定論的チェック、ドメイン知識)をすべての Docker エージェントセッションで利用できるようになります。マージされたセットはバンドルごとのホストディレクトリにステージングされ、アクティブなエージェントのネイティブな検出が辿るパスにコンテナ内へ **読み取り専用** でバインドマウントされます — Claude Code は `--add-dir` を介してステージングディレクトリを指し示され、Goose は `~/.config/goose/skills/<name>/SKILL.md` をスキャンします。エージェントはそれらを自動的に検出し、各スキルの frontmatter の description に基づいて読み取るタイミングを決定します。SKILL.md の _フォーマット_ は Claude Code、Goose、Codex が採用するオープン標準です。異なるのはエージェントごとの _検出パス_ のみです。ワークフローはワークフローパッケージ内に状態ごとのスキルを同梱できます — [WORKFLOWS.md](https://github.com/provos/ironcurtain/blob/master/WORKFLOWS.md#skills) を参照してください。
## ポリシー: Constitution → 強制適用
意図を平易な英語で記述すると、IronCurtain がそれを決定論的なルールにコンパイルします:
```
constitution.md → [Annotate] → [Compile] → [Resolve Lists] → [Generate Scenarios] → [Verify & Repair]
│ │ │ │ │
▼ ▼ ▼ ▼ ▼
tool-annotations compiled-policy dynamic-lists test-scenarios verified policy
.json .json .json .json (or build failure)
```
1. **注釈付け** — 各MCPツールの引数を役割(read-path、write-path、delete-path、none)ごとに分類します。
2. **コンパイル** — 英語の憲法を決定論的なif/thenルールに変換します。カテゴリ参照(「主要ニュースサイト」「自分の連絡先」など)は`@list-name`のシンボリック参照として出力されます。
3. **リストの解決** — シンボリックリストを、LLMの知識またはMCPツールの使用(例:連絡先データベースへの問い合わせ)によって具体的な値に解決します。`dynamic-lists.json`に書き込まれ、ユーザーが編集可能です。リストが存在しない場合はスキップされます。
4. **シナリオの生成** — 憲法と必須の手書き不変条件テストからテストシナリオを作成します。
5. **検証と修復** — 実際のポリシーエンジンに対してシナリオを実行します。LLMジャッジが失敗を分析し、的を絞った修復を生成します(最大2ラウンド)。ポリシーを検証できない場合、ビルドは失敗します。
すべての成果物はコンテンツハッシュでキャッシュされます — 変更された入力のみが再コンパイルをトリガーします。
### コンパイルされたルールの例
次のような憲法の条項:
```markdown
- The agent may perform read-only git operations (status, diff, log) within the sandbox without approval.
- The agent must receive human approval before git push, pull, fetch, or any remote-contacting operation.
```
コンパイル結果:
```json
[
{ "tool": "git_status", "decision": "allow", "condition": { "directory": { "within": "$SANDBOX" } } },
{ "tool": "git_diff", "decision": "allow", "condition": { "directory": { "within": "$SANDBOX" } } },
{ "tool": "git_push", "decision": "escalate", "reason": "Remote-contacting git operations require human approval" }
]
```
明示的な `allow` または `escalate` ルールに一致しない呼び出しは、**デフォルトで拒否されます**。
```bash
ironcurtain annotate-tools --server filesystem # Annotate one server (merge with existing)
ironcurtain annotate-tools --all # Re-annotate all servers
ironcurtain compile-policy # Compile constitution into rules and verify
ironcurtain refresh-lists # Re-resolve dynamic lists without full recompilation
ironcurtain refresh-lists --list major-news # Refresh a single list
```
生成された `~/.ironcurtain/generated/compiled-policy.json` を確認してください。これは実行時に適用される正確なルールです。
## 設定
IronCurtain は設定とセッションデータを `~/.ironcurtain/` に保存します:
```
~/.ironcurtain/
├── config.json # User configuration
├── constitution.md # User-local base constitution (overrides package default)
├── constitution-user.md # Your policy customizations (generated by customize-policy)
├── generated/ # User-compiled policy artifacts (overrides package defaults)
├── personas/ # Persona directories (constitution, policy, workspace, memory)
├── skills/ # User-global SKILL.md packages, mounted into every Docker session
├── jobs/ # Cron job definitions, workspaces, and run records
├── statistics/ # Content-free local LLM usage database + pseudonymization key
├── sessions/
│ └── {sessionId}/
│ ├── sandbox/ # Per-session filesystem sandbox
│ ├── escalations/ # File-based IPC for human approval
│ ├── audit.jsonl # Per-session audit log
│ └── session.log # Diagnostics
└── workflow-runs/ # Shared-container workflow runs (see below)
```
単一セッション実行(`ironcurtain start`、mux タブ、cron ジョブ)は `sessions/` 配下に書き込みます。共有コンテナのワークフロー実行は代わりに `workflow-runs/` 配下に書き込みます — 次のセクションを参照してください。
### ワークフロー実行のレイアウト
ワークフロー定義は、YAML で `settings.sharedContainer: true` を設定することで共有 Docker コンテナを利用するようオプトインできます。このモードでは、すべてのエージェント状態が同じ長時間稼働するコンテナ内で実行され、1 つのポリシーエンジンインスタンスを共有します。状態間では、オーケストレーターがアクティブなポリシーをホットスワップするため、各ペルソナは自身のルールを参照します。実行のすべての成果物は単一のツリーに格納されます:
```
~/.ironcurtain/workflow-runs/<workflowId>/
├── audit.jsonl # Persona-tagged append-only audit
├── messages.jsonl # Orchestrator message log
├── workspace/ # Agent workspace (filesystem MCP root)
├── bundle/ # Shared container support (claude-state, orientation, sockets, escalations, system-prompt.txt)
├── states/
│ └── <stateId>.<visitCount>/ # session.log + session-metadata.json per invocation
└── proxy-control.sock # Coordinator UDS for policy hot-swap
```
共有コンテナのワークフロー実行では、`~/.ironcurtain/sessions/` 配下にセッションごとのエントリは作成されません。ユーザーから見えるコマンド(`ironcurtain workflow start|resume|inspect|list`)は変更されていません。ワークフロー定義の作成方法とライフサイクル全体については、[WORKFLOWS.md](https://github.com/provos/ironcurtain/blob/master/WORKFLOWS.md) を参照してください。
設定を対話的に編集します:
```bash
ironcurtain config
```
主要な設定項目: モデルと API キー、リソース予算 (トークン/ステップ/時間/コストの上限)、自動承認エスカレーション、Web 検索プロバイダー、監査の秘匿化、メモリサーバーの LLM 設定。完全なリファレンスは [CONFIG.md](https://github.com/provos/ironcurtain/blob/master/CONFIG.md) を参照してください。
### ローカル LLM 統計
コンテンツを含まない LLM 使用状況の収集はデフォルトで有効になっています。トークン数 (入力、思考、出力、合計)、タイミング、プロトコル/プロバイダー/モデルのルーティング、結果、拒否、およびプロバイダーが公開している場合はコストメタデータを記録します。プロンプト、補完、思考テキスト、ツールのペイロード、リクエスト/レスポンスのボディ、認証情報、任意のヘッダーは保存しません。ユーザー/設定由来のラベルと非公開ルートはローカルの HMAC キーで仮名化されます。範囲が限定されたモデルおよびプロバイダーの識別子は分析のために可読なまま残ります。
データは `~/.ironcurtain/statistics/llm-usage.sqlite3` に保存され、仮名化キーは `~/.ironcurtain/statistics/identity.key` にあります。デフォルトの保持期間は 90 日です。オプトアウトするには、`ironcurtain config` → **LLM Statistics**、Web UI の Settings ビューを使用するか、`"statistics": { "enabled": false }` を設定してください。自動プルーニングを無効にするには、`retentionDays` を `null` に設定します。これらの設定を変更した後は、長時間稼働しているデーモンを再起動してください。
手動削除は `ironcurtain statistics delete --before <ISO-date-or-epoch-ms>` または `--all` で実行できます。これは SQLite の行の論理削除であり、安全な消去ではありません。削除されたバイトは空きページ、WAL ファイル、ファイルシステムのスナップショット、またはバックアップに残る可能性があります。これらのコマンドによって ID キーがローテーションされたり削除されたりすることはありません。
LiteLLM や OpenRouter のようなゲートウェイ経由で LLM トラフィックをルーティングするには (Code Mode と Docker Agent Mode の両方で)、[MODEL_ROUTING.md](https://github.com/provos/ironcurtain/blob/master/MODEL_ROUTING.md) を参照してください。
モデルプロバイダープロファイル (例: OpenRouter 経由の GLM-5.3 / GLM-5.3-Flash、サイドカーなし) を介して Docker エージェントをルーティングするには、`ironcurtain config` → Model Providers を使用し、`/new` または `--provider-profile` でプロファイルを選択します — [MODEL_ROUTING.md](https://github.com/provos/ironcurtain/blob/master/MODEL_ROUTING.md#first-class-openrouter) を参照してください。
## 組み込み機能
IronCurtain には 6 つの事前設定済み MCP サーバーが同梱されています。すべてのツール呼び出し (メモリを除く) は、コンパイルされたポリシーによって管理されます。
| サーバー | ツール | 主な機能 |
| -------------------- | ----- | ------------------------------------------------------------------------------------------------------------------------------------------------- |
| **Filesystem** | 14 | ファイルの読み取り、書き込み、編集、検索、ディレクトリツリー、移動、差分計算 |
| **Git** | 28 | 完全な git ワークフロー: status、diff、log、commit、branch、push/pull/fetch、clone、stash、blame |
| **Fetch** | 2 | HTML から markdown への変換を伴う HTTP GET、Web 検索 (Brave、Tavily、SerpAPI、Parallel Search) |
| **GitHub** | 41 | `ghcr.io/github/github-mcp-server` 経由の Issue、PR、コード検索、レビュー。GitHub の個人アクセストークンが必要 |
| **Google Workspace** | 128 | Gmail、Calendar、Drive、Docs、Sheets — `ironcurtain auth` による OAuth のセットアップが必要 |
| **Memory** | 5 | ハイブリッドなベクトル+キーワード検索、LLM による要約、自動コンパクションを備えた永続的なセマンティックメモリ。ペルソナおよび cron セッションで有効。 |
読み取り専用の操作はデフォルトポリシーで許可され、変更操作 (書き込み、プッシュ、PR 作成) は人間の承認のためにエスカレーションされます。ツールは `server.tool` の命名規則を使用します (例: `filesystem.read_file`、`memory.recall`)。独自のサーバーを追加するには [ADDING_MCP_SERVERS.md](https://github.com/provos/ironcurtain/blob/master/ADDING_MCP_SERVERS.md) を参照してください。
### ネットワークパススルー (Docker Agent Mode)
---
[Read more](https://github.com/provos/ironcurtain)






