このスクリプトは、あなたのLinuxをこの脆弱性に対してチェックしますが、デフォルトでは何も変更しません。つまり、あなたのカーネルを調べ、実際のLinuxバージョン(uname -r)を読み取り、その不具合がすでに修正されているバージョンのリストと比較します。

あなたのLinuxマシンが CVE-2026-98432(カーネルのIPv4/TCPにおけるuse-after-free)に対して脆弱かどうかを確認してください。
by Prf@fEsOr X
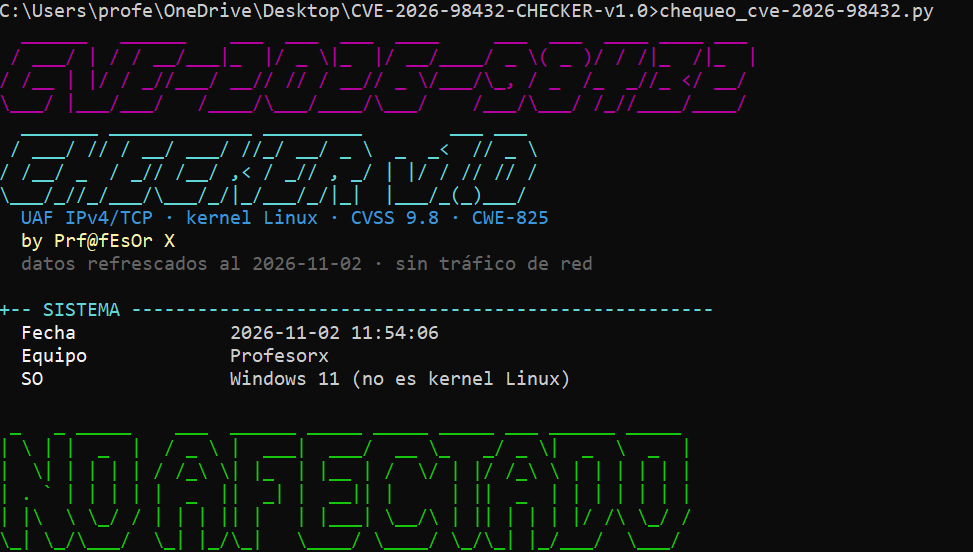
pip install colorama pyfiglet
# このマシンをチェックする
python3 CVE_2026_98432_Checker_1h.py

# 別のマシンのカーネルバージョン(その uname -r)を分析する
python3 CVE_2026_98432_Checker_1h.py --kernel 5.15.0-203-generic

# 色なし(ログやスクリーンショット用)
python3 CVE_2026_98432_Checker_1h.py --no-color

# 一時的な緩和策の状態を確認する(何も変更しない)
python3 CVE_2026_98432_Checker_1h.py --endurecer

# 一時的な緩和策を適用する(root が必要)
sudo CVE_2026_98432_Checker_1h.py --endurecer --aplicar
| フラグ | 動作 |
|---|---|
| (なし) | このマシンのチェック(カーネル + ディストリビューション + 露出) |
--kernel X.Y.Z[-algo] | ローカルの代わりにそのカーネルバージョンを分析する |
--endurecer | 一時的な緩和策を検証する(読み取りモード) |
--endurecer --aplicar | 緩和策を適用する: tcp_migrate_req=0、MPTCP オフ、Red Hat の nftables ルール |
--no-color | 色なしの出力 |
--version | スクリプトのバージョン |
| コード | 意味 |
|---|---|
0 | 影響なし |
1 | 脆弱 |
2 | 要確認 |
3 | 依存関係が不足(pip install colorama pyfiglet) |
4 | --aplicar が root なしで実行された |
自動化の例:
python3 CVE_2026_98432_Checker_1h.py --no-color
if [ $? -eq 1 ]; then echo "ALERTA: kernel vulnerable"; fi
human.py も含まれています: コメントなしで変数が prof_x_* になった同じチェッカーです。機能と終了コードは同じです。--endurecer --aplicar の緩和策は一時的です: 完全な修正はカーネルパッチのみです。更新後は再起動してスクリプトを再実行してください。python3 chequeo_cve-2026-98432.py -h を参照してください。by Prf@fEsOr X · CVE-2026-98432 CHECKER v1.0








