
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-36837 — CVE-2024-36837 | CNVD-2024-30128 POC | Kitploit
ツール/GitHubGitHub/phtcloud-dev/cve-2024-36837
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubphtcloud-dev/cve-2024-36837

CVE-2024-36837

CVE-2024-36837 | CNVD-2024-30128 POC

リポジトリを見る
3661年前未レビュー
共有

CVE-2024-36837 / CNVD-2024-30128 POC

url.txt に URL を書き込んで CVE-2024-36837.py を実行してください
poc

CVE-2024-36837

大学1年生のとき、インターネット保護活動中に、ある教育機関がオンラインストアとして CRMEB Mall を使用していることを発見しました。テストの結果、SQL インジェクションの脆弱性が見つかりました。ローカル環境を構築して確認したところ、この脆弱性は CRMEB-KY v5.2.2 以上の CRMEB バージョンで発生することが判明しました。

Sqlmap: python sqlmap.py -u “http://XXX.URL/api/products?limit=20&priceOrder=&salesOrder=&selectId=0”
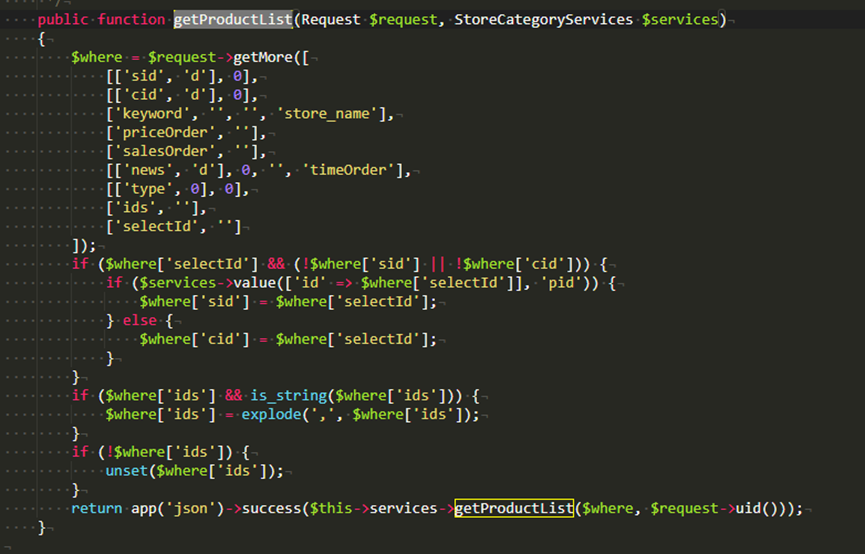
脆弱性コードの箇所
ファイル: website directory/app/API/controller/PC/ProductController. PHP
image
getProductList 関数では、検証または処理されていない引数を渡すと、悪意のある SQL コマンドが容易に実行される可能性があります。
推奨される修正:
Web ファイアウォールを使用する
定期的なセキュリティ監査と脆弱性評価を実施し、潜在的なセキュリティ問題を特定・軽減する。
ベンダー URL: https://crmeb.com/
プロジェクトリポジトリ URL: https://github.com/crmeb/CRMEB/tree/master
ベンダー情報:
Xi 'an Zhongbang network Technology Co., LTD
西安众邦网络科技有限公司
image

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    391
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    292
  • 6

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    257

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






