
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/patrickt2017/cve-2026-19193-poc
脆弱性分析エクスプロイトペネトレーションテストレッドチーミングバイナリエクスプロイト
GitHubpatrickt2017/cve-2026-19193-poc

CVE-2026-19193-PoC

CVE-2026-19193 概念実証

リポジトリを見る
11403ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    590
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    383
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    309
  • 6

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    283

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2026-19193 - 概念実証(PoC)

Jiangmin Antivirus のカーネルドライバー(kvcore.sys)における未認証ミニフィルターメッセージハンドラーを介した任意プロセス終了

影響を受ける対象

製品: Jiangmin Antivirus V21

コンポーネント: kvcore.sys(コアカーネルドライバー)

バージョン: 1.23.6.27

SHA-256 ハッシュ: AE4ABB650C7DF1D3654AFC814617DE6F6589DC2C3BE434154B3BE0F6521E2259

深刻度

高 - 7.8 (CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)

脆弱性の説明

Jiangmin Antivirus のカーネルドライバー kvcore.sys は、ユーザーモードプロセスからのコマンドメッセージを受け付けるミニフィルター通信ポート(「\KvCorePortX0」)を公開しています。ドライバーの MessageNotifyCallback(FUN_140008c60)は、コマンドコード(0x1D / CMD_TERMINATE_PROCESS)を関数 FUN_14000cf14 にディスパッチし、以下のカーネル関数チェーンを使用して PID で指定された任意のプロセスを終了します。
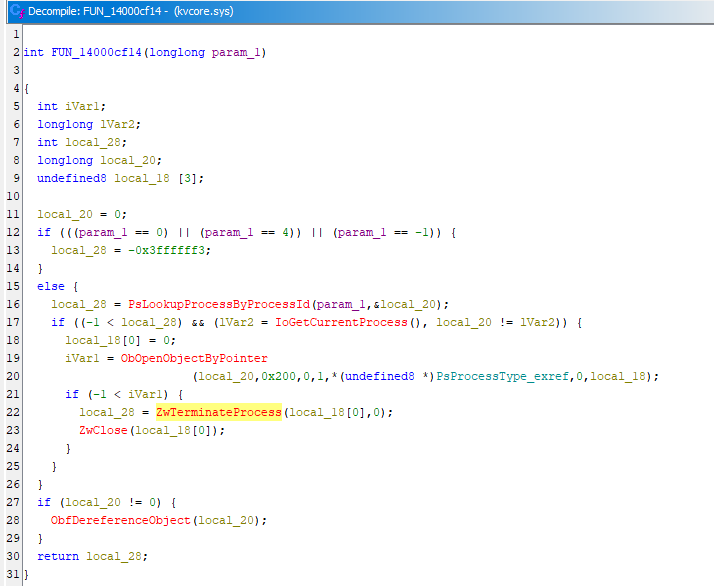
  • PsLookupProcessByProcessId(PID)
  • ObOpenObjectByPointer(PROCESS_TERMINATE)
  • ZwTerminateProcess(handle, 0)

この脆弱性は、FUN_14000688c において、フィルター通信ポートが FltBuildDefaultSecurityDescriptor() と過度に緩いアクセスマスク(0x1F0001)を使用して作成され、EVERYONE(S-1-1-0)に接続権限が付与されているために発生します。これにより、任意のユーザーモードプロセスが接続できます。
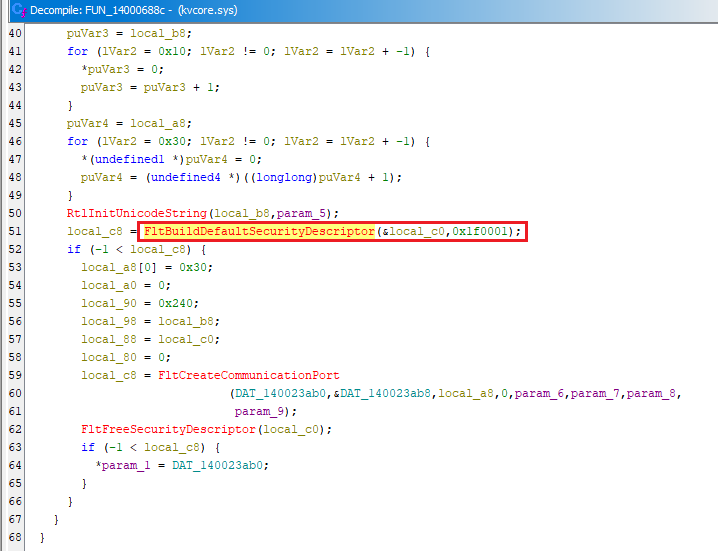
ユーザーモードプロセスが KvCorePortX0 ミニフィルターにメッセージを送信しても、MessageNotifyCallback コールバック関数(FUN_140008c60)は呼び出し元の認証を行いません。SeSinglePrivilegeCheck() の呼び出し、PsGetCurrentProcess() による検証、トークン検証、プロセス許可リストのチェックは一切存在しません。

概念実証(PoC)/再現手順

PoC は管理者コマンドプロンプトで実行する必要があり、kvcore.sys ドライバーが実行中である必要があります

  • Jiangmin Antivirus が実行中であるか、
  • sc.exe を使用してカーネルサービスを手動で作成する(sc.exe create kvcore type= kernel binPath= <driver-path> ; sc.exe start kvcore)

例:

.\kvcore_kill_poc.exe --name "MsMpEng.exe"
.\kvcore_kill_poc.exe --pid 3340

Windows 11 24H2(ビルド 26200)でのテスト結果:

緩和策と推奨事項

  1. MessageNotifyCallback に呼び出し元の認証を実装する
    • 例: 信頼された Jiangmin ユーザーモードコンポーネントの許可リストに対して呼び出し元プロセスの ID を検証し、接続プロセスのイメージパスを確認する
  2. フィルター通信ポートのセキュリティ記述子を制限する
  3. FltBuildDefaultSecurityDescriptor(0x1F0001) を、SYSTEM と Administrators グループにのみアクセスを許可するカスタム DACL に置き換える
ツールをダウンロード







