
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/paranoidninja/o365-doppelganger
フィッシングソーシャルエンジニアリングレッドチーミング
GitHubparanoidninja/o365-doppelganger

O365-Doppelganger

Red Teamの活動中にユーザーから認証情報を収集し、ユーザーにファイルを実行させるための便利なスクリプト。

リポジトリを見る
25436424年前Kitploit レビュー済み
共有

O365-Doppelganger

O365-Doppelgangerは、本格的なフィッシング活動の代替ツールではありません。OAuthやOTAキャプチャを実行する他のツールは多数存在しますが、O365-Doppelgangerはそれらを目的としていません。

O365-Doppelgangerは、Red Teamの際にユーザーの認証情報を迅速に収集するための便利なスクリプトです。このリポジトリは、私が以前Red Teamエンゲージメントで何度か使用し、認証情報を取得してWindowsアクセストークンを作成し、横方向の移動に利用したスクリプトの簡易ハック版です。このコードリポジトリは、基本的に以下のタスクを実行します。

  • GOコード:
    • O365ポータルをホストします(index.html内の任意のものと置き換え可能)。有効な証明書と鍵ファイル(Let's Encrypt?)を使用することを推奨します。ディレクトリに同梱されているものではなく、有効なものを使用してください。
    • Webポータル上のすべてのユーザーアクティビティを、サーバー上の個別のログファイルに記録します。
    • キャプチャした認証情報を、サーバー上の個別のログファイルに記録します。
    • 認証情報キャプチャ後に、ユーザーに有効なファイルを返却するためにも使用できます。これは、カレントディレクトリにあるMacroFile.docという名前のファイルを、HTA/ISO/MSIなど、フィッシャーが望む任意のファイルに置き換えることで実現できます。GOコード内には、返却するユーザーのファイル名を指定するための小さなコードもあり、変更が必要です:content, err := ioutil.ReadFile("MacroFile.doc")
    • 変更後、ターゲットユーザーが有効なメールアドレスとパスワードを入力すると、上記のファイルを保存するよう求められます。このファイル名は、GOファイル内の以下のコードを使用して変更できます:response.Header().Set("Content-Disposition", "attachment; filename=Darkvortex Privacy Policy.doc")
  • index.htmlコード:
    • O365ポータルをレンダリングするとともに、与えられたユーザーのドメイン名をチェックする小さな正規表現を組み込み、より正当に見えるようにします。正規表現コードは次のようになります:pattern="^([a-zA-Z0-9_\-\.]+)@darkvortex\.([a-zA-Z]{2,5})$" title=" Valid darkvortex email ID"
    • 上記の正規表現は、指定されたユーザー名が完全な有効なメールアドレスを含んでいるかどうかをチェックし、そうでない場合は以下のようにユーザーに正しいユーザー名を入力するよう促します:

  • この同じチェックはGOコードでも実行され、ユーザーがBurpなどを使用してチェックをバイパスするのを防ぎます:if strings.Contains(value[i], "@darkvortex") {

  • index.htmlファイル内のdarkvortexの名前を、自社の対象となる企業名に変更することを推奨します。

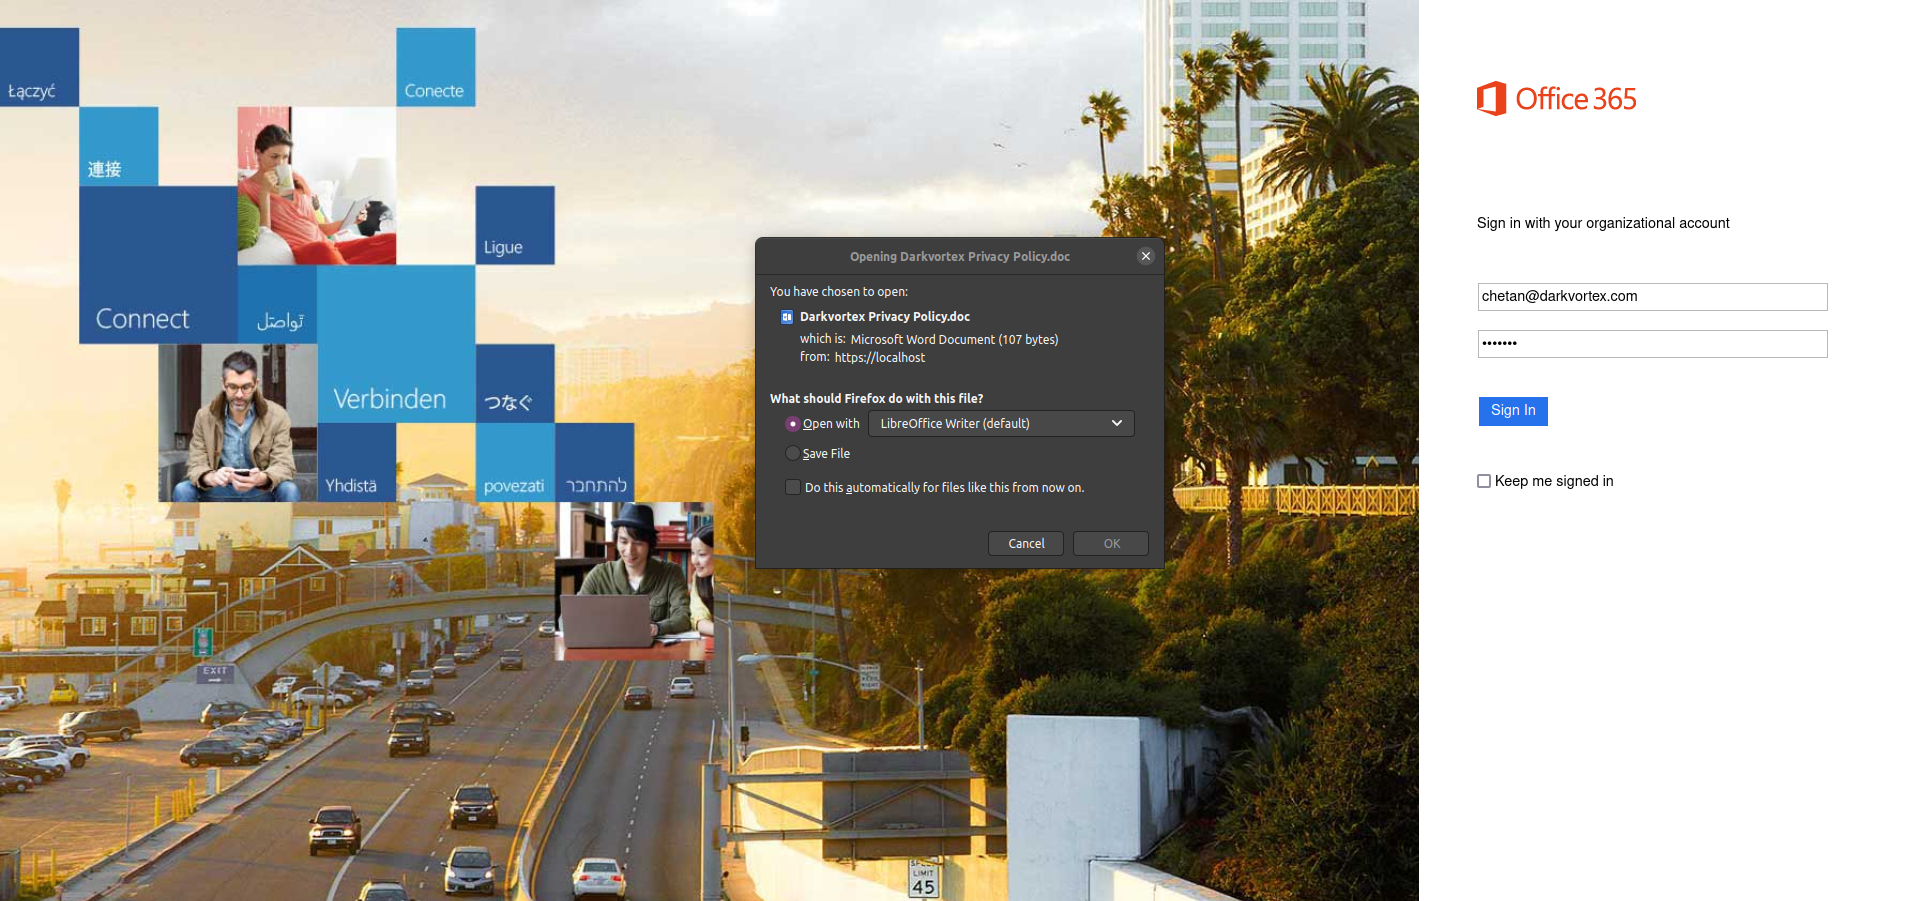
  • 正しいメールIDとパスワードが入力されると、ユーザーは以下のように提供されたファイルを保存するよう求められます:
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






