
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Vulnerable-Web-Application — OWASP脆弱性Webアプリケーションプロジェクト https://github.com/hummingbirdscyber | Kitploit

ツール/GitHubGitHub/owasp/vulnerable-web-application
ウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubowasp/vulnerable-web-application

Vulnerable-Web-Application

OWASP脆弱性Webアプリケーションプロジェクト https://github.com/hummingbirdscyber

リポジトリを見るウェブサイト
422524577年前Kitploit レビュー済み
共有

Vulnerable Web Application

VulnWeb

Vulnerable-Web-Application とは

Vulnerable-Web-Application は、Web ペネトレーションに興味があり、この分野についての情報を得たい、または業務として取り組みたいと考えている人々のために用意された Web サイトです。実際、この Web サイトのインストールと使用は非常に簡単です。

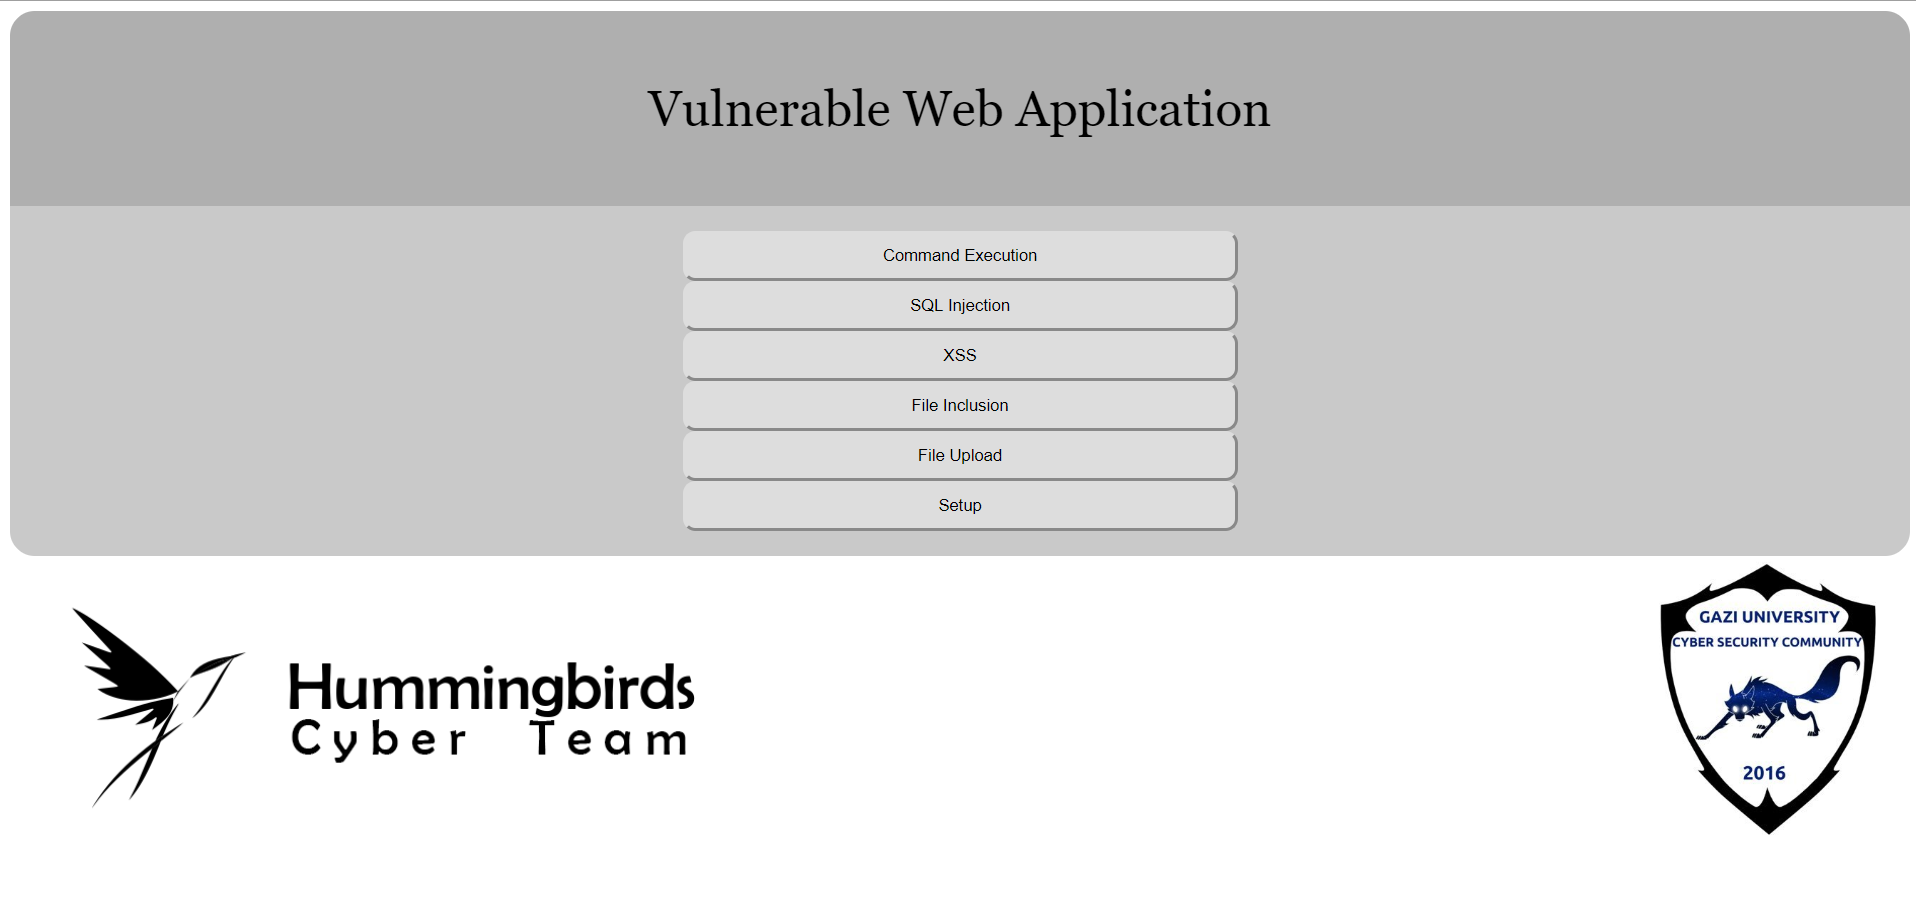
Vulnerable-Web-Application は、カテゴリとして Command Execution、File Inclusion、File Upload、SQL、XSS を含みます。データベースを必要とするカテゴリの場合、セットアップ中に1つのボタンで localhost 配下にデータベースを作成します。データベースが破損したり変更された場合でも、再度データベースを作成できます。

インストールガイド

このツールを実行するには、まず「xampp」のような Web サーバーソリューションをダウンロードする必要があります。xampp は Xampp からダウンロードできます。インストール後は以下のとおりです。

Windows の場合、ファイルを xampp/htdocs フォルダにコピーする必要があります。

Mac OS の場合、mampp をインストールし、ファイルを mamp/htdocs フォルダにコピーする必要があります。 Mampp

Linux の場合、ファイルをダウンロードした後、まず Apache サーバーを起動し、ファイルを /var/www/html にコピーする必要があります。

Docker コンテナ

次のコマンドで Vulnerable Web Application を Docker で実行することもできます:

docker run -it --name vuln_app -p 9991:80 santosomar/vuln_app:latest /bin/bash

注: ポート 9991 は、実装に応じて任意のポートに変更できます。

その他の設定:

php.ini ファイルを変更する必要があります。php.ini ファイルの場所は、PHP がインストールされているフォルダの下にあります。

  • allow_url_include = on - リモートファイルインクルードを許可する
  • allow_url_fopen = on - リモートファイルインクルードを許可する
  • safe_mode = off - (PHP <= v5.4 の場合) SQL インジェクションを許可する
  • magic_quotes_gpc = off - (PHP <= v5.4 の場合) SQL インジェクションを許可する

アプリケーションのセットアップ

  • 前の設定を編集した後、Xampp Control Panel を開き、Apache、MySQL を起動します。
  • MySQL の認証情報はデフォルトのままにしてください (例: username:root <-> password:"")
  • Vulnerable Web Application ディレクトリ内の index.php ファイルを開きます。指示に従ってデータベースを作成します。

注: 必要に応じて、または問題が発生した場合は、いつでもデータベースをリセットできます。データベースの準備ができたら、ホームページに移動してハッキングを開始できます。

ライセンス

このリポジトリの内容は、GNU General Public License v3.0 の下でライセンスされています。

バージョン

1.0.0

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    441
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






