
 ostorlab/rasp
ビルド済みのAPK、AAB、またはIPAファイルにランタイムを組み込み、実行時にroot化、脱獄、デバッガー、Fridaフック、エミュレーター、VPN/プロキシ傍受、および再パッケージ化を検出します。



Android および iOS アプリ向けのランタイムアプリケーション自己防御 (RASP)。
rasp は、すでにビルド済みのアプリを保護します。APK、AAB、または IPA に小さなランタイムを追加し、保護されたアプリは使用中に自身が動作するデバイスと自身をチェックします。アプリのソースコードを変更する必要はありません。
https://github.com/user-attachments/assets/a43d48ed-75ec-43b1-ad76-77fc08826493
your app (APK / AAB / IPA)
        │
        ▼
  rasp pack --checks …        adds the runtime and writes the chosen checks into its config
        │
        ▼
protected app (unsigned)  ──▶  you sign it and ship it
        │
        ▼
on the device                  the runtime runs the chosen checks and hands the observations
                               to its plugins; a development build also logs them
プラグインはランタイムにコンパイルされるコードです(API、例)。独自のチェックを追加でき、各実行の観測結果を受け取ります。たとえば、それをどこかへ送信するためです。プラグインなしでビルドされたランタイムは観測結果を自身の中に保持し、リリースビルドではそれらをログに記録しません。
packer/、Python)はランタイムをアプリに追加し、署名なしで返します。runtime/、C++)は保護されたアプリ内で動作し、チェックを実行します。お使いのプラットフォーム向けにランタイムをビルドします(詳細):
cd runtime
cmake --preset android
cmake --build --preset android
ビルド済みファイルを、パッカーが参照する場所に配置します。詳細は
packer/src/rasp_packer/android/resources/ および
packer/src/rasp_packer/ios/resources/ 内の README を参照してください。
パッカーをインストールします:
cd packer
uv sync --locked
アプリを保護する:
uv run rasp pack app.apk --platform android --build-id my-build-1 --checks root,debugger,hooks --output app-protected.apk
app-protected.apk をリリースキーで署名してから配布します。
このパッカーは Python ライブラリとしても利用できます:
import pathlib

from rasp_packer import packer
from rasp_packer import platforms

result = packer.pack(
    app=pathlib.Path("app.ipa"),
    platform=platforms.Platform.IOS,
    output=pathlib.Path("app-protected.ipa"),
    build_id="my-build-1",
    checks=["jailbreak", "debugger", "hooks"],
)
| グループ | Android | iOS | 検出内容 |
|---|---|---|---|
root | ✓ | root ファイル、書き込み可能なシステムパーティション、SELinux、ビルドプロパティ | |
jailbreak | ✓ | 脱獄ファイル、サンドボックスエスケープ、プロセスの生成 | |
debugger | ✓ | ✓ | アプリにアタッチされたデバッガ |
hooks | ✓ | ✓ | アプリに注入された Frida などのライブラリ |
integrity | ✓ | メモリ上で変更されたランタイムのコード | |
mitm | ✓ | ✓ | VPN トンネル、および iOS 上のプロキシ |
identity | ✓ | ✓ | 再パッケージ化されたアプリのコピー(常に有効) |
emulator | ✓ | ✓ | エミュレータまたは iOS Simulator |
virtualizer | ✓ | 別のアプリのコンテナ内で動作しているアプリ |
--checks(Python では checks=)で指定します。identity は常に追加されます。--checks を指定しない場合、identity のみが実行されます。各チェックとそれが報告するシグナルについては runtime/README.md で説明しています。
| 保護対象の Android アプリ | Android 12(API 31)以降。パッカーはより低い最小 SDK を 31 に引き上げます。 |
| 保護対象の iOS アプリ | iOS 12.0 以降 |
| パッカー | Python 3.14、uv |
| ランタイムのビルド | CMake 4.4、LLVM 23 の Clang。Android には Android NDK、SDK、JDK。iOS には Mac 上の Xcode |
packer/README.md: パッカー、そのオプション、ビルド ID、チェック。runtime/README.md: ランタイム、各チェック、ビルド、ログ。TODO.md: まだ完了していない既知の作業。ランタイムを自分でビルドしたくない場合や、保護したアプリが実機で何を検出するかを確認したい場合は、 Ostorlab プラットフォームの Mobile ADR(Mobile Application Detection & Response)が rasp でアプリを保護し、そのイベントを表示します:
Ostorlab プラットフォームでアカウントを作成し、Mobile ADR を開きます。
APK または IPA をアップロードし、チェックを選択して、保護されたアプリをダウンロードします (Protect an app)。
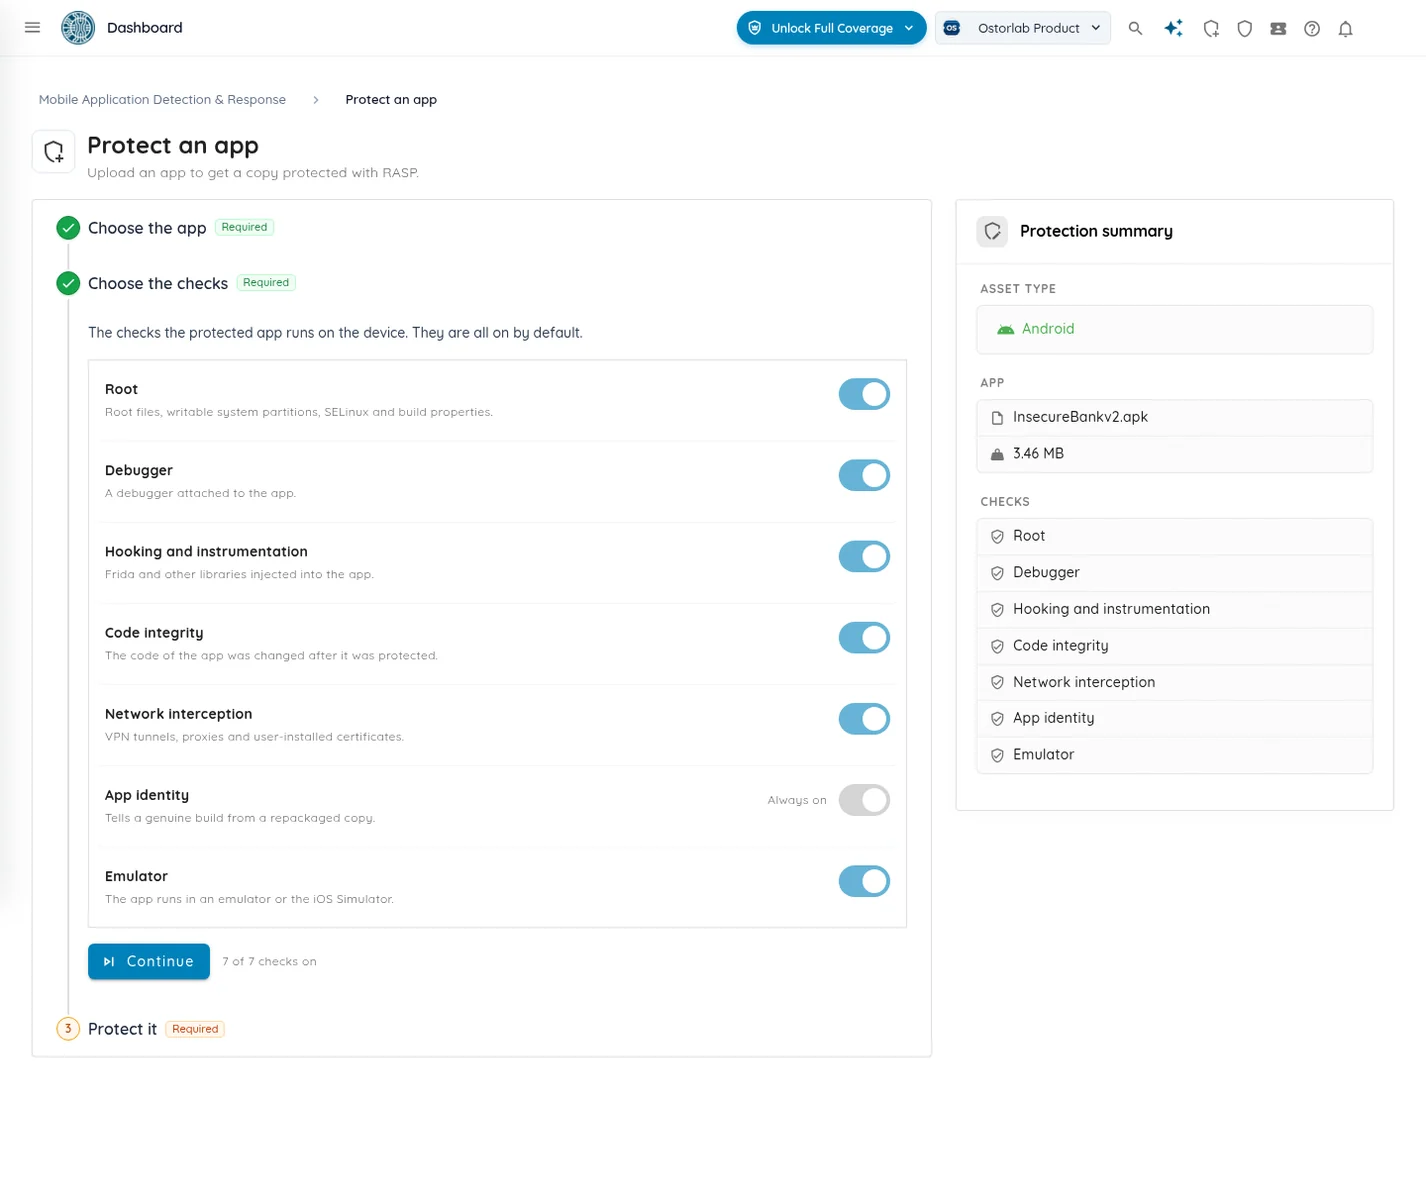
署名して、通常どおり配布します。
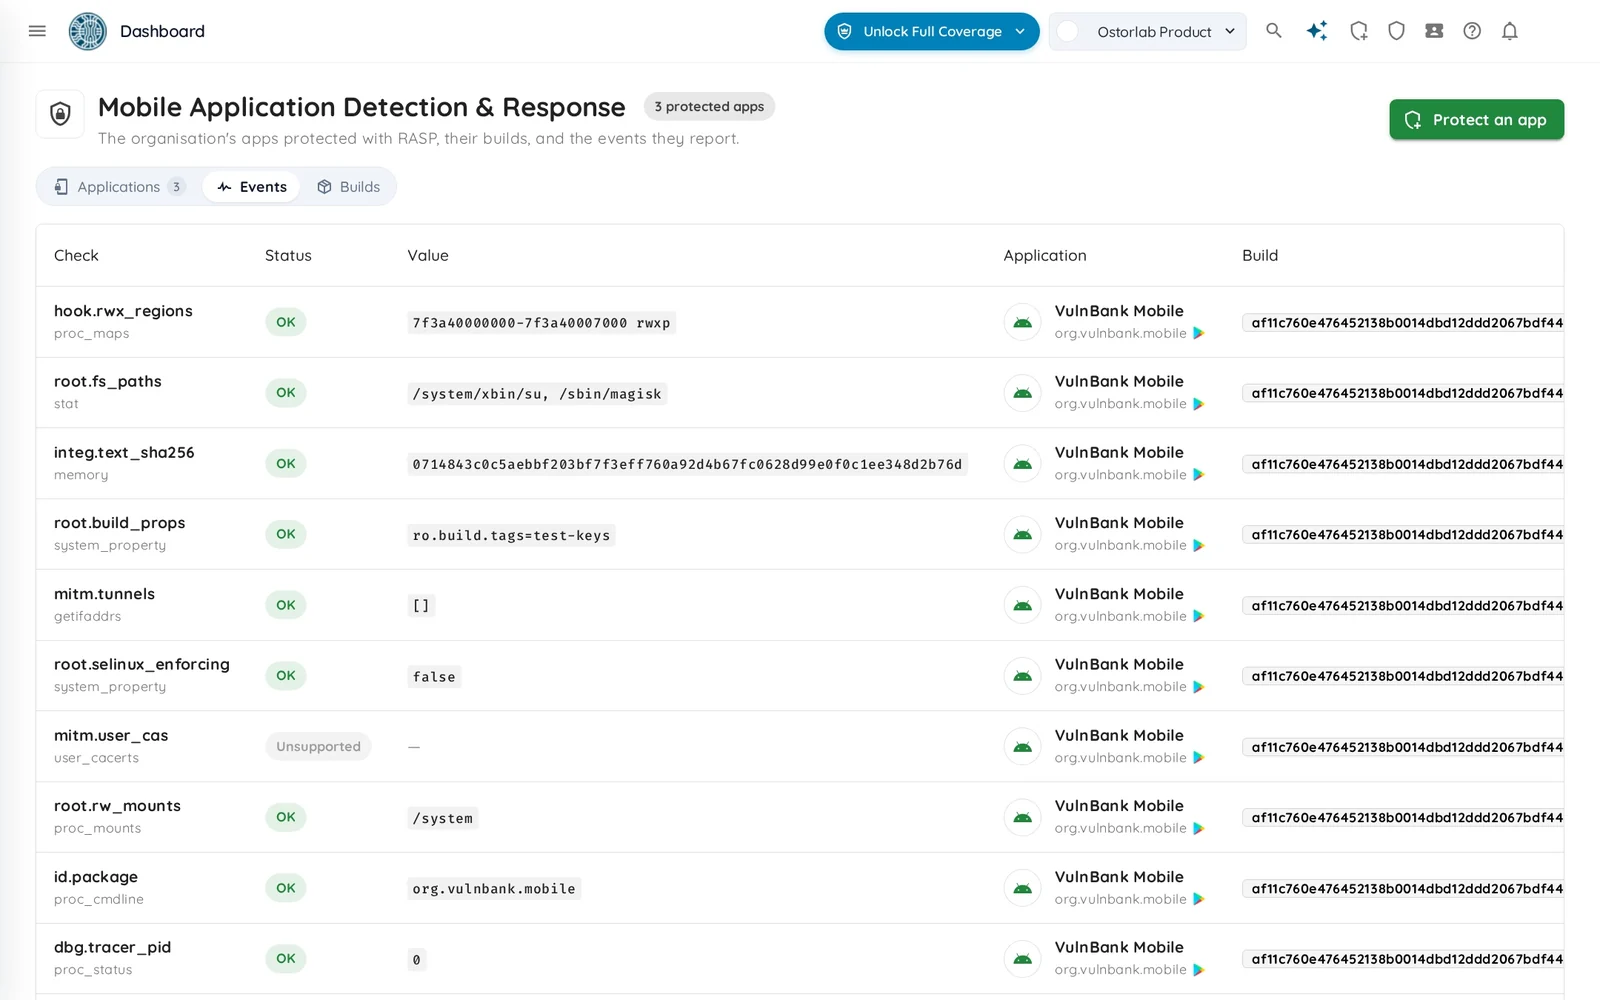
Events タブでイベントを確認します。デバイス上で実行された各チェック、検出された内容(root ファイル、Frida、VPN トンネルなど)、およびチェックを実行できたかどうかが表示されます(Events)。
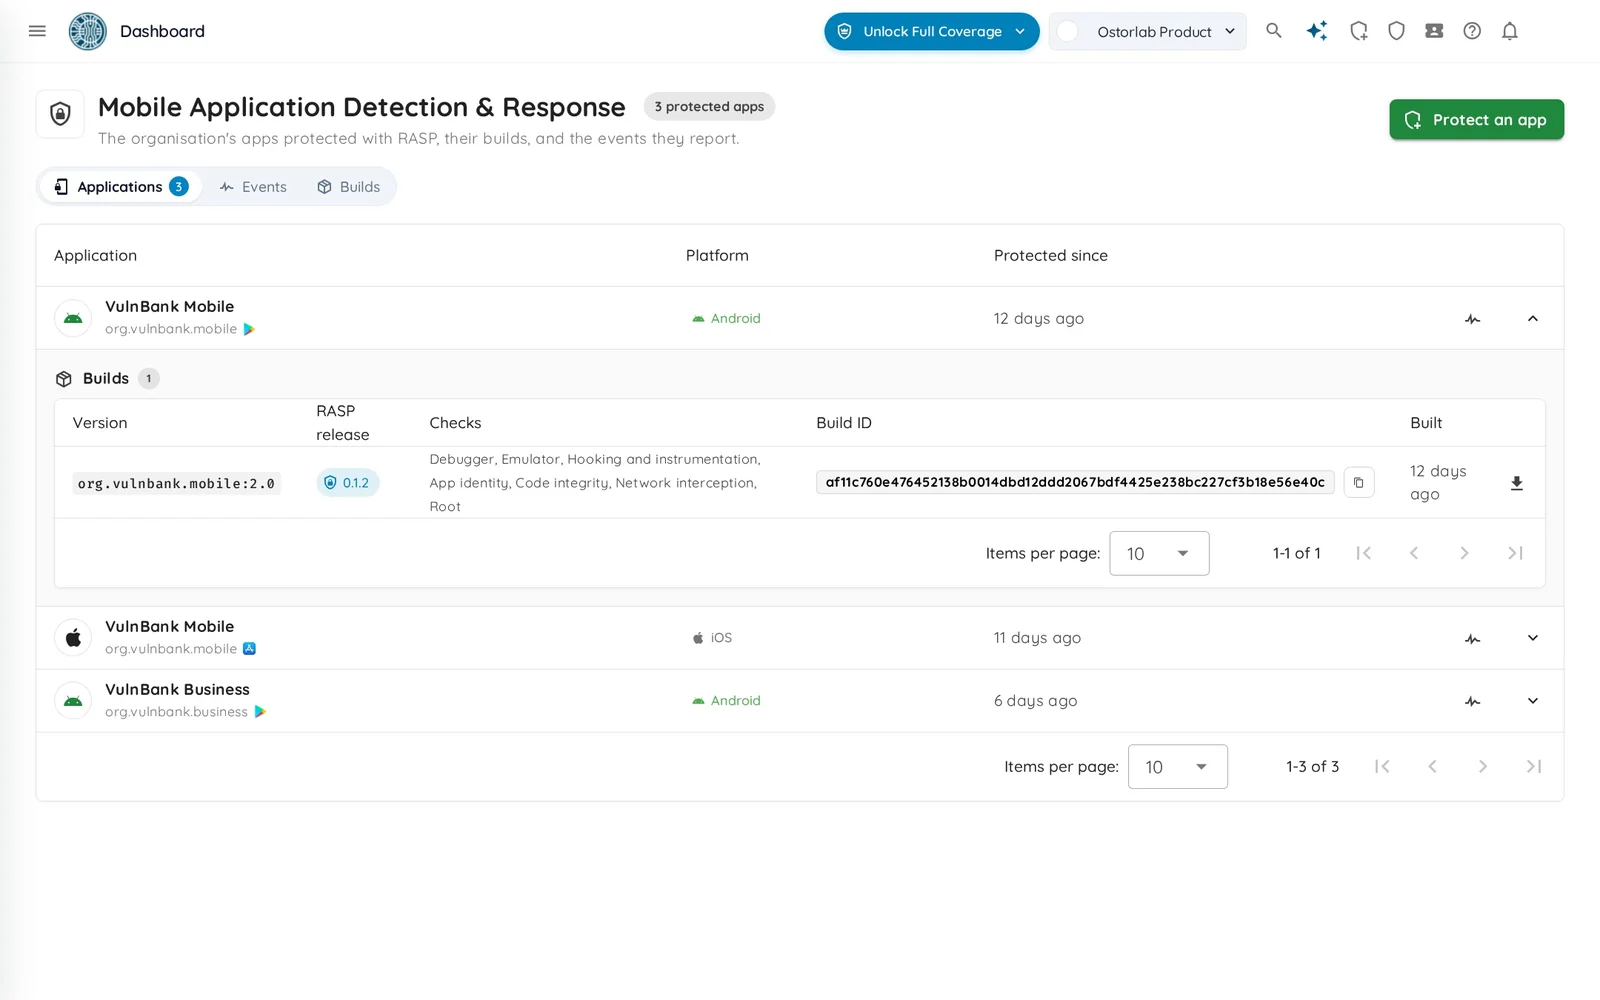
アプリのすべての保護バージョンを、そのチェックと RASP リリースとともに確認します (Applications and builds)。
コントリビューションを歓迎します。issue または pull request を作成してください。すべての変更は pull request を経由します。
packer/README.md に記載されているチェック(フォーマット、lint、型、テスト)を実行してください。runtime/CONTRIBUTING.md をお読みください。ビルドが強制するルールと、
レビュアーが確認するルールが記載されています。脆弱性を公開 issue で報告しないでください。SECURITY.md を参照してください。






