Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
NoArgs — Windows APIフックツールで、DetoursライブラリとPEB操作を介してプロセス引数を動的に偽装および隠蔽し、レッドチーム活動のためのステルス的なプロセス生成を可能にします。 | Kitploit
ツール/GitHubGitHub/oh-az/noargs
防御ツールレッドチーミングAPIセキュリティ
GitHuboh-az/noargs

NoArgs

Windows APIフックツールで、DetoursライブラリとPEB操作を介してプロセス引数を動的に偽装および隠蔽し、レッドチーム活動のためのステルス的なプロセス生成を可能にします。

リポジトリを見る
15223402年前Kitploit レビュー済み
共有

NoArgs: プロセス引数の操作と隠蔽

Twitter: @AzizWho

免責事項: 教育目的のみ

このツールは教育目的のみを意図しています。私は誤用について一切の責任を負わず、すべてのユーザーは適用される法律を遵守する必要があります。違法な使用は禁止されています。

はじめに

NoArgsは、検出されずにプロセス引数を動的に偽装・隠蔽するために設計されたツールです。これを実現するために、Windows APIにフックし、Windows内部を動的にその場で操作します。これにより、NoArgsはプロセス引数を目立たないように変更できます。

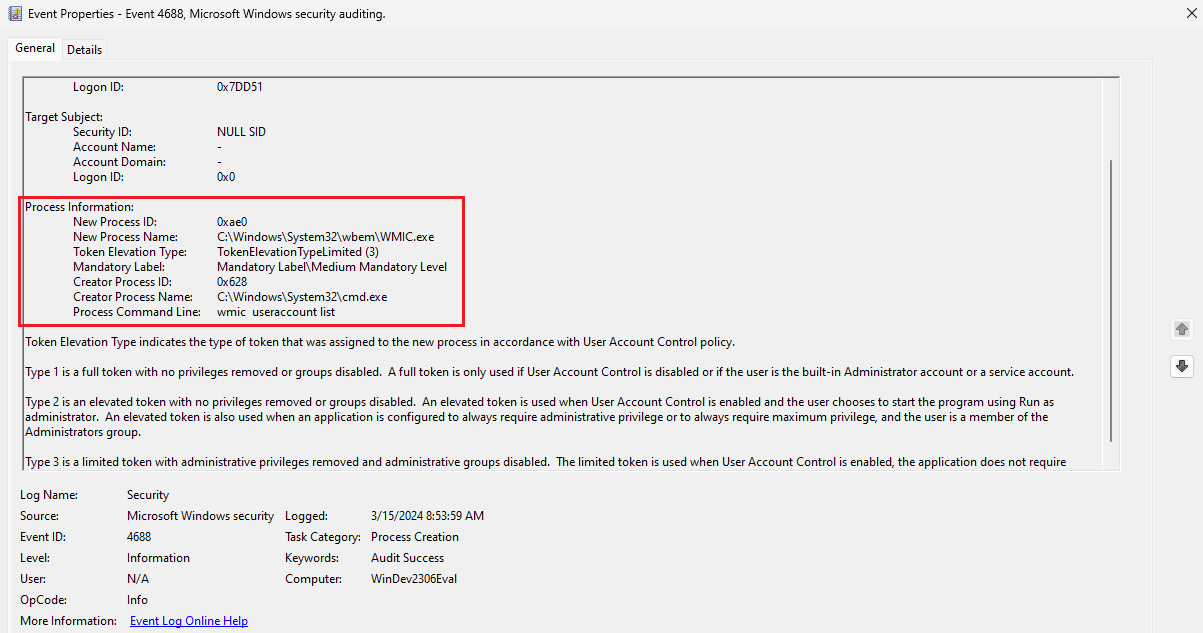
デフォルトのCmd:

Capture

Windows イベントログ:

Capture4

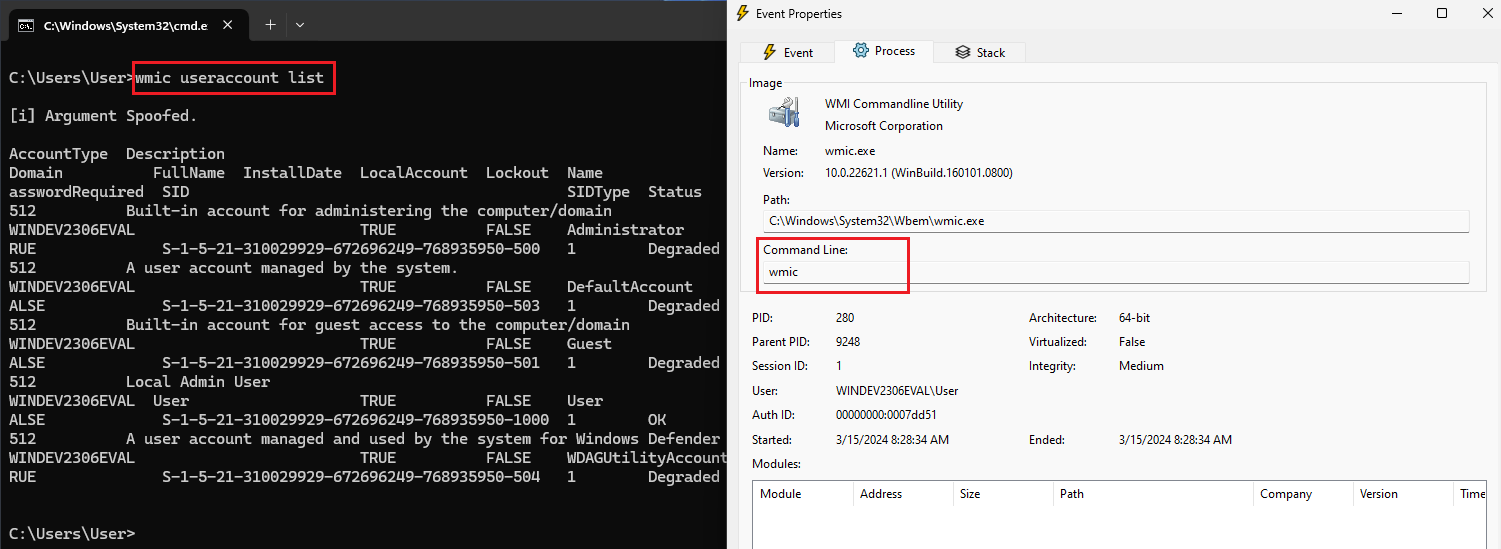
NoArgsの使用:

Capture2

Windows イベントログ:

Capture3

機能概要

このツールは主に、Windows API関数 CreateProcessW によって行われるプロセス作成呼び出しをインターセプトすることで動作します。プロセスが開始されると、この関数は新しいプロセスと、指定されたコマンドライン引数を生成します。このツールはプロセス作成フローに介入し、新しいプロセスが起動される前に引数が隠蔽または操作されるようにします。

フッキングメカニズム

CreateProcessW へのフッキングは、Win32 API関数をインターセプト・リダイレクトするための一般的なライブラリであるDetoursを通じて実現されます。Detoursは、関数呼び出しをカスタム実装にリダイレクトしつつ、元の機能を保持することを可能にします。CreateProcessW にフックを仕掛けることで、このツールはプロセス作成要求をインターセプトし、プロセスが生成される前に独自のロジックを実行できます。

プロセス環境ブロック (PEB) の操作

プロセス環境ブロック (PEB) は、Windowsがプロセスの環境と実行状態に関する情報を保存するために使用するデータ構造です。このツールはPEBを利用して、新しく作成されたプロセスのコマンドライン引数を操作します。PEB内に保存されているコマンドライン情報を変更することで、ツールはプロセスに渡された引数を変更または隠蔽できます。

デモ: Mimikatzを実行し、引数を渡す:

Process Hacker 表示: 2024-03-15 09-35-11

すべての引数が動的に隠蔽されています

Process Monitor 表示: 2024-03-15 09-38-01

技術的な実装

  1. コマンドプロンプト (cmd) へのインジェクション: このツールは自身のコードをコマンドプロンプトプロセスに注入し、位置独立コード (PIC) として埋め込みます。これにより、cmdのメモリ空間にシームレスに統合され、特定のメモリアドレスに依存せずに隠密な動作を保証します。(リリースページの難読化された実行ファイルのみ)

  2. Windows APIフッキング: Detoursを利用して CreateProcessW 関数への呼び出しをインターセプトします。実行フローをカスタム実装にリダイレクトすることで、ツールは元のWindows API関数の前に独自のロジックを実行できます。

  3. カスタムプロセス作成関数: CreateProcessW 呼び出しをインターセプトすると、カスタム関数が実行され、新しいプロセスを作成し、必要に応じてその引数を操作します。

  4. PEBの変更: カスタムプロセス作成関数内で、新しく作成されたプロセスのプロセス環境ブロック (PEB) にアクセスし、プロセス引数の操作または隠蔽という目標を達成するために変更します。

  5. 実行のリダイレクト: 操作が完了すると、実行は中断なくシームレスにコマンドプロンプト (cmd) に戻ります。この動的なリダイレクトにより、後続のコマンドは検出やログ記録メカニズムを回避しながら、気付かれずに操作されます。これらのメカニズムはプロセス詳細をPEBから取得することに依存しています。

インストールと使用方法:

オプション 1: NoArgs DLLをコンパイル:

  • Microsoft Detours がインストールされている必要があります。

  • DLLをコンパイルします。

  • コンパイルしたDLLを任意のcmdインスタンスに注入すると、新しく作成されたプロセスの引数を動的に操作できます。

オプション 2: リリースページ からコンパイル済みの実行ファイル(すぐに使えるもの)をダウンロードします。

参照:

  • https://en.wikipedia.org/wiki/Microsoft_Detours
  • https://github.com/microsoft/Detours
  • https://blog.xpnsec.com/how-to-argue-like-cobalt-strike/
  • https://www.ired.team/offensive-security/code-injection-process-injection/how-to-hook-windows-api-using-c++
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →