 niffyhunt/wraithwall-toolkit
本番環境のプラットフォームから抽出されたデセプションエンジニアリングツール。ライブの攻撃者トラフィック、サプライチェーンカナリートークン、ハニーポットログを取り込み → MITRE ATT&CKスコアリング、および署名済みでバージョン管理可能なデセプション設定仕様。Pure Python、MIT。

実際のインターネットトラフィックを処理する本番セキュリティプラットフォームから取り出し、 製品・シークレットとの結合をすべて取り除いた、4つの欺瞞エンジニアリングツール。 MIT ライセンスで公開。
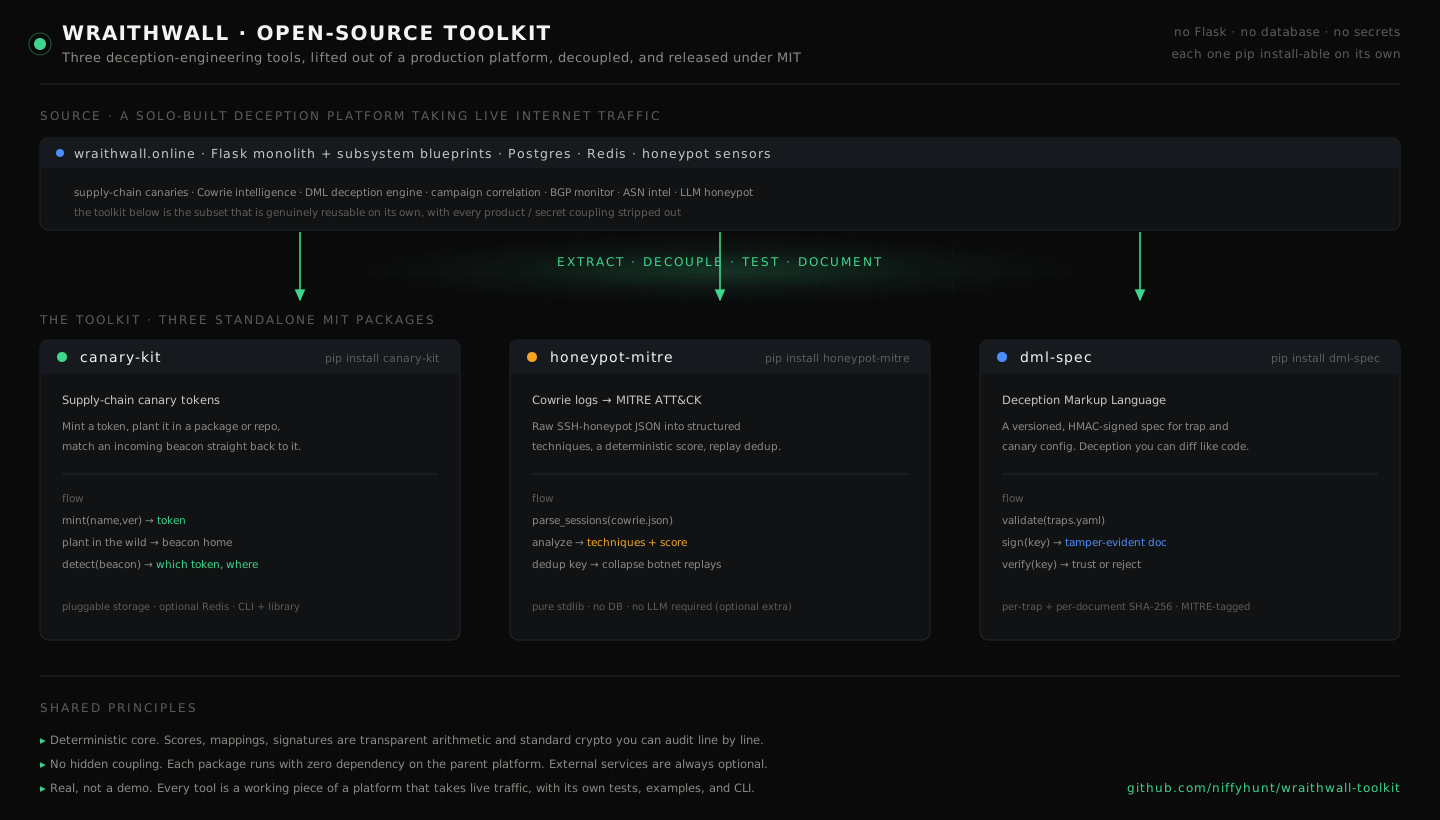
これはラボのデモではない。各ツールは WraithWall の一部である — リバースプロキシの背後で稼働し、ハニーポットが24時間体制でデータを供給する、 個人開発の欺瞞プラットフォームだ。これらは単体で本当に再利用可能な部分である。ハニーポットを 運用している、カナリアを仕込んでいる、あるいは欺瞞設定をコードのようにバージョン管理したい なら、これらはあなたのためのものだ。
すべてのプロジェクトはスタンドアロンで pip install 可能なパッケージであり、独自の README、
サンプル、テスト、CLI を備えている。プラットフォームへの依存は一切ない — Flask も、
データベースも、シークレットも不要。
| プロジェクト | 機能 | インストール |
|---|---|---|
| canary-kit | サプライチェーンカナリートークンの発行・登録・検知 — 受信したビーコンを、仕込んだトークンに直接突き合わせる。プラガブルなストレージ、オプションの Redis。 | cd canary-kit && pip install . |
| honeypot-mitre | 生の Cowrie ハニーポットログを、構造化された MITRE ATT&CK テクニック、決定論的スコア、リプレイ重複排除に変換 — LLM 不要(オプションの追加機能)。 | cd honeypot-mitre && pip install . |
| dml-spec | Deception Markup Language — トラップ/カナリア設定のための、バージョン管理された HMAC 署名仕様。検証・署名・確認により、欺瞞設定が差分可能で改ざん検知可能になる。 | cd dml-spec && pip install . |
| wraithmesh | 分散センサーメッシュ — Cowrie ログを tail し、キャンペーンをローカルで集約し、署名済みの等価クラス観測を裏付けを取るアグリゲータへアップリンクする。デフォルトでプライバシー保護された外向き通信。 | cd honeypot-mitre && pip install . && cd ../wraithmesh && pip install . |
# 1. Canary Kit — トークンを発行し、そのビーコンを検知する
cd canary-kit && pip install .
canary-kit --registry demo.json mint internal-sdk 2.4.1 --type runtime
# ...その後、管理下にない環境からトークンがビーコンを送信してくる:
canary-kit --registry demo.json beacon <token-from-mint> --ip 198.51.100.23

# 2. Honeypot → MITRE — 生の cowrie ログをスコア付き・マッピング済みセッションへ
cd ../honeypot-mitre && pip install .
honeypot-mitre examples/sample_cowrie.json     # → セッションごとのテクニック + スコア + 重複排除キー

# 3. DML — 欺瞞ドキュメントの検証・署名・確認
cd ../dml-spec && pip install .
export DML_KEY="your-signing-key"
dml validate examples/example_traps.yaml
dml sign     examples/example_traps.yaml --key-env DML_KEY > signed.yaml
dml verify   signed.yaml --key-env DML_KEY

# 4. WraithMesh — Cowrie tail から署名済みキャンペーン観測へ
cd ../wraithmesh && pip install .
export WRAITHMESH_KEY="demo-key"
wraithmesh init-manifest --output /tmp/mesh.json
wraithmesh sensor run --config /tmp/mesh.json --once --log ../honeypot-mitre/examples/sample_cowrie.json
完全な API、CLI、設計ノートについては各プロジェクトの README を参照。
pyproject.toml に宣言されている。4つのプロジェクトはすべて MIT License の下で公開されている — © 2026 niffy_hunt。 使用しても、フォークしても、配布してもよい。クレジット表記は歓迎するが、必須ではない。
WraithWall プロジェクトの一部 · by Niffy_hunt · @wraithwalll on X · wraithwall on GitHub
