AIを活用したセキュリティコパイロットで、コーディング中に脆弱性を検出します。開発者向けのリアルタイムセキュリティスキャン、教育的な解説、自動修正を提供します。
CodeGuard Copilotは、コミット後ではなくコーディング中にセキュリティ脆弱性を検出します。決定論的な正規表現パターン検出と、AIによる深層分析、そしてRaven/WraithWallエコシステムからのライブ攻撃者インテリジェンスを組み合わせることで、他のどのVS Codeセキュリティ拡張機能も提供できないコンテキストを提供します。
他との違い:
.codeguard.json カスタムルール設定 — 正規表現、重大度、CWE、ファイル単位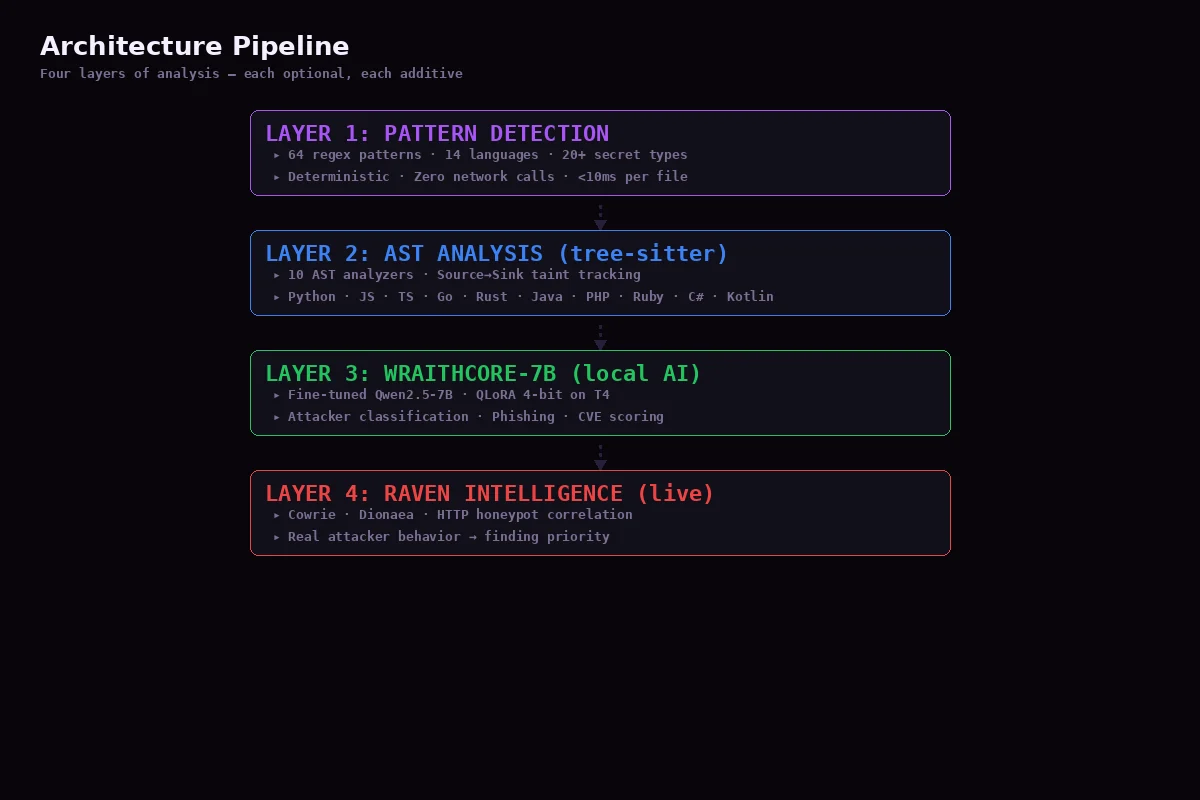
 │ │ │ │
│ │ ┌─────────────┐ ┌────────────────┐ │ │
│ │ │ Knowledge │ │ Raven Bridge │ │ │
│ │ │ Graph │ │ ← attacker data │ │ │
│ │ │ finding→CWE │ │ → threat intel │ │ │
│ │ │ →MITRE→fix │ │ │ │ │
│ │ └─────────────┘ └────────────────┘ │ │
│ └──────────────────┬───────────────────┘ │
│ │ │
│ ▼ │
│ ┌──────────────────────────────────────┐ │
│ │ Developer Feedback │ │
│ │ QuickFix · Explain · Suppress · Fix │ │
│ │ Training · Report · CI/CD │ │
│ └──────────────────────────────────────┘ │
│ │
└──────────────────────────────────────────────┘
│
▼
┌──────────────────────────────────────────────┐
│ WraithWall / Raven │
│ │
│ Cowrie Honeypot → Attacker Telemetry │
│ Campaign Correlation → Behavioral DNA │
│ CISA KEV → OWASP → Composite Scoring │
│ Cross-Repo Systemic Patterns │
│ Dark-Web Breach Monitoring │
└──────────────────────────────────────────────┘
---

## Raven Intelligence Bridge

CodeGuard Copilotは、Ravenの攻撃者テレメトリパイプラインの**フロントエンド・インテリジェンス・コンシューマー**です。Cowrieハニーポットが実際の攻撃者がエクスプロイト技術を使用しているのを観測すると、そのパターンがCodeGuardに流れ込みます:
攻撃者がハニーポットでSQLインジェクションを使用 ↓ Ravenが検出: CWE-89, credential_access, threat_score=85 ↓ RavenIntelBridge.ingestEvent() がイベントを受信 ↓ 信頼度0.85で候補CodeGuardパターンを生成 ↓ 提案パターン: "SQL Injection (attacker-observed)" ↓ 人間によるレビュー → CodeGuardルールとして公開 ↓ 開発者が実際のエクスプロイトから保護される
逆に、CodeGuardが脆弱性を発見すると、構造化されたRavenフィードバックを生成します:
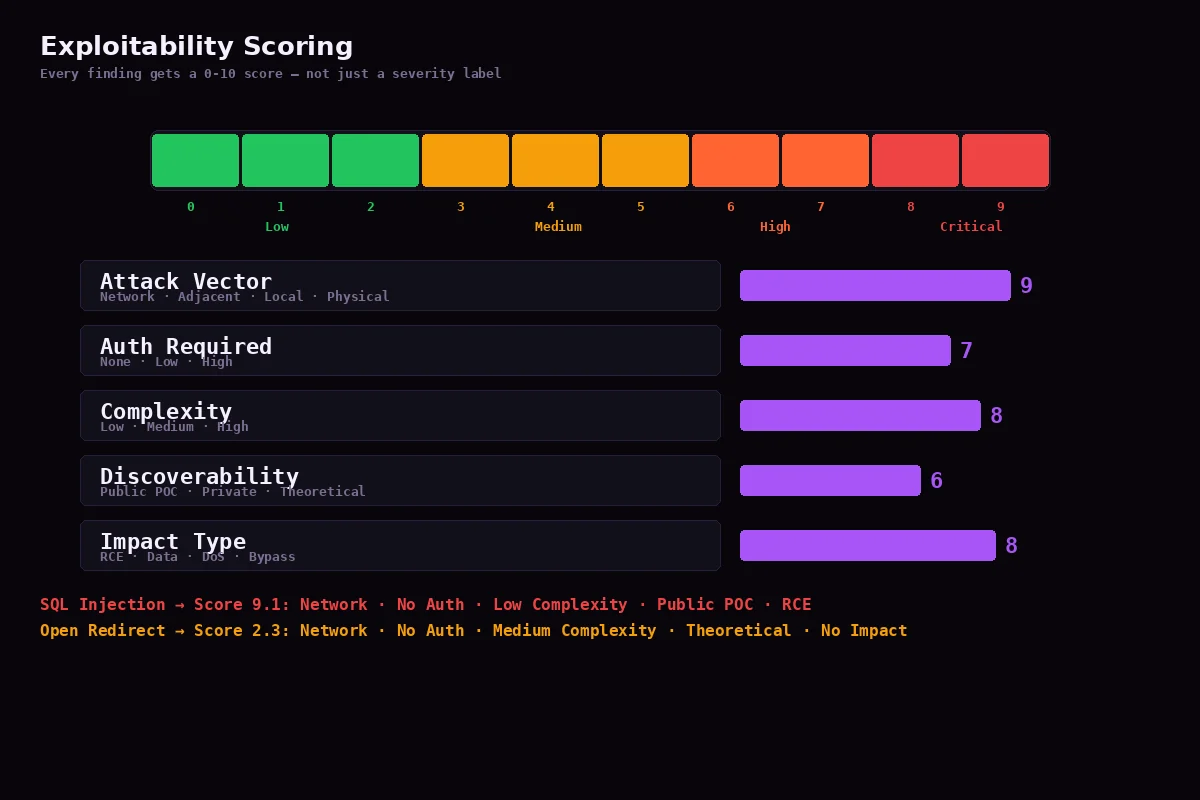
CodeGuardの検出結果: auth/login.js にCWE-798 ハードコードされたシークレット ↓ RavenThreatFeedback.generateIntelligence() ↓ MITREテクニック: T1552, T1078 ↓ Raven優先度スコア: 72(ネットワーク攻撃ベクター、低複雑度) ↓ Ravenが複合スコアリングでこの検出結果を引き上げ ↓ SOCチームが見るもの: "本番リポジトリにおける攻撃者整合型の認証情報検出"
---

## 検出される脆弱性カテゴリ

### クリティカル
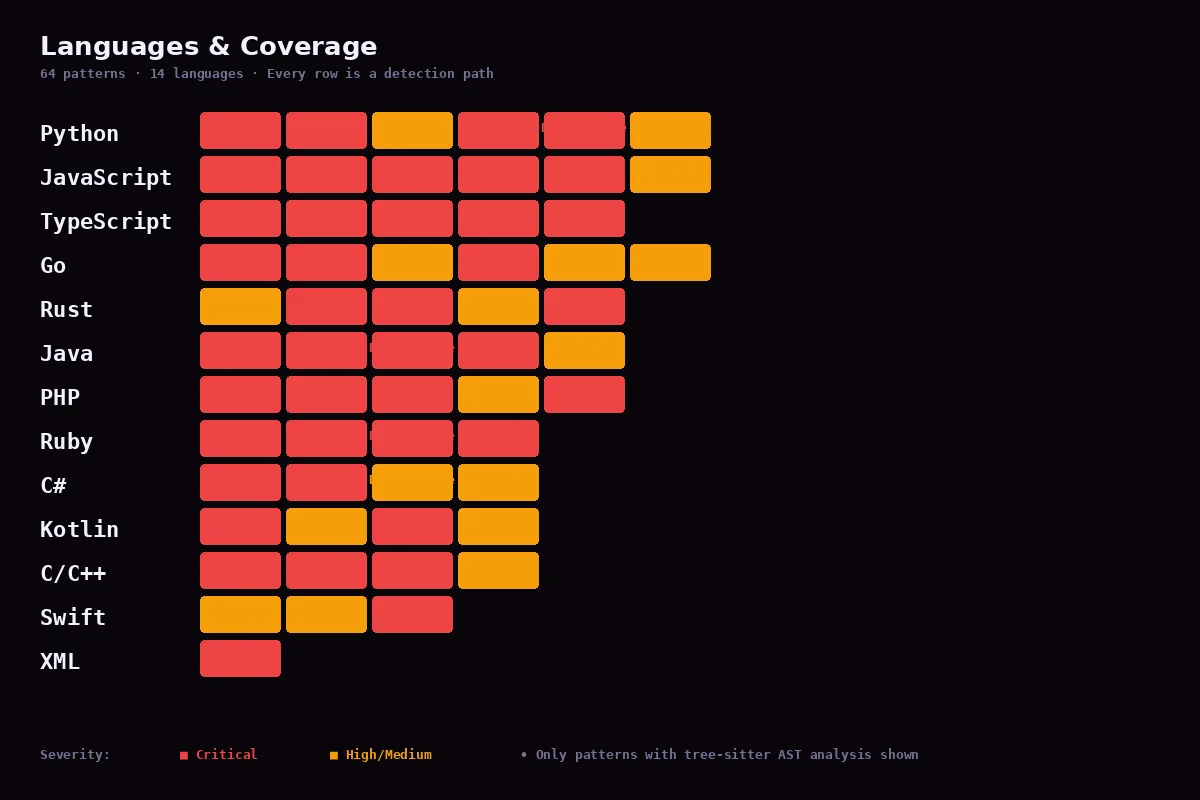
SQLインジェクション(CWE-89)、コマンドインジェクション(CWE-78)、NoSQLインジェクション(CWE-943)、ハードコードされたシークレット(CWE-798)、安全でないデシリアライゼーション(CWE-502)

### 高
XSS(CWE-79)、DOMベースXSS、パストラバーサル(CWE-22)、ファイルアップロード(CWE-434)、弱い暗号(CWE-327)、Unsafeブロック(Rust)、エスケープされていないHTML(Go)

### 中
CORS設定ミス(CWE-942)、オープンリダイレクト(CWE-601)、安全でない乱数(CWE-338)、ReDoS(CWE-1333)、メモリリーク(C++)、マスアサインメント(Ruby)

### 低
弱いパスワード保存、Express Trust Proxy、セキュリティヘッダーの欠如、フレームワークのアンチパターン

### 言語固有(新規18件)
Go: SQLi、安全でない乱数、ハードコードされたシークレット、エスケープされていないHTML
Rust: Unsafeブロック、ハードコードされたシークレット、コマンドインジェクション、弱い暗号
C++: バッファオーバーフロー、メモリリーク、SQLインジェクション
C#: SQLインジェクション、接続文字列、安全でないデシリアライゼーション
Ruby: SQLインジェクション、コマンドインジェクション、マスアサインメント、安全でないYAML

---

## ファインチューニング済みセキュリティモデル(v0.3.1)

CodeGuardのファインチューニング済みモデル(`Niffy90/codeguard-security-7b`)は、8カテゴリにわたる32のセキュリティ脆弱性パターンでトレーニングされた**Qwen2.5-7B-Instruct**上のLoRAアダプターです:

- **モード1(デフォルト — HF Router API):** GPU不要。カスタムセキュリティシステムプロンプトを備えたHuggingFaceの最速推論プロバイダーを使用します。
- **モード2(ローカルGPU — `CODEGUARD_LOCAL_MODEL=1`):** QLoRA 4ビット量子化でファインチューニング済みLoRAアダプターをロードします。約5GBのGPU VRAMが必要です。

```bash
# Local GPU inference
CODEGUARD_LOCAL_MODEL=1 codeguard scan app.py

# Or via Python
CODEGUARD_LOCAL_MODEL=1 python3 -c "
from codeguard import CodeGuardEngine
engine = CodeGuardEngine(use_local_model=True)
findings = engine.scan_file('app.py')
print(findings)
"
トレーニングデータセット: WraithWallハニーポットネットワーク(500セッション)からの1,666サンプル、OpenPhish + URLhaus(500フィッシングURL)、CISA KEV(500 CVE)、および良性サンプル(166)。QLoRA経由でT4 GPU上でトレーニング。
git clone https://github.com/niffyhunt/codeguard-copilot.git
cd codeguard-copilot
npm install
npm run compile
# Press F5 in VS Code to launch Extension Development Host
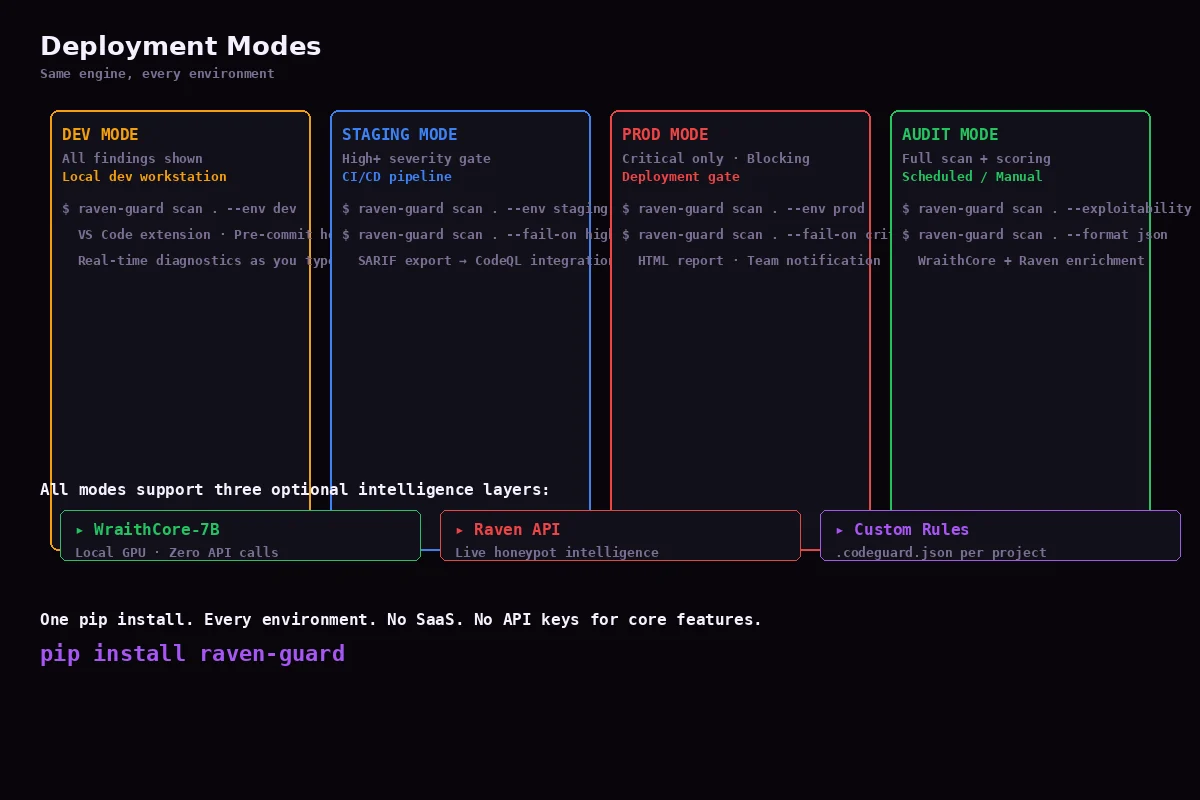
pip install raven-guard
raven-guard scan .
raven-guard scan app.py --severity critical,high
raven-guard scan . --format sarif --output results.sarif
raven-guard doctor
{
  "codeguard.enableRealtime": true,
  "codeguard.scanDelay": 500,
  "codeguard.aiProvider": "groq",
  "codeguard.enableAI": true,
  "codeguard.enablePlugins": true,
  "codeguard.enableTraining": true,
  "codeguard.severityFilter": ["critical", "high", "medium"]
}