
 neo23x0/munin
VirusTotalやその他のサービスのオンラインハッシュチェッカー


 _________   _    _   ______  _____  ______
| | | | | \ | |  | | | |  \ \  | |  | |  \ \     /.)
| | | | | | | |  | | | |  | |  | |  | |  | |    /)\|
|_| |_| |_| \_|__|_| |_|  |_| _|_|_ |_|  |_|   // /
                                              /'" "

Virustotal およびその他のサービスのためのオンラインハッシュチェッカー
Florian Roth
Munin は、さまざまなオンラインソースから有用な情報を取得するオンラインハッシュチェッカーユーティリティです。
現在のバージョンの Munin は、以下のサービスに問い合わせを行います:
デフォルトモード - ファイルからハッシュを読み込む
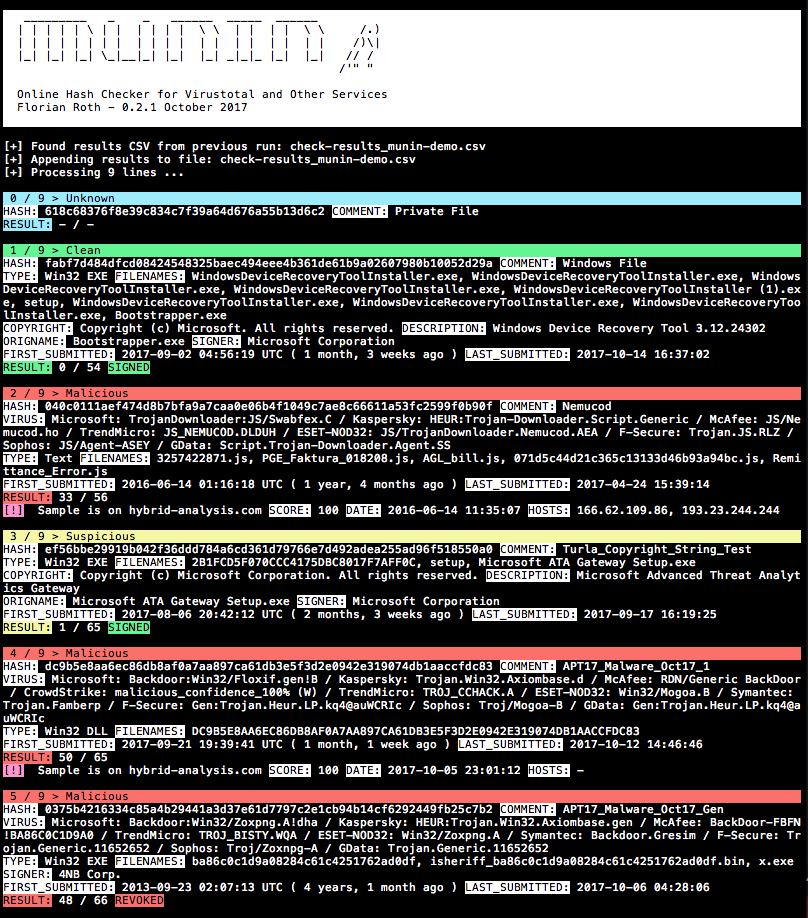
usage: munin.py [-h] [-f path] [--vh search-string]
                [--vhrule search-string] [-o output] [--vtwaitquota]
                [--vtminav min-matches] [--limit hash-limit]
                [--vhmaxage days] [-c cache-db] [-i ini-file]
                [-s sample-folder] [--comment] [-p vt-comment-prefix]
                [--download] [-d download_path] [--nocache] [--nocsv]
                [--verifycert] [--sort] [--web] [-w port] [--cli]
                [--rescan] [--debug]

オンラインハッシュチェッカー

optional arguments:
  -h, --help            このヘルプメッセージを表示して終了します
  -f path               処理するファイル(ハッシュを1行ずつ、または各行にハッシュを含むCSV - 位置とコメントを自動検出)
  --vh search-string    キーワード、タグ、YARAルール名、Mitre ATT&CKソフトウェア(例: S0154)、
                        テクニック(例: T1023)、脅威グループ(例: G0049)でValhallaを検索してハッシュを照会
  --vhrule search-string
                        キーワード、タグ、YARAルール名、Mitre ATT&CKソフトウェア(例:
                        S0154)、テクニック(例: T1023)、脅威グループ
                        (例: G0049)でルールを介してValhallaを検索してハッシュを照会
  -o output             結果の出力ファイル(CSV)
  --vtwaitquota         VTクォータを超過した場合に続行せず、翌日まで待機する
  --vtminav min-matches
                        VTからハッシュ情報を照会するためのAV一致の最小数"
  --limit hash-limit    バッチモードでこの数の新しいハッシュを処理した後に終了
                        (キャッシュは無視)。
  --vhmaxage days       処理するValhalla上のサンプルの最大経過日数
  -c cache-db           キャッシュデータベースファイルの名前(デフォルト: vt-hash-
                        db.json)
  -i ini-file           APIキーを保持するiniファイルの名前
  -s sample-folder      処理するサンプルを含むフォルダ
  --comment             分析されたハッシュに対して、ログ行のコメントを含む
                        コメントを投稿する
  -p vt-comment-prefix  Virustotalコメントのプレフィックス
  --download            Hybrid Analysisからのサンプルダウンロードを有効化。
                        サンプルのSHA256が必要。
  -d download_path      Hybrid Analysisからのサンプルダウンロードの出力パス。
                        フォルダが存在している必要あり
  --nocache             キャッシュデータベースファイルを使用しない
  --nocsv               結果のCSVを書き込まない
  --verifycert          SSL/TLS証明書を検証する
  --sort                入力行をソートする
  --web                 MuninをWebサービスとして実行
  -w port               Webサービスポート
  --cli                 Muninをコマンドラインインターフェースモードで実行
  --rescan              分析された各ファイルの再スキャンをトリガーする
  --debug               デバッグ出力
pip3 install -r requirements.txt (macOS では --user を追加)cp munin.ini my.ini (詳細は API キーの取得 セクションを参照)python munin.py -i my.ini -f munin-demo.txtVirustotal Retrohunt の結果を処理し、一致したシグネチャがブロック単位でチェックされるように行をソートしてから確認する
python3 munin.py -i my.ini -f ~/Downloads/retro_hunt
サンプルを含むディレクトリを処理し、そのハッシュをオンラインで確認する
python3 munin.py -i my.ini -s ~/malware/case34
コマンドラインインターフェースモードを使用する(v0.14の新機能)
python3 munin.py -i my.ini
Profile > My API key で公開APIキーを確認しますここで登録します https://malshare.com/register.php
ここで登録します https://bazaar.abuse.ch/。その後、Account Overview でAPIキーを確認できます。
Profile > API key を確認しますAuthkey の値がAPIキーとして使用されます現在は顧客または招待された研究者のみ利用可能です
https://valhalla.nextron-systems.com/
Hashlookup CIRCLのインスタンスは無償で提供されており、ベストエフォートベースで運用されています。
--cli を付けてmuninを起動し、指示に従ってください。
例:
python3 munin.py -i my.ini --cli
ハッシュ値を含むコンテンツを貼り付け、CTRL+D を押して入力を確定します。最終行の末尾には改行が必要です。
デフォルトでは、ファイル名に現在の日付を含む CSV ファイルが作成されます。
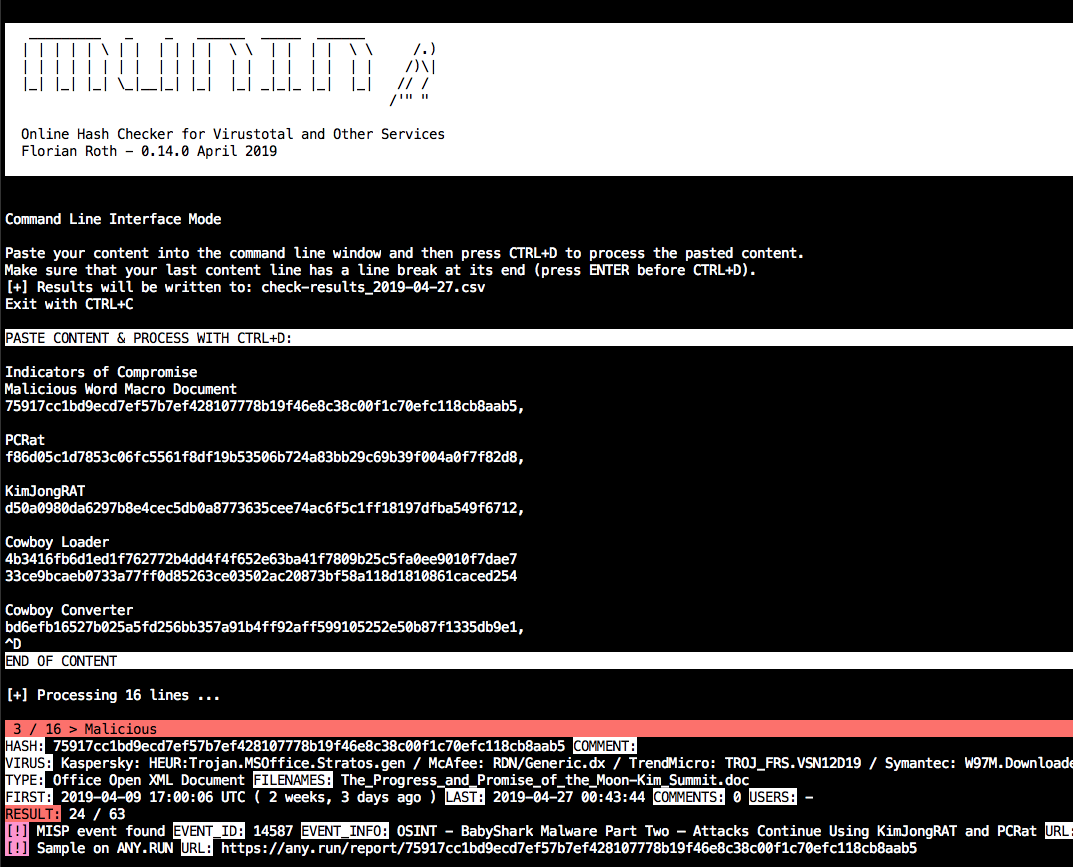
--web を付けて munin を起動し、必要に応じてポートを -w port で指定します。
例:
python3 munin.py -i my.ini --web -w 8080
ウェブサービスは、以下のURLスキームで文字列を待ち受けます。
http://server:port/<string>
文字列は改行を含まない任意の文字列にできます。例:
Emotet:1585ad28f7d1e0ca696e6c6c2f1d008a
ed01ebfbc9eb5bbea545af4d01bf5f1071661840480439c6e5babe8e080e41aa;IOC1
dc9b5e8aa6ec86db8af0a7aa897ca61db3e5f3d2e0942e319074db1aaccfdc83






