
 ndouglas-cloudsmith/cve-2026-53359
Linuxカーネルに存在する16年前のバグにより、レンタルしたVMが脱出し、それが実行されているホストを攻撃できるようになる。IntelとAMDの両方に影響する。Januscapeは、2010年から存在しているKVMコード内のuse-after-free(解放後使用)脆弱性である。

Linuxカーネルに存在する16年前のバグにより、レンタルしたVMが脱出して、自身が稼働するホストを攻撃できるようになります。
Januscape は、KVM コードに2010年から存在する use-after-free 脆弱性です。
exploit-check.sh スクリプトを使用すると、Linuxカーネルの脆弱性 CVE-2026-53359 に関するより詳細な脆弱性情報を取得できます。
wget https://raw.githubusercontent.com/ndouglas-cloudsmith/exploit-check/refs/heads/main/exploit-check.sh
chmod +x exploit-check.sh
./exploit-check.sh update
./exploit-check.sh query CVE-2026-53359 --full
./exploit-check.sh query CVE-2026-46113 --full
./exploit-check.sh query CVE-2016-5195 --full --package-info
本稿執筆時点では、この欠陥に対するCVSSスコアや**既知の悪用済み脆弱性(Known Exploited Vulnerabilities)**は存在しませんでした。
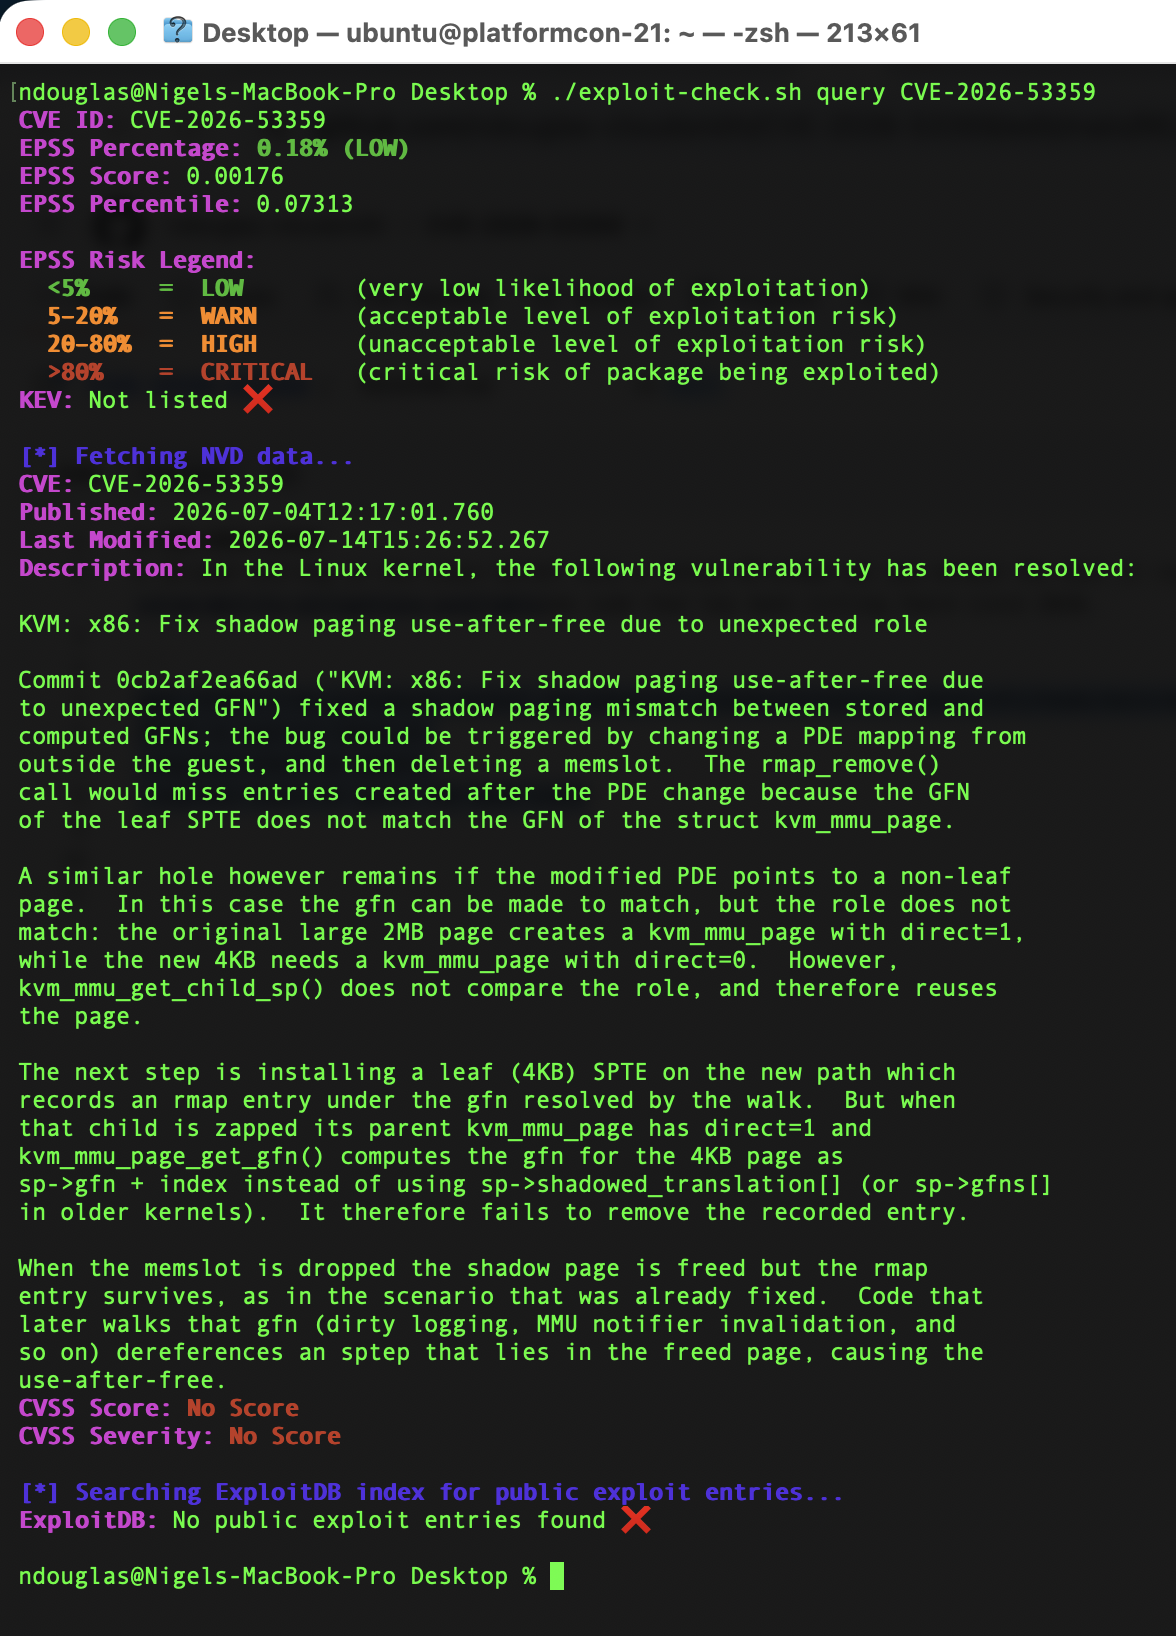
NVD(上記参照)もKernel.orgも、この問題に対する独自のCVSSスコアを公開していません。
Canonicalは 8.4 のCVSSと算出しており、他の組織が 7.8、8.8、さらには 9.3 のスコアを公開しているのも確認されています。
wget https://raw.githubusercontent.com/ndouglas-cloudsmith/ExploitPwned/refs/heads/main/exploitPwned.sh
chmod +x exploitPwned.sh
./exploitPwned.sh update
./exploitPwned.sh CVE-2026-53359
./exploitPwned.sh CVE-2026-46113
./exploitPwned.sh CVE-2016-5195 --details
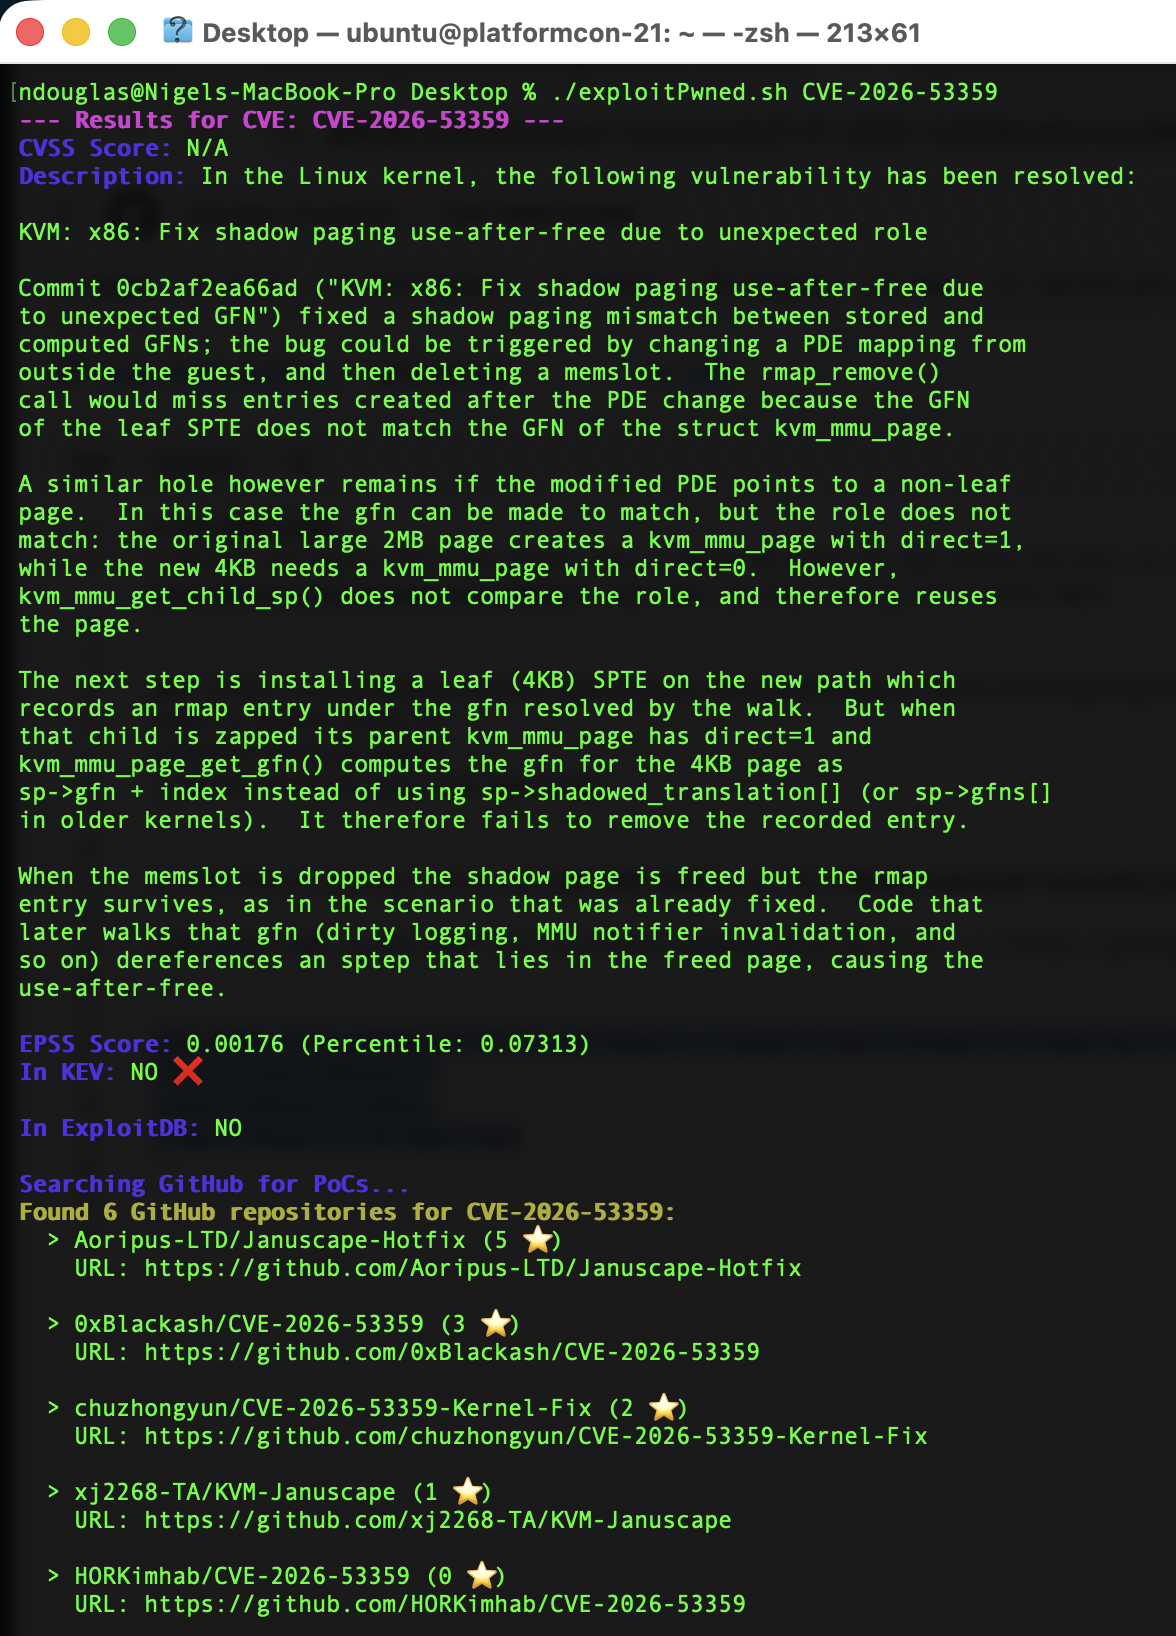
exploitPwned.sh スクリプトを使用すると、一部のユーザーがすでに**この脆弱性を悪用していることを確認できます。あるシナリオでは、カーネルのソースコードを変更したり関数を置き換えたりする代わりに、中国の脅威研究者が text_poke バイナリホットパッチ(NOPパッチ**)方式を使用して、稼働中のカーネルメモリ内の脆弱な命令を直接修正していました。
| リポジトリ | URL |
|---|---|
Aoripus-LTD/Januscape-Hotfix | https://github.com/Aoripus-LTD/Januscape-Hotfix |
0xBlackash/CVE-2026-53359 | https://github.com/0xBlackash/CVE-2026-53359 |
chuzhongyun/CVE-2026-53359-Kernel-Fix | https://github.com/chuzhongyun/CVE-2026-53359-Kernel-Fix |
xj2268-TA/KVM-Januscape | https://github.com/xj2268-TA/KVM-Januscape |
HORKimhab/CVE-2026-53359 | https://github.com/HORKimhab/CVE-2026-53359 |






