
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2021-4034 — pwnkit N-Dayエクスプロイト | Kitploit
ツール/GitHubGitHub/mutur4/cve-2021-4034
特権昇格脆弱性分析エクスプロイトペネトレーションテストレッドチーミングバイナリエクスプロイト
GitHubmutur4/cve-2021-4034

CVE-2021-4034

pwnkit N-Dayエクスプロイト

リポジトリを見る
11222年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2021-4034

これは、Qualys Security Team によって発見された PwnKit ローカル権限昇格の脆弱性 の PoC です。

Qualys Research Team は、polkit の pkexec におけるメモリ破損の脆弱性を発見しました。pkexec は、主要なすべての Linux ディストリビューションにデフォルトでインストールされている SUID-root プログラムです。

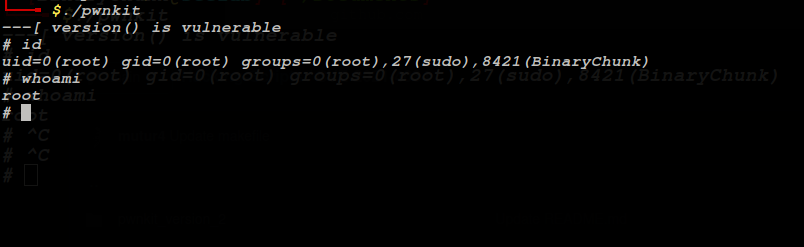
概念実証

次の画像は、Debian ベースのオペレーティングシステムでペイロードが動作している様子を示しています
poc.png

使用方法

  • 2つの PoC が提供されています。自己完結型であり、脆弱なエンドポイントに GCC などの依存関係がインストールされている必要はありません。

推奨事項

  • 直ちに推奨される対応は、polkit のバイナリ/実行ファイルから SUID ビットを削除することでした。
ツールをダウンロード