 mukendi/kratosminifilter
Kratos Minifilterは、リアルタイムのランサムウェア検出とファイルI/O緩和のために構築されたWindowsカーネルドライバー(FLTMGR.SYS)です。低レベルのIRPを傍受し、不正な一括暗号化やカナリアトリガーを即座にブロックします。

Kratos Minifilterは、リアルタイムのランサムウェア検出とファイルI/Oの緩和のために構築されたWindowsカーネルドライバー(FLTMGR.SYS)です。低レベルのIRPを傍受し、不正な大量暗号化やカナリアトリガーを即座にブロックします。

Kratosは、Microsoftのフィルターマネージャー(fltmgr.sys)上に構築された研究用のWindowsファイルシステムミニフィルターです。
マルウェアのシグネチャに依存する代わりに、KratosはWindowsカーネル内部で直接ファイルシステムの動作を観察することで、ランサムウェアをどのように検出できるかを探求します。
このプロジェクトは、セキュリティドライバーがどのようにして以下を実現できるかを実証します:
Kratosは商用アンチウイルスになることを意図していません。
その主な目的は、現代のエンドポイント検出応答(EDR)製品がWindowsカーネル内部で行動ベースのランサムウェア検出をどのように実装しているかを理解することです。
Kratosは3つの独立した検出レイヤーを組み合わせています。
各書き込み操作はサンプリングされます。
カーネル内部で利用できない浮動小数点関数を呼び出す代わりに、Kratosは事前計算されたルックアップテーブルを使用します。
検出器は以下を識別します:
ランサムウェアが確認されると、Kratosは実行ファイルから64ビットのFNV-1aフィンガープリントを計算します。
フィンガープリントは以下に保存されます:
HKLM\SOFTWARE\Kratos\Blacklist
将来の実行は、ランサムウェアがファイルを暗号化し始める前にブロックされます。
ファイル名ベースのブラックリストとは異なり、フィンガープリンティングは以下に対しても有効です:
以下は、カーネルログから再構築された、Kratos(私が開発中のアンチランサムウェアミニフィルタードライバー)によるこのRing 0無効化の正確な時系列です。ハイパーバイザーの共有フォルダに関する予想外の展開を含みます:
1. ノートのドロップ(サイレントパス) DarkSideはまず、.txtランサムノートを生成することから始めます。テキストファイルは低エントロピーと標準的なI/Oパターンを生成するため、Kratosはアラートを発しません。 意図的なアーキテクチャ上の選択:正規のテキストエディタやオフィスソフトウェアに対する誤検知ゼロ。
2. 行動違反(ゲストVM) マルウェアは破壊的フェーズに移行し、.27efa0d1拡張子のデスクトップファイルを標的にします。 3回の疑わしい名前変更(ZIPアーカイブ1つとPNG画像2つ)の後、構文解析と高エントロピーの組み合わせにより、脅威スコアが臨界閾値(\ge 80)を超えます。 アクション:KratosはI/Oを拒否し(STATUS_ACCESS_DENIED)、プロセス(PID 6412)を終了させ、PEヘッダーの最初の4096バイトをサンプリングし、そのFNV-1aハッシュ(07BACD78B04E01D9)をカーネルブラックリストに登録します。
3. 境界を越えた攻撃:HOSTシステムの救出! 2番目のスレッド(PID 5236)がHarddiskVolume5上のblog-security-mainディレクトリに突入します。 展開:このボリュームは、HOSTの物理ドライブに接続されたハイパーバイザーの共有フォルダに直接マッピングされていました。DarkSideはゲストからホストへの横展開感染を試みていました。 結果:すべてのボリュームにアタッチされているKratosは、わずか2ファイル(about.htmlとウェブページ)の後の名前変更を傍受します。プロセスは即座に強制終了され、ホストベースのプロジェクトは完全に保護されます。
4. 最後の一撃:O(1)免疫化 バイナリの3回目の起動試行が開始されます(PID 704)。 PreCreateコールバックの時点で、KratosはPEヘッダーをハッシュ化し、ブラックリストに登録されたフィンガープリントと一致させ、実行を根本から封じ込めます:0ファイルに影響なし。
影響を受けたユーザーファイル:合計5(ゲスト上3、共有フォルダ経由でホスト上2)。
ゲストからホストへの横展開感染:VM内部のRing 0から完全にブロック。
応答時間:マイクロ秒(固定小数点LUTエントロピー計算、浮動小数点演算ゼロ)
プロアクティブ防御:再実行時のFNV-1aフィンガープリンティング有効性100%。
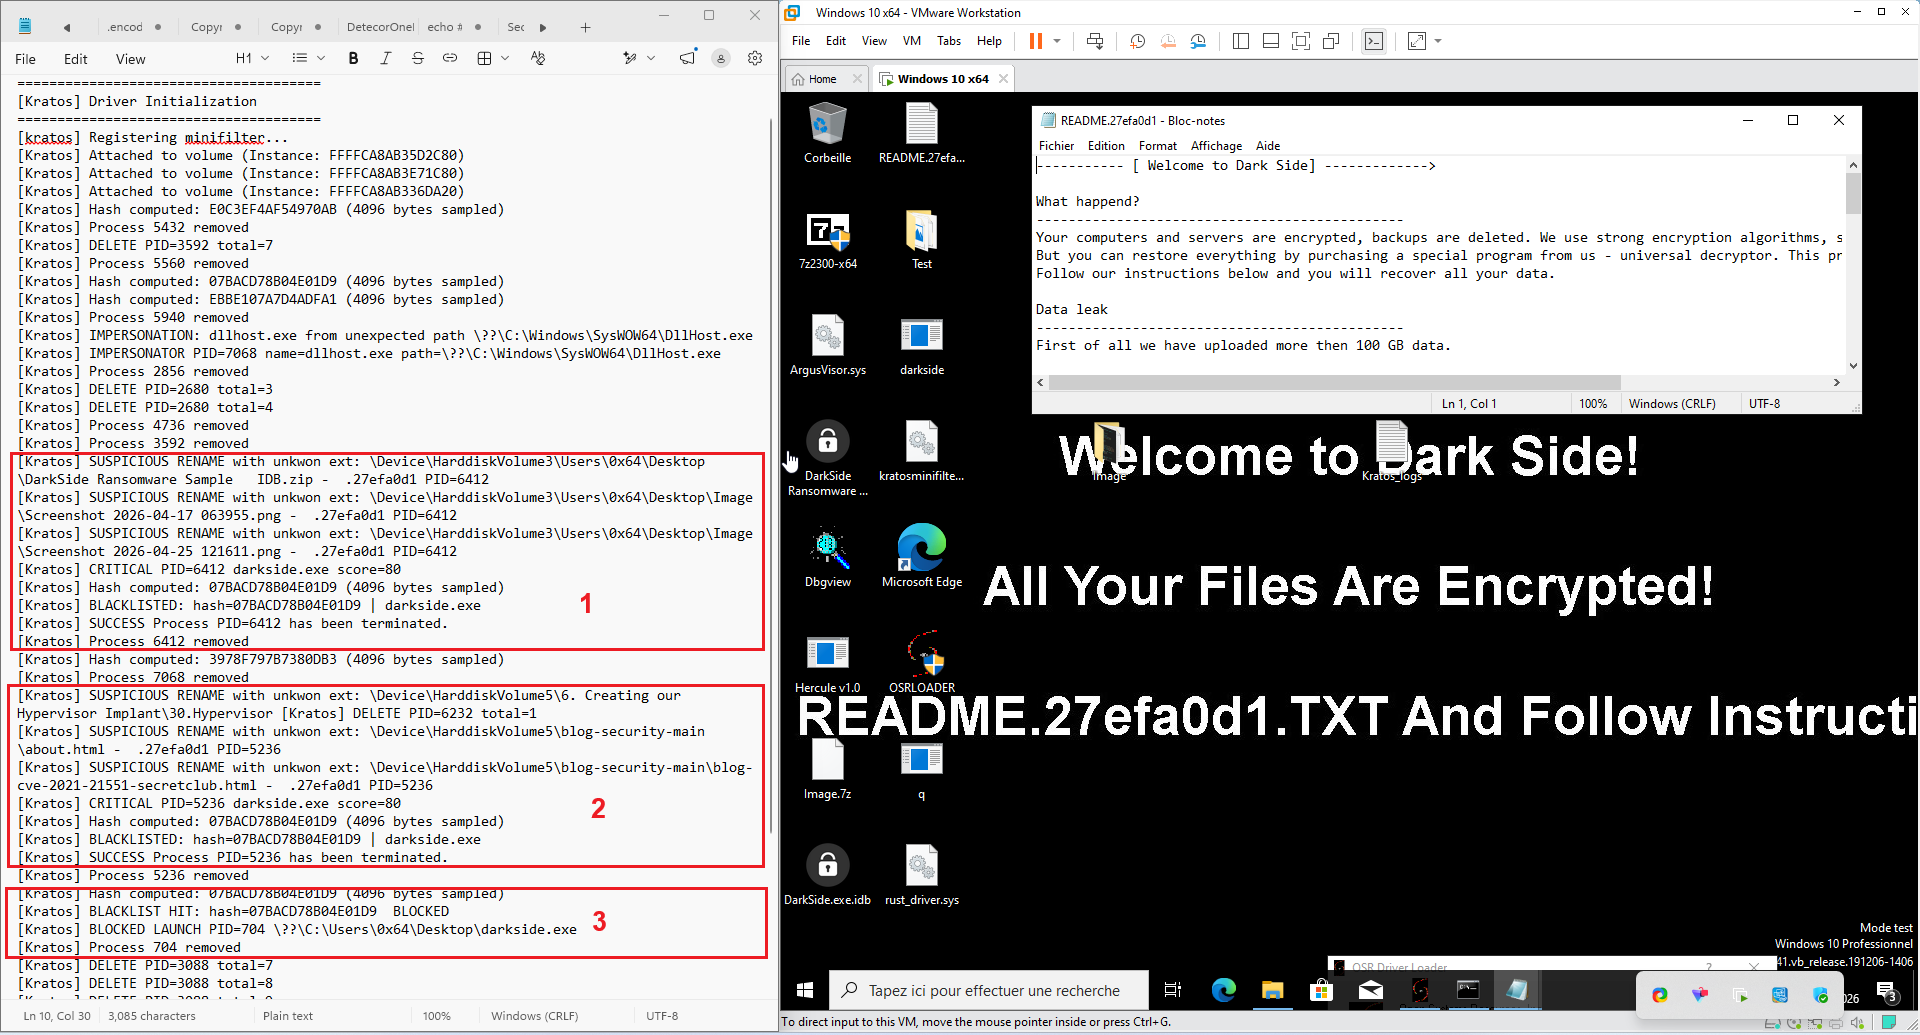
図:Kratos vs DarkSide