Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
React2Shell — WebアプリケーションにおけるReact2Shell脆弱性(CVE-2025-55182 & CVE-2025-66478)を検出するFirefox拡張機能です。 | Kitploit
ツール/GitHubGitHub/muhammaduwais/react2shell
脆弱性スキャナー情報収集ウェブセキュリティペネトレーションテスト学習と教育
GitHubmuhammaduwais/react2shell

React2Shell

WebアプリケーションにおけるReact2Shell脆弱性(CVE-2025-55182 & CVE-2025-66478)を検出するFirefox拡張機能です。

リポジトリを見る
2359ヶ月前未レビュー
共有

RSC Sentinel

WebアプリケーションにおけるReact2Shellの脆弱性(CVE-2025-55182およびCVE-2025-66478)を検出するためのFirefox拡張機能です。

👁️ 概要

RSC Sentinelは、セキュリティ研究者や教育者がブラウジング中にReact Server Components (RSC) やNext.js App Routerの指標を観察するためのFirefoxブラウザ拡張機能です。デフォルトでは受動的な検出に重点を置き、サイトの動作を変更せずに潜在的なシグナルを強調表示します。許可された評価のために、ユーザーが開始する能動的なプロービングと制御されたコマンド実行のためのオプションの手動ツールも提供します。

🧩 機能

  • 受動的検出: 通常のブラウジング中に高レベルのRSCおよびApp Routerの指標を自動的に監視します。
  • 能動的プロービング: ユーザーが開始するフィンガープリントリクエストを許可し、制御された方法で追加のシグナルを収集します。
  • 手動コマンド実行: 許可されたテスト専用に設計された、ユーザー主導の手動実行ワークフローを提供します。

🧠 検出の仕組み(高レベル)

RSC Sentinelは、RSCおよびApp Routerの動作に一般的に関連するランタイムインジケーター、HTTP応答ヘッダー、および応答コンテンツパターンの組み合わせを評価します。結果はシグナルとして提示され、脆弱性の確定的な証拠ではなく指標として解釈されるべきです。

🦊 インストール(Firefox)

Firefoxの一時アドオンワークフローを使用してソースから拡張機能をインストールします:

  1. Firefoxを開き、about:debugging に移動します。
  2. 左側のサイドバーで このFirefox を選択します。
  3. 一時的なアドオンを読み込む をクリックします。
  4. プロジェクトディレクトリから manifest.json ファイルを選択します。

拡張機能は現在のブラウザセッションで直ちに読み込まれます。

▶️ 使用方法

  • 通常通りブラウジングします。拡張機能はバックグラウンドで受動的検出を実行します。
  • Firefoxツールバーから拡張機能のポップアップを開き、検出されたシグナルを表示します。
  • Run fingerprint probe を使用して、許可された場合に手動プローブを開始します。
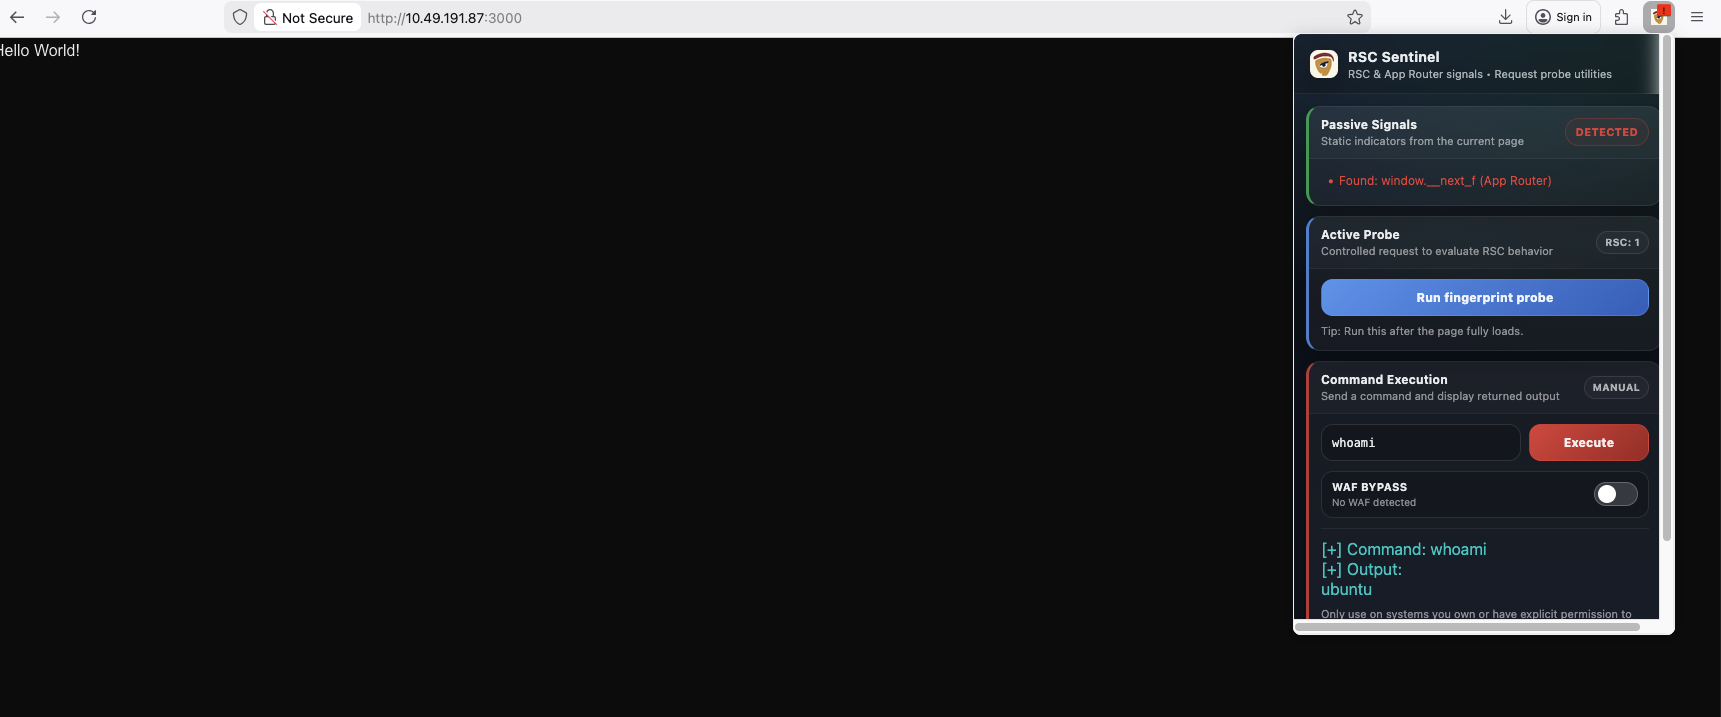
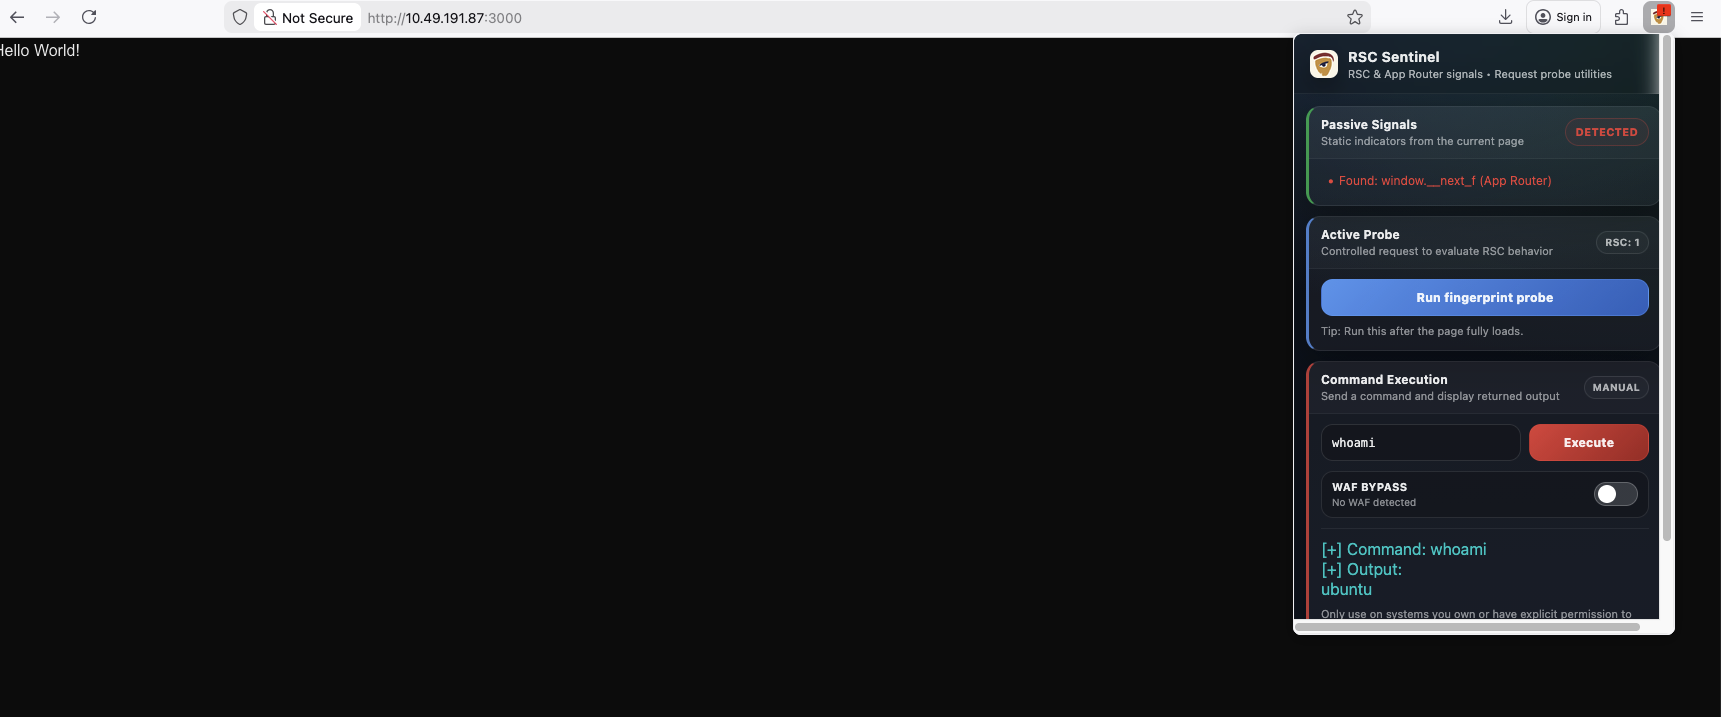
  • ポップアップUIで結果を確認します。受動的および能動的シグナルが明確に表示されます。

動作中の拡張機能

🗂️ プロジェクト構成

拡張機能ソースのレイアウト例:

.
├── manifest.json
├── background.js
├── content.js
├── popup.html
├── popup.js
├── images/
│   └── img2.png
│   └── img1.png
└── rules.json

⚠️ 責任ある使用 / 警告

この拡張機能は、自分が所有するシステム、またはテストの明示的な許可があるシステムでのみ使用してください。セキュリティツールの誤用は違法または非倫理的となる可能性があります。RSC Sentinelを責任を持って、すべての適用法令およびポリシーに従って使用してください。

📜 ライセンスと免責事項

このプロジェクトはオープンソースであり、教育目的および許可されたセキュリティ研究目的で提供されています。作者は誤用について責任を負いません。常に合法的、倫理的、かつ明示的な許可を得てテストを実施してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →