
FastUnlock : Windows Narrator ロック画面バイパス 0day 脆弱性
この脆弱性は、ロックされたアカウントのコンテキストで Narrator が UI を処理する方法に存在し、悪用に成功すると BitLocker をバイパスし、ロック画面アカウント「WsiAccount」のコンテキストでコードを実行できます。
これを発見してから、Windows 11 26H2 の 11 月パッチが適用された完全暗号化済みの BitLocker マシンを侵害するまで、わずか合計 5 分しかかかりませんでした。これは Microsoft 側の完全な怠慢によって引き起こされた問題です... この脆弱性は、私がテストしたすべてのマシンで極めて一貫して再現されるようです。言い換えれば、バックグラウンドで Narrator を適切に制御する方法を知っているか、正しいボタンの組み合わせを押すだけで、ターゲットマシンでもコード実行が可能になります。
明らかに、これには物理的なアクセスと、マシン内の少なくとも 1 つのアカウントがオンラインアカウントにリンクされていることが必要です。これは、適切に保護された BitLocker マシンは、たとえ攻撃者が物理アクセスを持っていてもアクセスできないという保証を破るものです。そのため、Microsoft がこれを修正するまで、Windows マシンは厳重に保管してください。
Narrator に新しい外観を与える過程で、Microsoft は、ロック画面ユーザーのコンテキストで実行されている場合に新しい UI が実行されないことを確認するのを忘れていました (興味深いことに、SYSTEM として実行されている場合にウィンドウを生成しないようにする古いコードはまだ残っています)。
私が過去に見つけた以前のロック画面バイパスバグ (例えば ZDI-21-1053) とは異なり、これは使用するのが極めて便利です。「PIN を忘れた」(またはパスワードなど) をクリックすると、
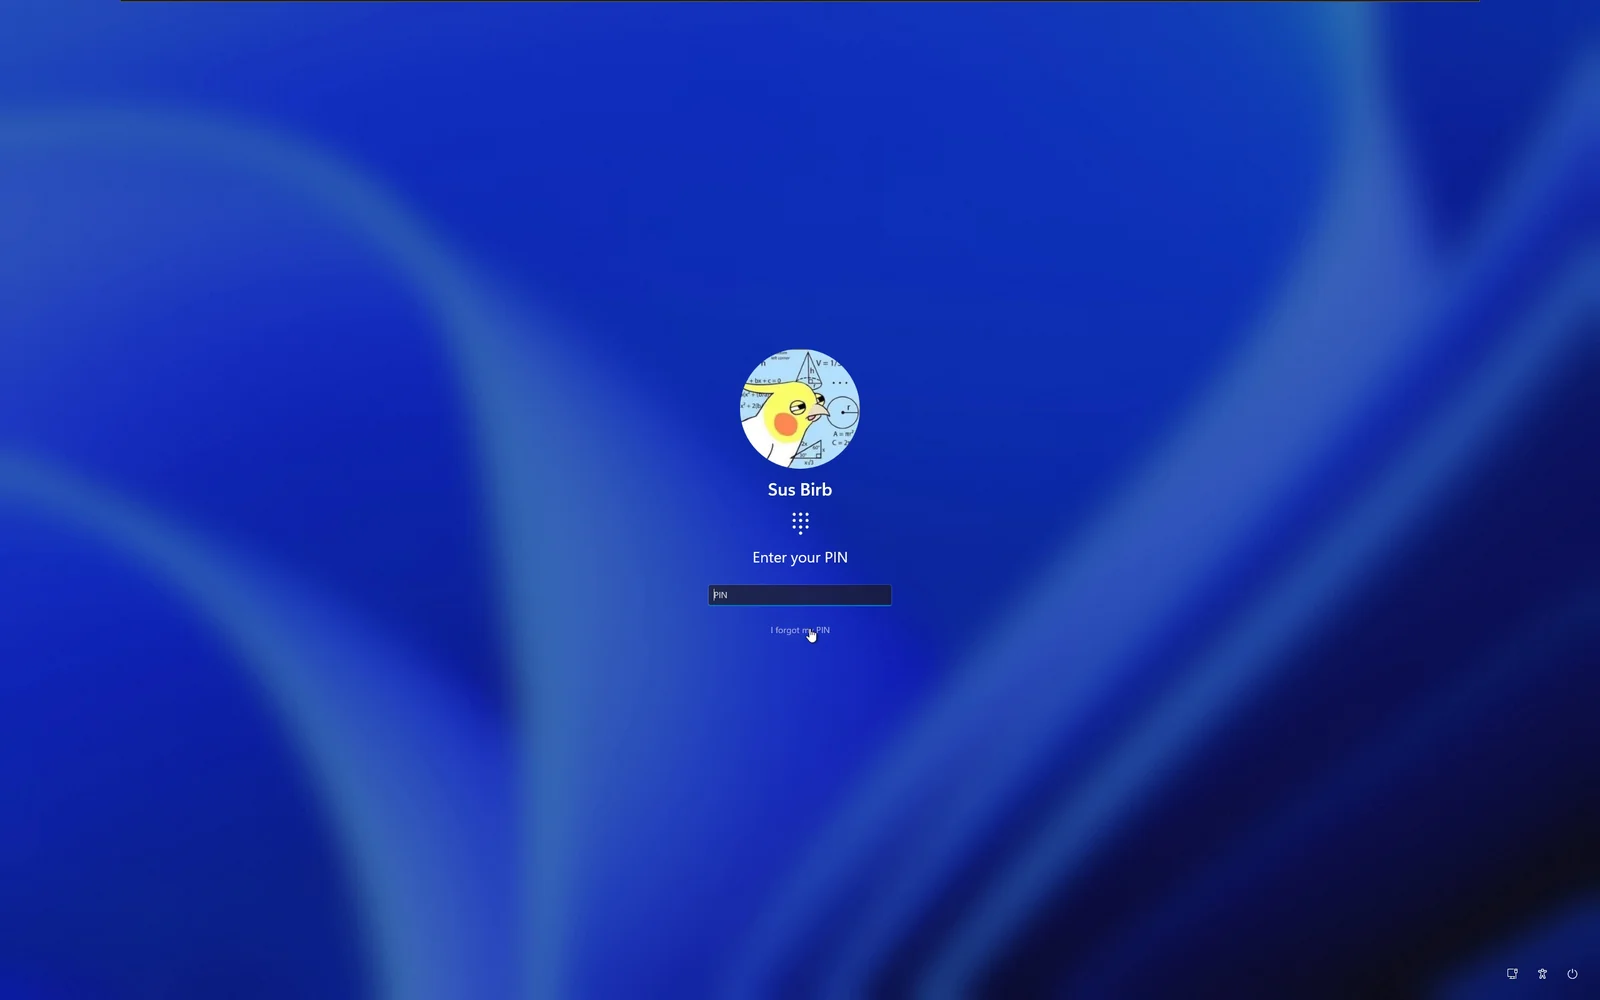
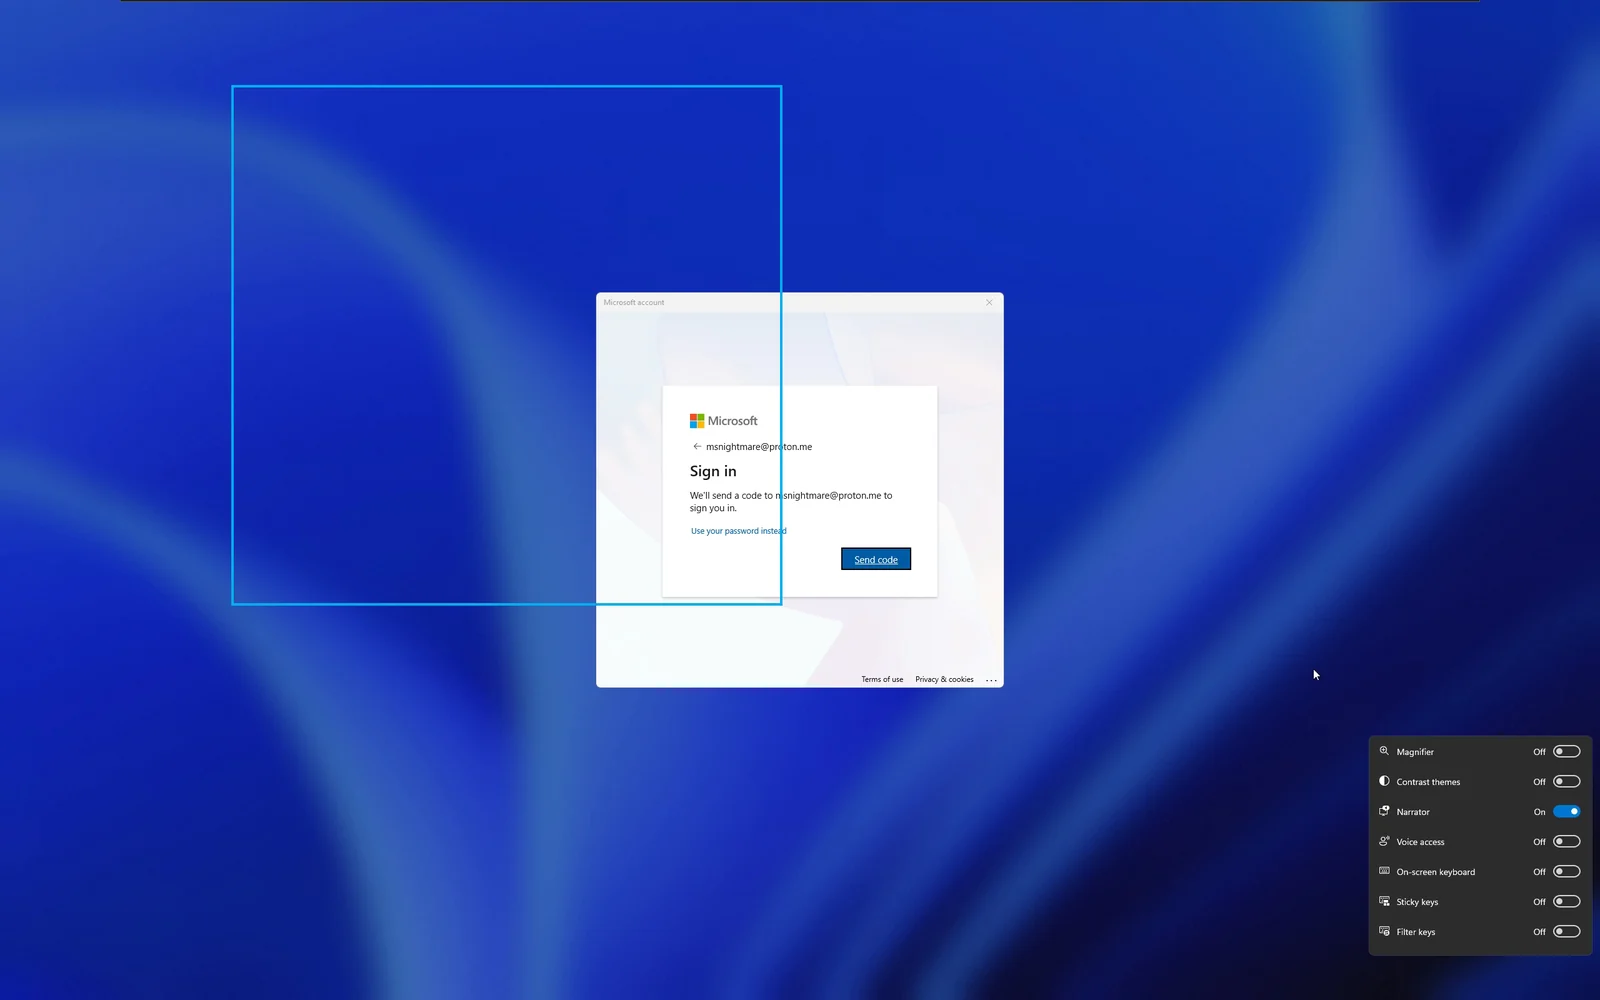
Microsoft アカウントのウィンドウでアカウントをリセットするためのアクションを求められたらすぐに、Win+U を押して Narrator をクリックします。
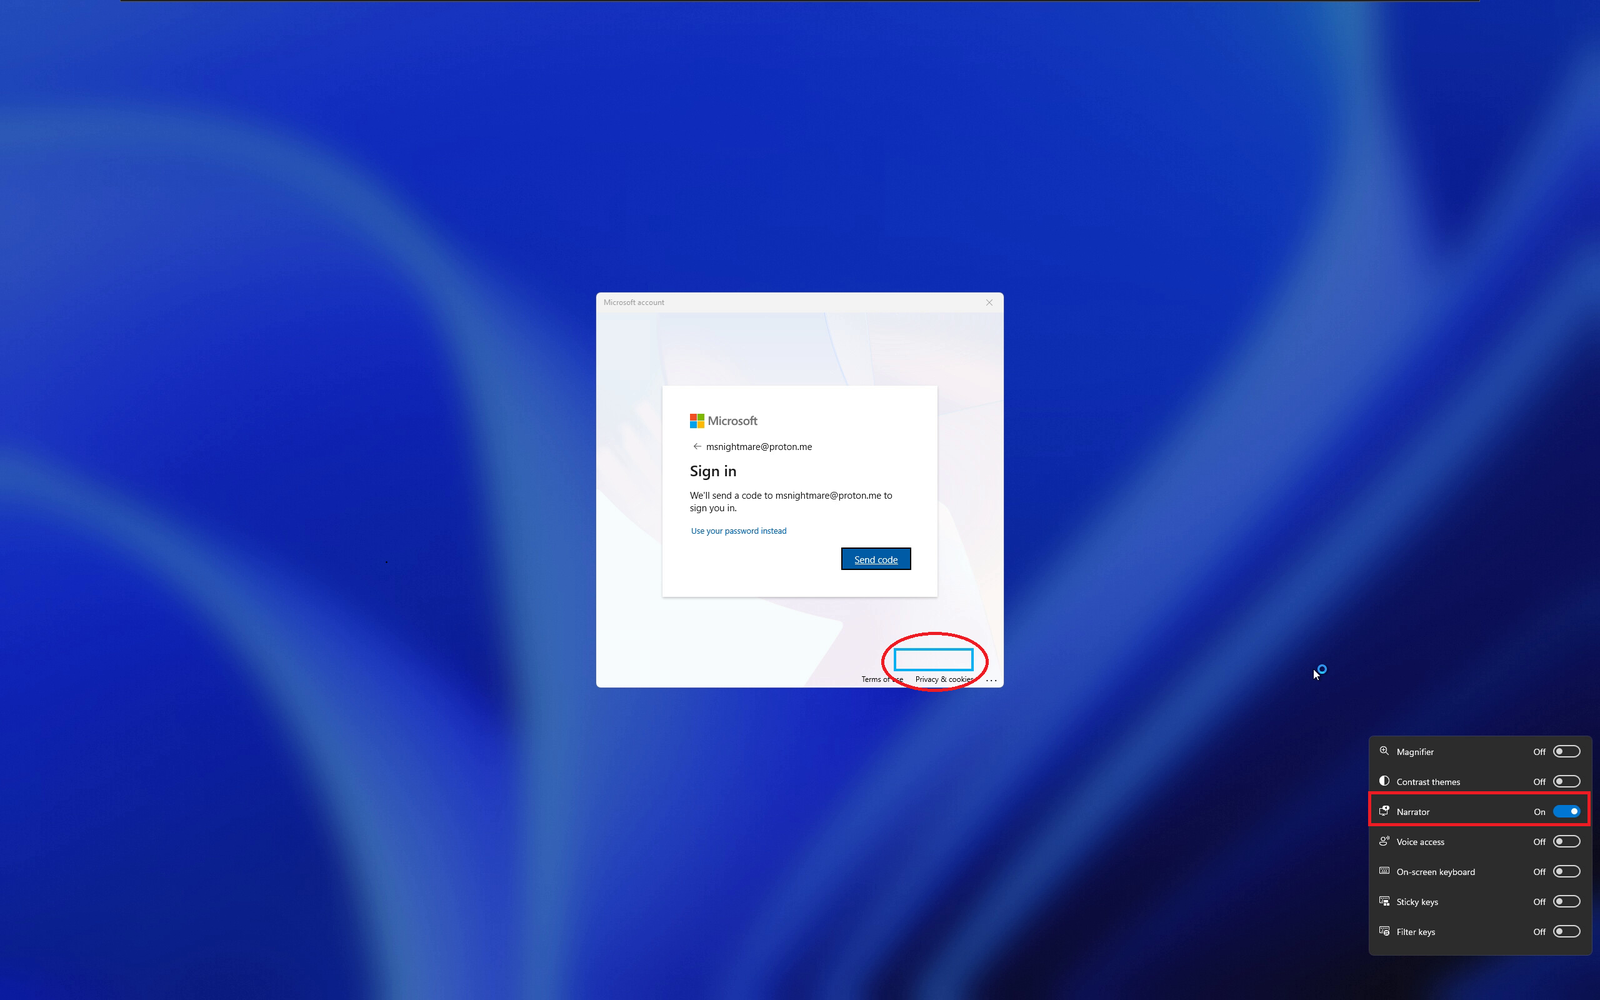
Narrator を有効にした瞬間、Narrator が所有するバックグラウンドウィンドウに即座にフォーカスが移ります。このウィンドウはバックグラウンドにありますが、表示することはできません。
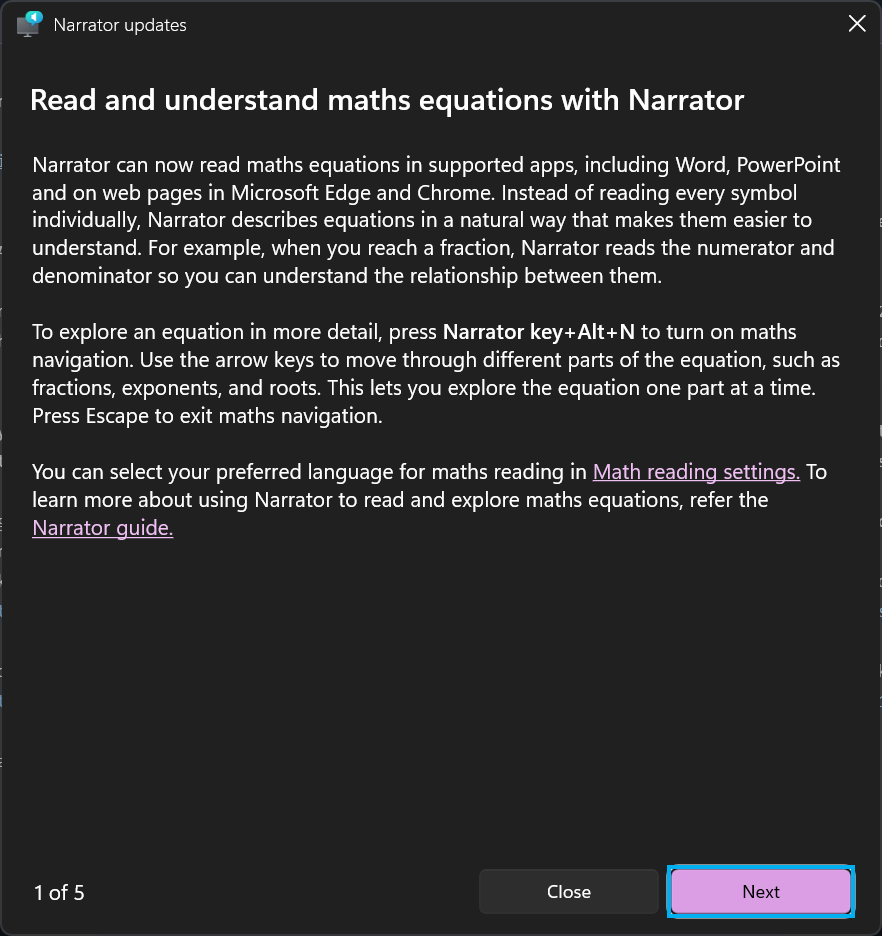
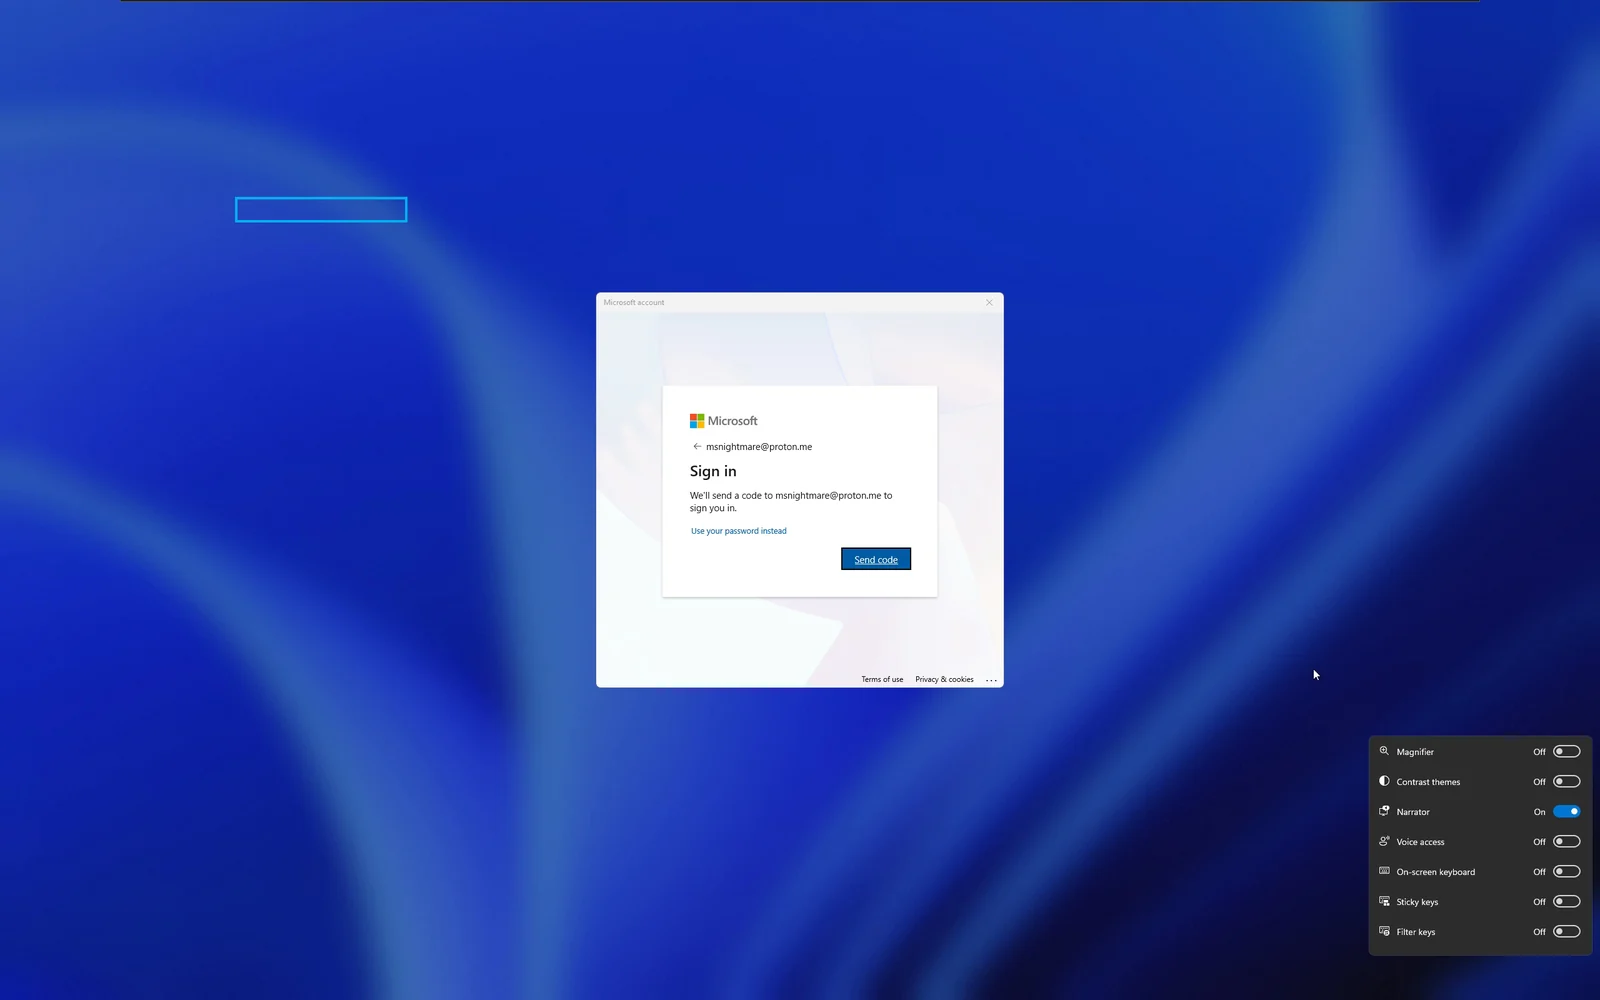
ご覧のとおり、Narrator は「次へ」ボタンにフォーカスしています。移動するには Caps キーを押したまま (離さないでください)、矢印キーでナビゲートします。次の目標は明らかです。「数式読み上げ設定」をクリックしてください。実際のリンクをクリックするには、CAPS + Enter を押すと、次のステップである設定ウィンドウに移動します。
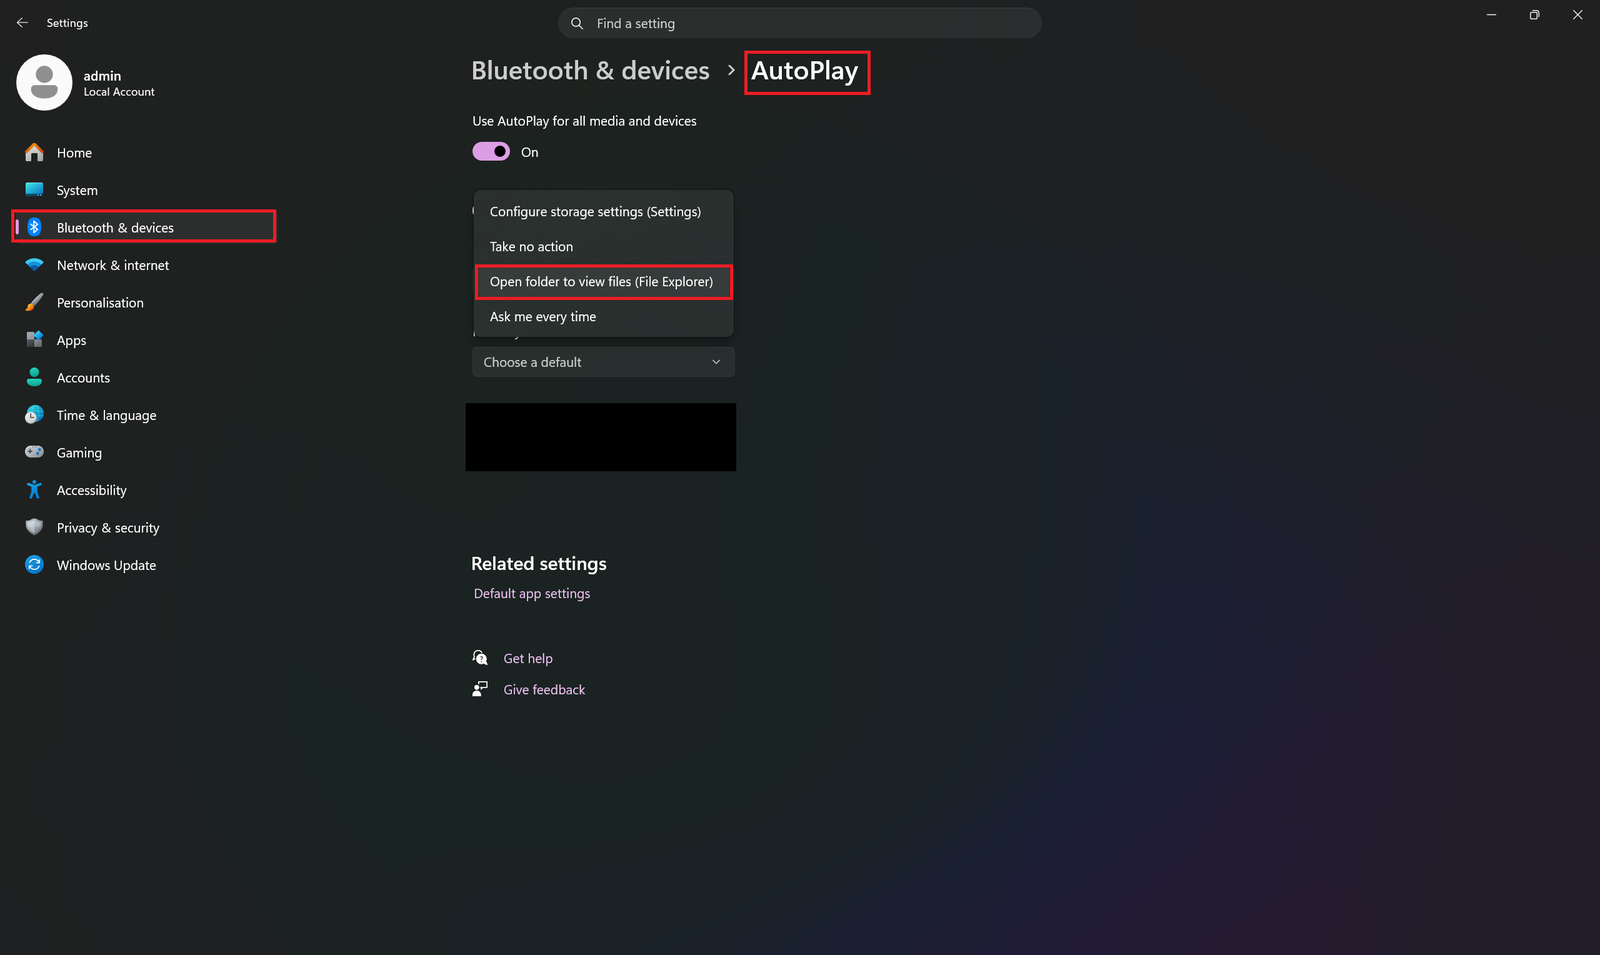
ここからは、どのようにコードを実行するかはあなた次第です。設定ウィンドウにフォーカスがあることで、「WsiAccount」ユーザーのコンテキストでコード実行を取得する複数の方法が可能になります。私の場合は、「Bluetooth とデバイス」に移動し、次に「自動再生」、次に「リムーバブルドライブ」、最後に「フォルダーを開いてファイルを表示 (エクスプローラー)」に進むのが好みです。
デモ動画にそれぞれ示されているとおり、
今回は完全なコード実行のデモは示していません。というのも、USB スティックを実際に持っていないからです。しかし、私はこれを何度も十分に行ってきたので、次に何が起こるかは分かっています。次のステップは USB スティックを接続することです。接続するとすぐに、Narrator はマウントされたストレージの内容を表示するエクスプローラーにフォーカスし、同じボタンの組み合わせ (CAPS LOCK + 矢印キー/Enter/Space) でナビゲートするだけです。すべてを適切に行えば、USB スティック内のバイナリが「WsiAccount」のコンテキストで実行されます。
他のWindowsバージョンは確認していないため、これがWindows 10で動作するかどうかはよくわかりません。







