Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-3400 — パロアルトの脆弱性 | Kitploit
ツール/GitHubGitHub/mrr0b0t19/cve-2024-3400
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロールリモートアクセスツール
GitHubmrr0b0t19/cve-2024-3400

CVE-2024-3400

パロアルトの脆弱性

リポジトリを見る
1292年前未レビュー
共有

CVE-2024-3400 脆弱性

説明

CVE-2024-3400 は、PAN-OS ファイアウォールのバージョン 10.2、11.0、11.1 に影響を与えるセキュリティ脆弱性です。この脆弱性は、GlobalProtect ゲートウェイとデバイス テレメトリの設定が有効になっている場合に悪用されます。攻撃者はこの脆弱性を利用して悪意のあるコマンドを実行し、システムのセキュリティを侵害する可能性があります。

技術的詳細

  • CVE: CVE-2024-3400
  • 影響を受ける製品: PAN-OS ファイアウォール バージョン 10.2、11.0、11.1
  • 影響: リモートコマンド実行、システムセキュリティの侵害

再現手順

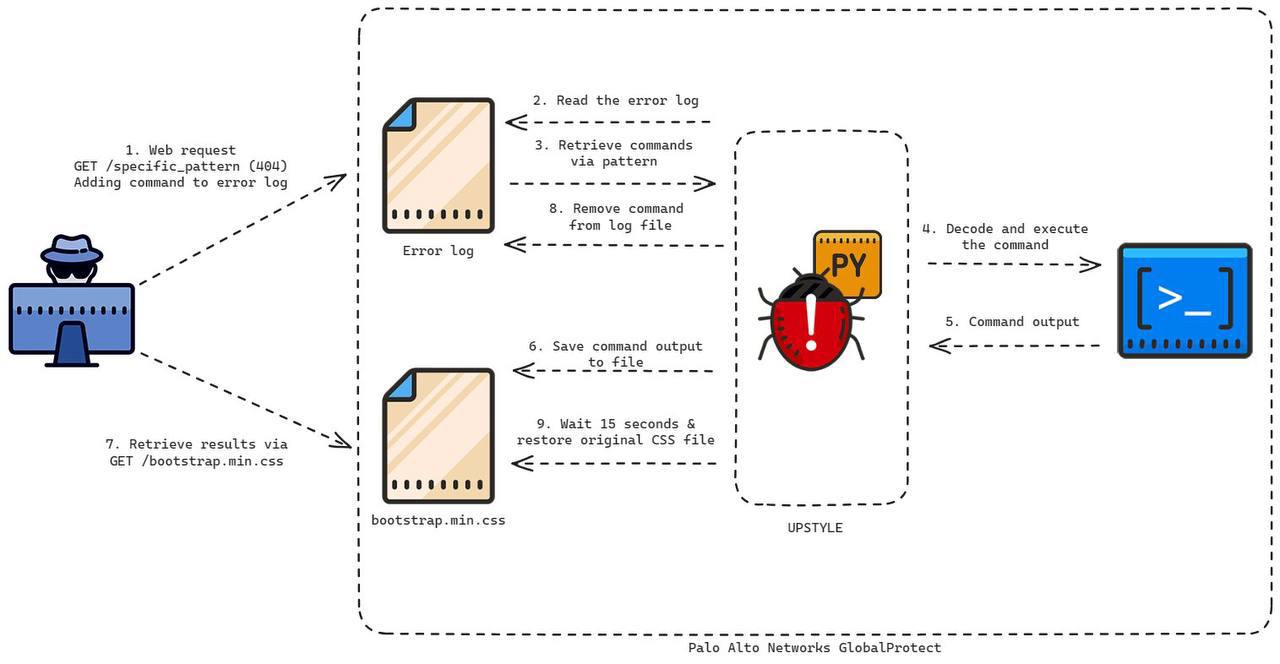
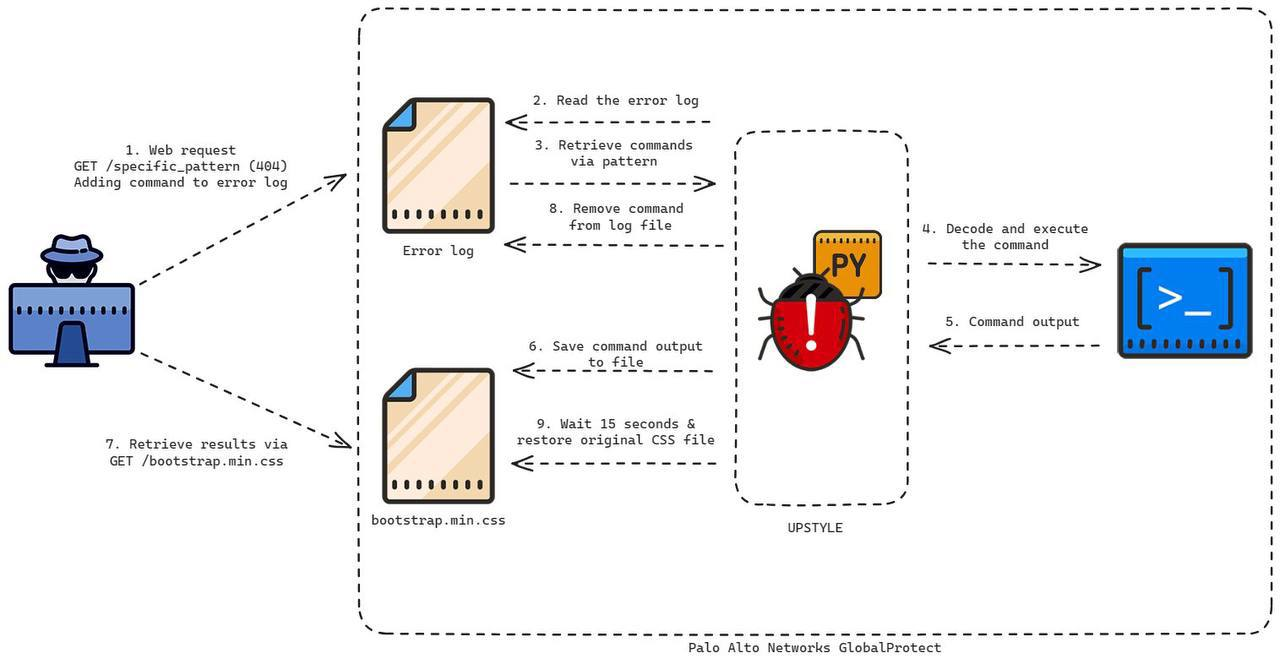
  1. PAN-OS ファイアウォールで GlobalProtect ゲートウェイとデバイス テレメトリの設定が有効になっていることを確認してください。または、https://github.com/CerTusHack/CVE-2024-3400-PoC を使用して環境を準備します。
  2. 脆弱性を引き起こす特定のエンドポイントに Web GET リクエストを送信します。
  3. 脆弱性を悪用するために、GET リクエストに悪意のあるコマンド (XSS スクリプトなど) を注入します。
  4. PAN-OS ファイアウォールはリクエストを処理し、悪意のあるコマンドを実行します。
  5. 攻撃者はシステムへのリモートアクセスを取得し、そのセキュリティを侵害する可能性があります。

使用法

簡単です。このリポジトリをクローンし、menu.py を実行して、各手順を実行してください。これにはこの説明が含まれています。
image

緩和策

この脆弱性を緩和するには、以下を推奨します:

  • PAN-OS ファイアウォールのファームウェアを、この脆弱性を修正したパッチ適用済みバージョンに更新します。
  • 環境に不要な場合は、GlobalProtect ゲートウェイとデバイス テレメトリの設定を無効にします。
  • 定期的なセキュリティ監査を実施して、潜在的な脆弱性を検出および修正します。

参考文献

  • CVE-2024-3400 公式ページ
  • Palo Alto Networks セキュリティ勧告

貢献

この脆弱性やその緩和方法に関する追加情報があれば、プルリクエストを通じてこのリポジトリに貢献してください。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








