Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/mrnazu/cve-2020-13405
偵察脆弱性分析エクスプロイト情報収集ウェブセキュリティペネトレーションテスト
GitHubmrnazu/cve-2020-13405

CVE-2020-13405

MicroWeber 未認証ユーザーデータベースの開示 - CVE-2020-13405

リポジトリを見る
11232年前未レビュー
共有

CVE-2020-13405

  • 基本スコア: 7.5 高🟥

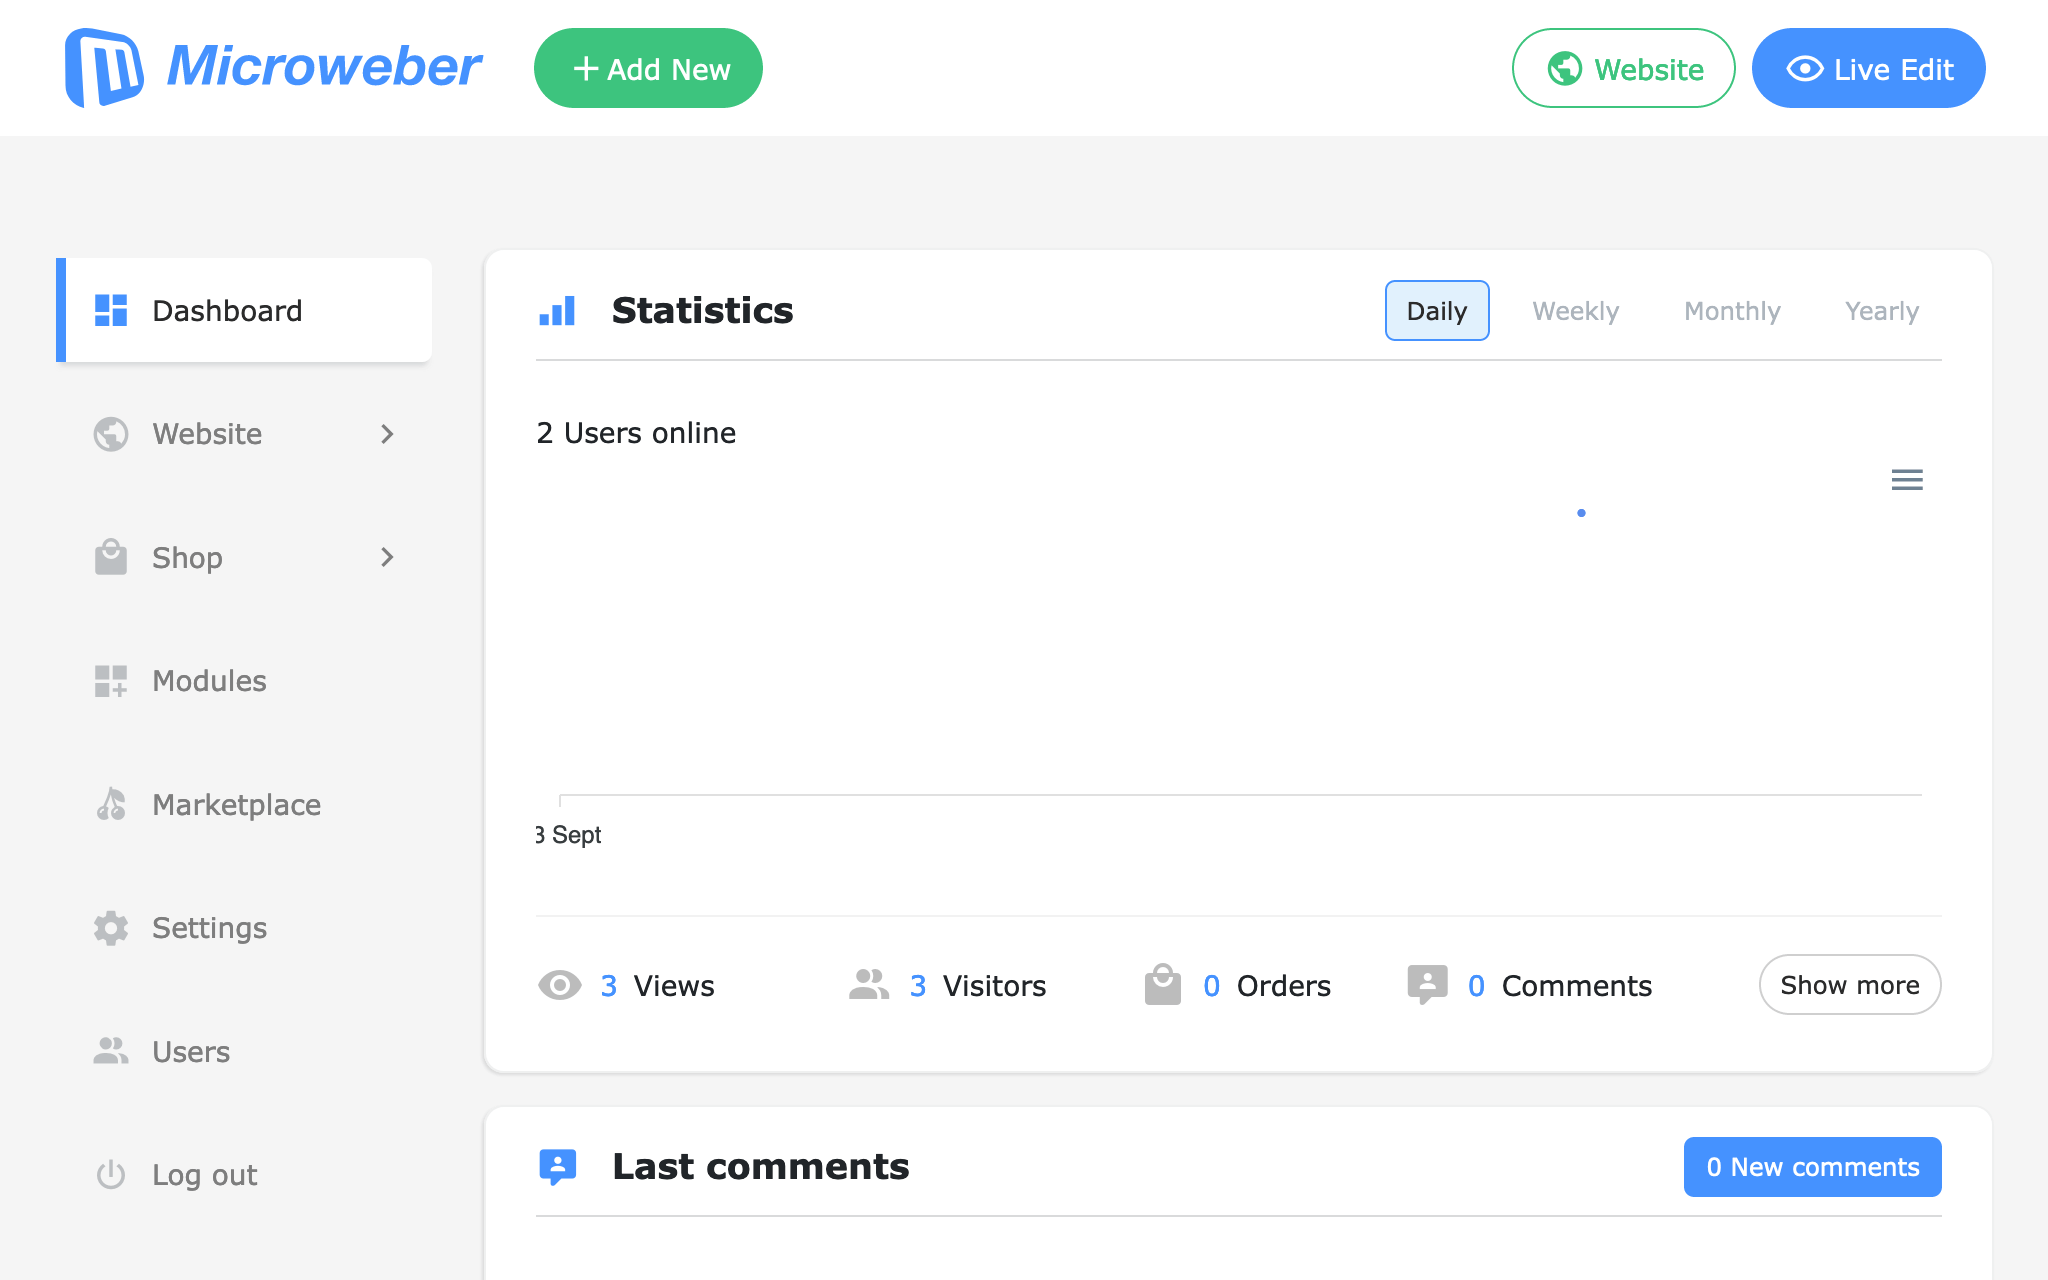
MicroWeber は、PHP で書かれたオープンソースのコンテンツ管理システム (CMS) です。Web 管理者は、コンポーネントを好きな場所にドラッグ&ドロップするだけで Web サイトを簡単に構築できます。セットアップが簡単で、カスタマイズ性も非常に高い Web サイトを始めたい人々の間で人気のある選択肢です。

userfiles/modules/users/controller/controller.php は、Microweber 1.1.20 より前のバージョンにおいて、認証されていないユーザーが /modules/ への POST リクエストを介してユーザーデータベースを開示することを許可します。

攻撃者がこのエンドポイントに POST リクエストを送信すると、ユーザーデータベースからユーザー名、パスワード、メールアドレスなどの機密性の高いユーザー情報が不正に開示されます。
image

PHP 中心のコンテンツ管理システムとして、MicroWeber はさまざまな機能を管理するために多種多様な PHP スクリプトを利用します。この固有の設計により、MicroWeber は適応性が高く、ユーザーは独自のスクリプトをシームレスに統合したり、既存のスクリプトを簡単に調整したりできるため、CMS の操作を個人の好みに合わせて調整する手段が提供されます。

この脆弱性は、MicroWeber のユーザーモジュールの一部である “controller.php” スクリプトで発見されました。

<?php
dd(User::all());

このコードスニペットは、MicroWeber のユーザーモジュールの "controller.php" スクリプトに重大なセキュリティ脆弱性が存在することを示しています。コード dd(User::all()); は、User::all() メソッドを使用してデータベースからすべてのユーザーレコードをダンプして表示しようとしていることを示唆しています。

PoC

ここから PoC を保存したら、その後、ターミナルを開いて Python サーバーを起動する必要があります: python -m SimpleHTTPServer 4444 それでは、ブラウザーで読み込んでください。

お楽しみください! censys 検索エンジンを使用して、1.1.20 より前のバージョンのターゲットを見つけてください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    354
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →