Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
RSC_Detector — RSCフィンガープリンティングおよびReactコンポーネントの脆弱性CVE-2025-55182の悪用をサポートします。 | Kitploit
ツール/GitHubGitHub/mrknow001/rsc_detector
偵察脆弱性分析エクスプロイトウェブセキュリティ学習と教育
GitHubmrknow001/rsc_detector

RSC_Detector

RSCフィンガープリンティングおよびReactコンポーネントの脆弱性CVE-2025-55182の悪用をサポートします。

リポジトリを見る
586877811ヶ月前Kitploit レビュー済み
共有

RSC Fingerprint Detector

Webページ上でReact Server Components(RSC)とNext.js App Routerのフィンガープリントを検出するためのChrome拡張機能です。

⚠️ 重要な注意事項

この拡張機能は教育およびセキュリティ研究目的のみで設計されています。セキュリティの脆弱性をテストするために使用できる機能が含まれています。所有しているシステム、または明示的なテスト許可を得ているシステムでのみ使用してください。 許可なく使用することは違法かつ非倫理的となる可能性があります。

機能

🔍 パッシブ検出

  • Webページを自動的にスキャンし、RSCの指標を検出
  • Next.js App Routerパターンを検出
  • ページコンテンツでRSC固有のマーカーを監視
  • RSCを検出した際に拡張機能バッジを更新

🎯 アクティブフィンガープリンティング

  • 制御されたRSCプローブリクエストを送信
  • サーバー応答を分析しRSC特性を特定
  • RSC使用を示すContent-Typeヘッダーを識別
  • 'RSC'を含むVaryヘッダーを検出

📊 検出方法

拡張機能は複数の検出技術を使用します:

  1. Content-Type分析: text/x-componentレスポンスを検出
  2. パターンマッチング: window.__next_fおよびRSC関連パターンを識別
  3. ヘッダー検査: Varyヘッダー内のRSC指標を分析
  4. 応答構造: React Flightプロトコルパターンをチェック

インストール

ソースから

  1. このリポジトリをクローンします:

    git clone https://github.com/mrknow001/RSC_Detector.git
    cd RSC_Detector
    
  2. Chromeで拡張機能を読み込みます:

    • Chromeを開き、chrome://extensions/にアクセス
    • 「デベロッパーモード」を有効にする(右上のトグル)
    • 「パッケージ化されていない拡張機能を読み込む」をクリック
    • RSC_Detectorフォルダを選択

使い方

  1. 自動検出: ブラウジング中に拡張機能が自動的にページをスキャンします
  2. 手動プローブ: 拡張機能アイコンをクリックし、「Start Fingerprint Probe」ボタンを使用
  3. 結果確認: ポップアップで検出結果と詳細情報を確認

スクリーンショット

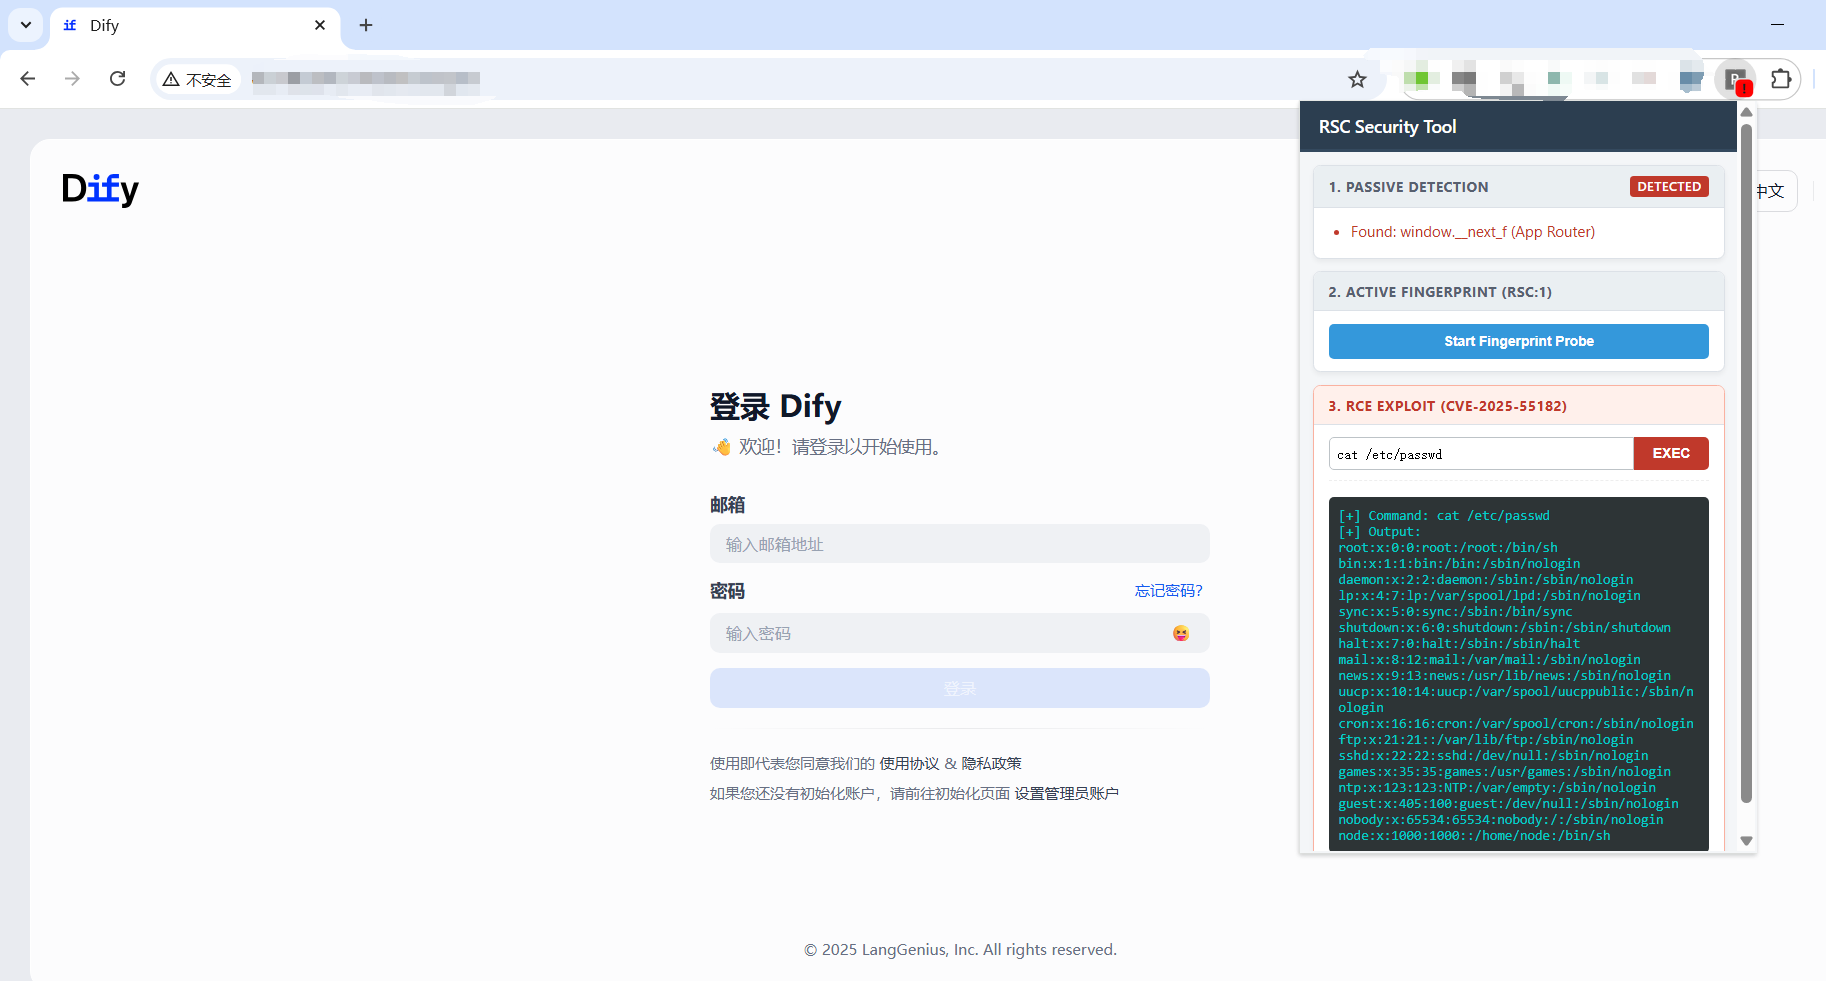
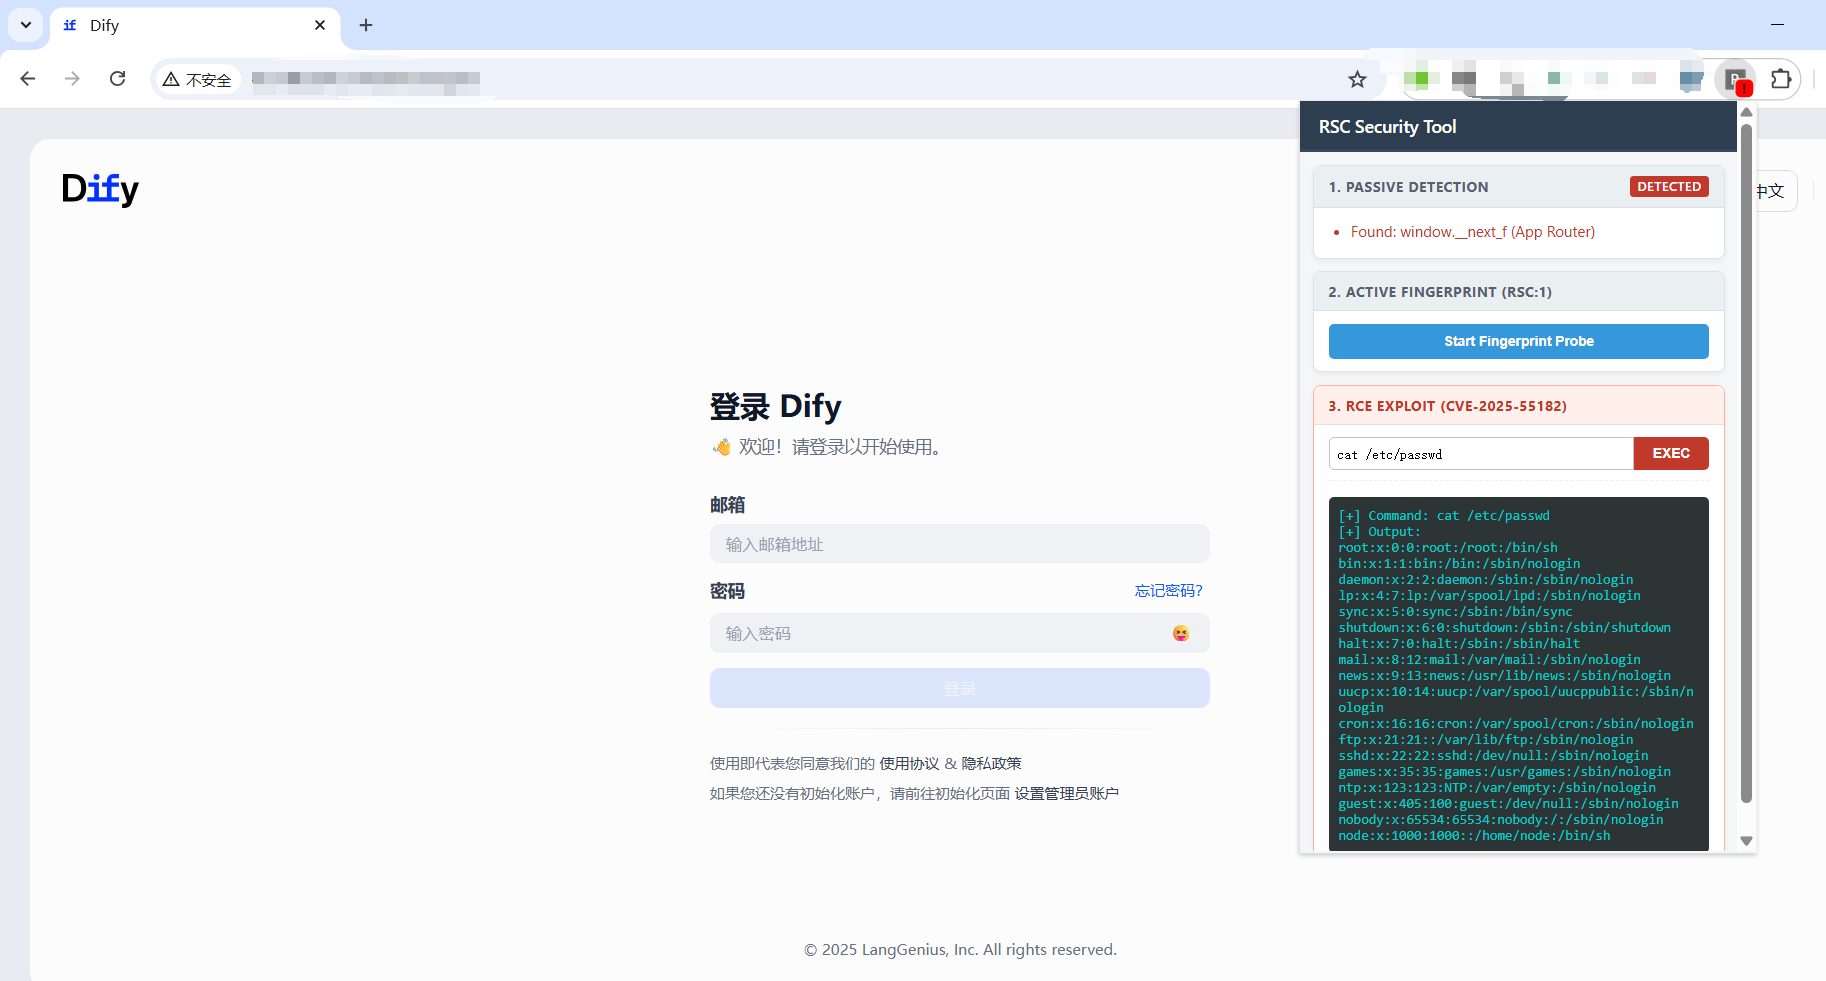
動作中の拡張機能

上のスクリーンショットは、RSCが検出された際の拡張機能の動作を示しており、パッシブ検出結果とアクティブプローブ機能が表示されています。

ファイル構造

RSC_Detector/
├── manifest.json          # 拡張機能の設定
├── content.js             # メインの検出ロジック
├── popup.html             # 拡張機能ポップアップインターフェース
├── popup.js               # ポップアップ機能
├── background.js          # バックグラウンドサービスワーカー
├── rules.json             # ネットワークリクエストルール
├── images/
│   └── img1.png          # 拡張機能のスクリーンショット
├── README.md             # このファイル
└── README_cn.md          # 中文文档 (中国語ドキュメント)

技術詳細

検出パターン

拡張機能は以下を検出します:

  • Content-Type: text/x-component
  • グローバル変数: window.__next_f
  • ライブラリ参照: react-server-dom-webpack
  • 応答ヘッダー: Vary: RSC
  • プロトコルパターン: React Flight Response形式

権限

拡張機能に必要な権限:

  • activeTab - 現在のタブのコンテンツにアクセス
  • scripting - ページ上でスクリプトを実行
  • declarativeNetRequest - ネットワークリクエストを変更
  • <all_urls> - すべてのウェブサイトで動作

貢献

貢献は歓迎します。変更を行う場合は、以下を遵守してください:

  • 教育/研究目的を維持すること
  • 適切なドキュメントを含めること
  • Chrome拡張機能のベストプラクティスに従うこと

ライセンス

このプロジェクトは教育目的で提供されています。適用される法律および規制に従い、責任を持って使用してください。

免責事項

このツールは正当なセキュリティ研究および教育目的のために設計されています。いかなるシステムをテストする前に、適切な許可を得ていることを確認するのはユーザーの責任です。著者は本ソフトウェアの誤使用について一切の責任を負いません。

ドキュメント

  • English: このファイル (README.md)
  • 中文: README_cn.md - 中国語ドキュメント

⚠️ 許可されたセキュリティテスト専用

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →