
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Ashwesker-CVE-2025-52691 — CVE-2025-52691 | Kitploit
ツール/GitHubGitHub/mohammadzarnian1357/ashwesker-cve-2025-52691
脆弱性スキャナー脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミング
GitHubmohammadzarnian1357/ashwesker-cve-2025-52691

Ashwesker-CVE-2025-52691

CVE-2025-52691

リポジトリを見る
3210ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    352
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    344
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    308

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

🚨 CVE-2025-52691 — 深刻なSmarterMailの脆弱性

smartermail-vulnerability-divd

ステータス: 🔥 重大 — 直ちに対処が必要 CVSS v3.1 スコア: 10.0 / 10 公開日: 2025年12月29日〜30日


🧩 脆弱性の概要

CVE-2025-52691 は、SmarterTools SmarterMail Server に影響を及ぼす重大な、認証不要の任意ファイルアップロード脆弱性です。 悪用されると、リモートコード実行(RCE) およびサーバー完全乗っ取りに直接つながる可能性があります。


🎯 主な技術的詳細

カテゴリ詳細
製品SmarterTools SmarterMail
影響を受けるバージョンビルド ≤ 9406
修正済みバージョンビルド 9413 以降
攻撃経路🌐 ネットワーク
認証の必要性❌ 不要
ユーザー操作❌ 不要
CWECWE-434 — 無制限のファイルアップロード
影響の範囲変更あり
機密性🔴 高
完全性🔴 高
可用性🔴 高

CVSSベクター:

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H

💥 攻撃者にできること

認証されていないリモートの攻撃者は以下を行うことができます:

✅ 任意のサーバー上の場所に任意のファイルをアップロード ✅ 悪意のある実行ファイルやWebシェルを配置 ✅ メールサーバー上で任意のコードを実行 ✅ システム全体の制御を取得 ✅ スパム、フィッシング、ラテラルムーブメントのためにメール基盤を悪用

⚠️ メールサーバーは通常インターネットに公開されているため、実際のリスクは非常に高いです。


🧨 リスク評価

要因リスク
悪用の複雑さ🟢 低
必要な特権🟢 なし
露出状況🔴 インターネット公開
潜在的な被害🔴 完全乗っ取り

総合リスクレベル: 🚨 CRITICAL


🛠️ 緩和策と是正措置(緊急)

✅ 即時対応

  1. SmarterMailをビルド9413以降にアップグレードする
  2. パッチ適用が完了するまで外部からのアクセスを制限する
  3. サーバーのファイルシステムに予期しないアップロードがないか確認する
  4. 不審なPOST/アップロード活動がないかログを確認する
  5. 侵害が疑われる場合は認証情報をローテーションする

🕵️ 悪用状況

  • 🚫 広く公開されているパブリックPoCはない(現時点)

  • ⚠️ 活発に悪用される可能性が高い理由:

    • CVSS 10.0
    • 認証不要のアクセス
    • インターネット公開サービス
    • 単純な攻撃経路

🏷 帰属情報

  • CVE採番機関: シンガポールサイバーセキュリティ庁(CSA)

  • 参照元:

    • NVD(NIST)
    • CSAシンガポール
    • 各国CERTの勧告(EUおよびAPAC)

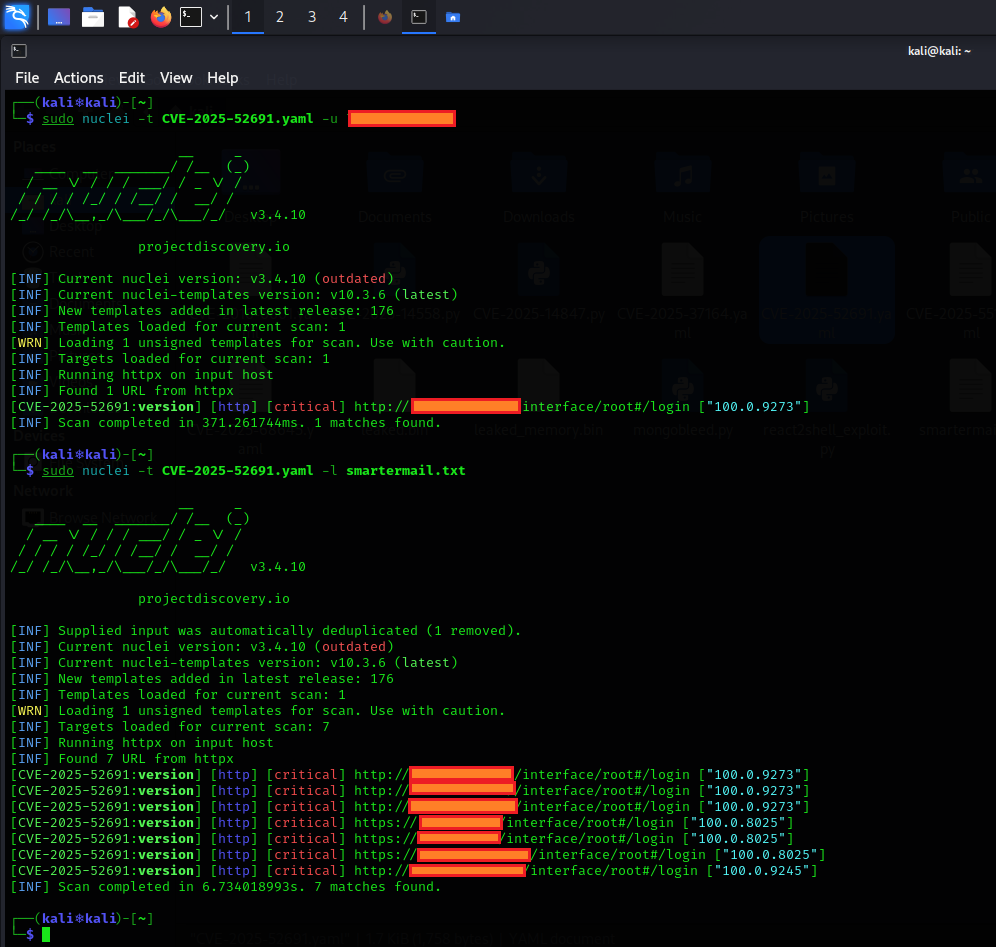
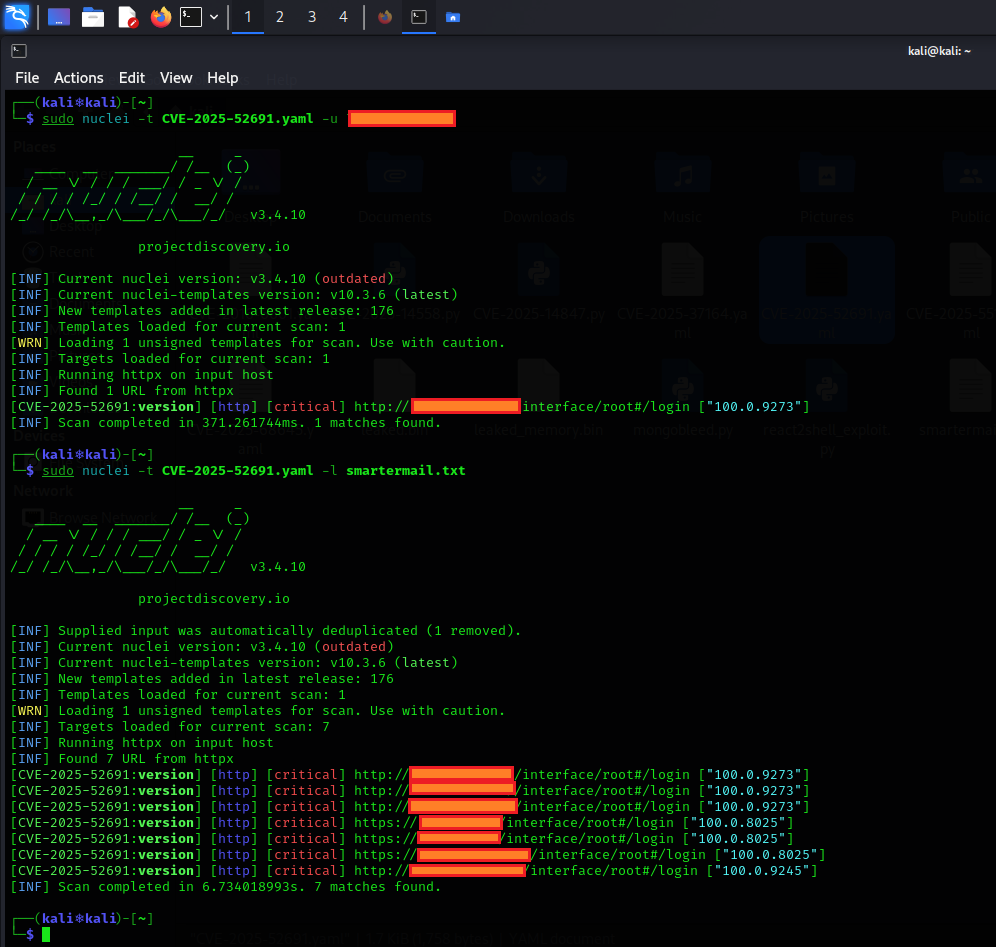
CVE-2025-52691用のNuclei検出テンプレートを実行するための簡単な手順は次のとおりです:

  1. テンプレートを保存する

    YAMLをファイルにコピーします:cve-2025-52691.yaml

  2. Nucleiをインストール/更新する(必要な場合)

    go install -v github.com/projectdiscovery/nuclei/v3/cmd/nuclei@latest
    
  3. 単一のターゲットに対して実行する

    nuclei -t cve-2025-52691.yaml -u https://your-smartermail-domain.com
    
  4. 複数のターゲットに対して実行する(targets.txt というファイルから)

    nuclei -t cve-2025-52691.yaml -l targets.txt
    
  5. 便利なオプションフラグ

    • -v → 詳細を表示
    • -o results.txt → 出力を保存
    • -silent → 一致した結果のみ表示

以上です!脆弱なバージョン(ビルド9413未満)を検出すると、アラートで通知されます。
smartermail

注意: 自分が所有している、または許可を得ているシステムのみスキャンしてください。😊

ツールをダウンロード